


Полиция на защите от спама

Полиция на защите от спама

По оценкам экспертов «Лаборатории Касперского», существенное снижение объемов мирового спам-трафика, произошедшее в конце 2010 года, напрямую связано с деятельность правоохранительных органов по поимке спамеров и отключению спам-ботнетов.


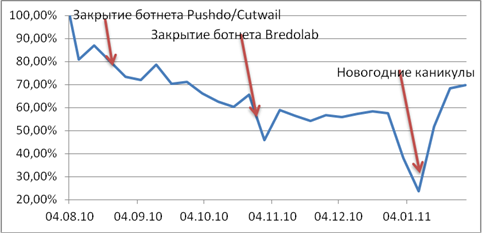
Ряд последовательных шагов, предпринятых киберполицейскими во второй половине 2010 года, таких как закрытие командных центров ботнетов Pushdo/Cutwail и Bredolab и противодействие партнерским программам по рассылке фармацевтического спама, привели почти к двукратному уменьшению количества непрошеных электронных писем, если сравнивать объём мирового спама в последнюю неделю октября с серединой августа 2010, сообщает информационная служба «Лаборатории Касперского».


Изменение объема спам-трафика в период с августа 2010 по январь 2011

«Эффективная работа правоохранительных органов в 2010 году привела к значительному снижению объема спама, что, безусловно, является большим достижением, – комментирует Мария Наместникова, старший спам-аналитик «Лаборатории Касперского». – Однако спамеров и ботоводов не так просто заставить бросить этот прибыльный бизнес. Необходимо иметь надежные законодательные базы не только в нескольких развитых государствах, но и всём мире. Иначе злоумышленники легко уходят от ответственности и компенсируют потери, перемещаясь и перенося свои ботнеты из страны в страну».

Усилия киберполиции отразились не только на количестве нежелательных сообщений, но и на географии стран-источников массовых рассылок. Во второй половине 2010 года было зафиксировано заметное снижение объёма спам-писем, рассылаемых с территории США, поскольку там находилась значительная часть компьютеров, которые входили в ботнеты Cutwail и Bredolab. Уменьшение исходящего спам-трафика наблюдалось также в Азии. Образовавшийся дефицит мощностей спамеры смогли частично компенсировать за счет активизации своей деятельности в Южной Америке и Европе.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru