


Android-смартфоны станет сложнее украсть: Google расширяет защитные функции

Android-смартфоны станет сложнее украсть: Google расширяет защитные функции

Android-смартфоны станет сложнее украсть: Google расширяет защитные функции

Google решила серьёзно усложнить жизнь злоумышленникам, ворующим смартфоны. На этой неделе компания объявила о расширении набора защитных функций Android от краж, сделав устройства на этой ОС менее привлекательной добычей для преступников.

Речь идёт о развитии инструментов, которые Google начала внедрять ещё в 2024 году — таких как Theft Detection Lock, Offline Device Lock и удалённая блокировка. Теперь к ним добавились более жёсткие механизмы аутентификации и новые возможности для восстановления доступа.

Хотя чаще всего жертвами уличных краж становятся iPhone из-за их высокой цены на вторичном рынке, Android-смартфоны тоже регулярно оказываются в зоне риска. Особенно это касается флагманов — Google Pixel Pro, дорогих складных моделей и топовых устройств Samsung и других брендов.

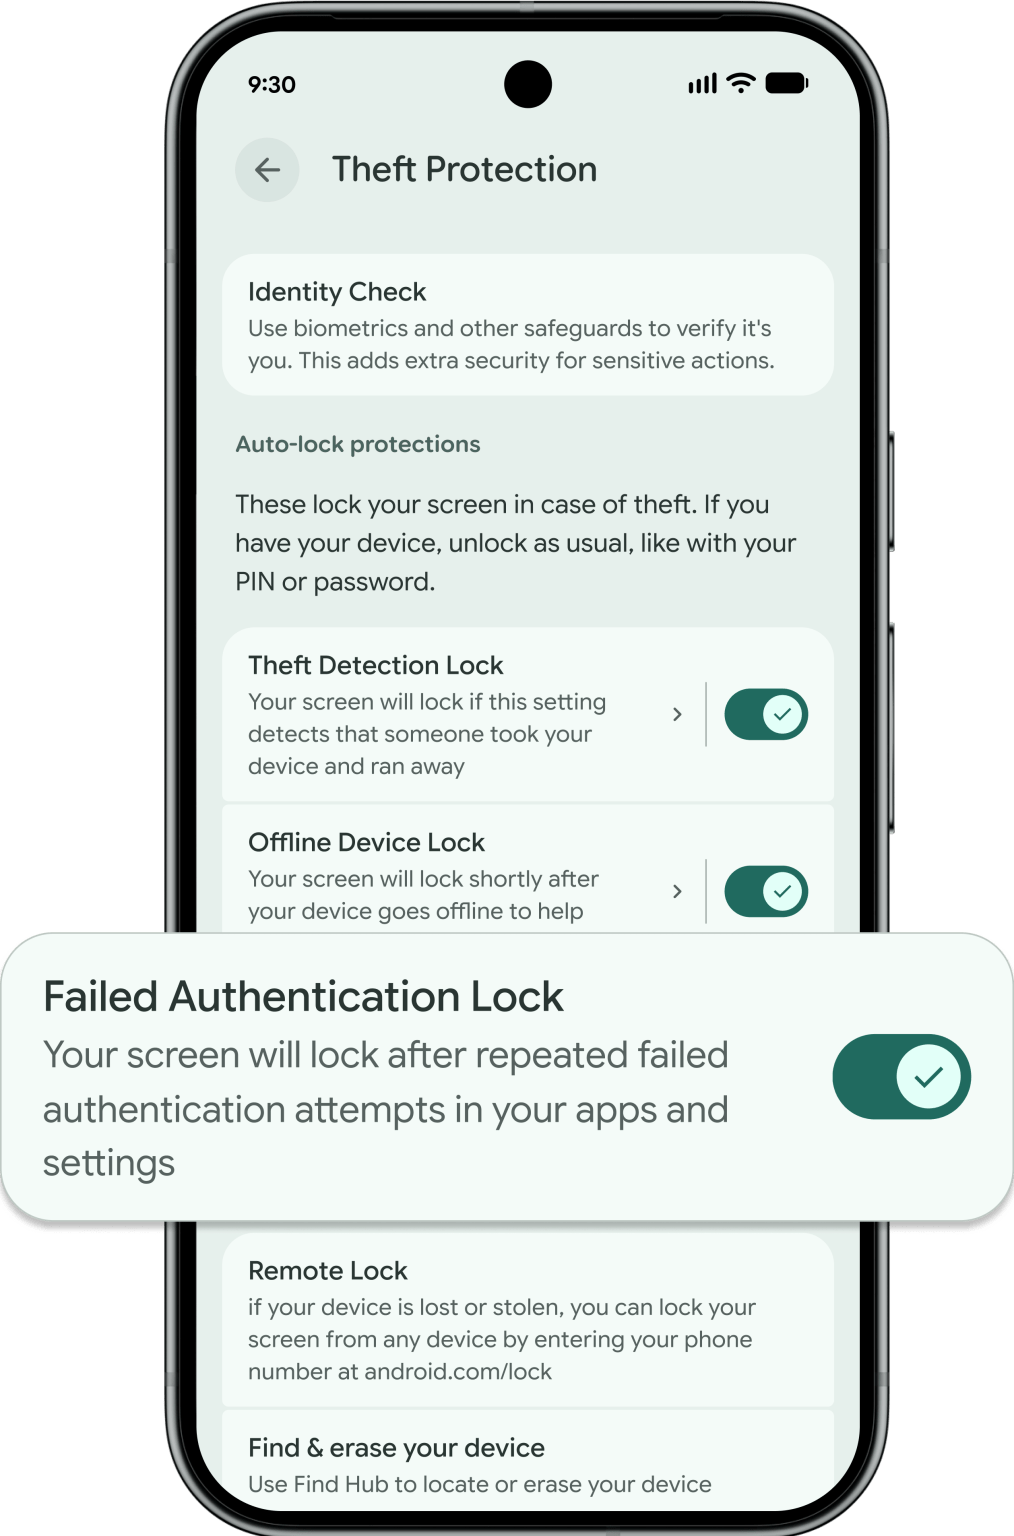
Одно из ключевых нововведений касается функции Failed Authentication Lock. Она автоматически блокирует устройство после серии неудачных попыток входа. Начиная с Android 16, у пользователей появится отдельный переключатель для этой опции в настройках — можно будет явно включать или отключать её по своему усмотрению.


Кроме того, система станет строже реагировать на попытки подобрать ПИН-код, графический ключ или пароль: время блокировки после ошибок будет увеличиваться, что делает перебор практически бесполезным.

Identity Check, появившаяся в Android 15, тоже получила апгрейд. Теперь она распространяется на все приложения и функции, использующие биометрию, включая банковские приложения и Google Password Manager. То есть даже если злоумышленник получит доступ к устройству, обойти биометрическую защиту станет гораздо сложнее.

Удалённая блокировка Remote Lock тоже стала безопаснее. Теперь при попытке заблокировать потерянный смартфон через браузер можно включить дополнительную проверку — например, контрольный вопрос. Это снижает риск того, что устройство заблокирует кто-то посторонний. Функция доступна для устройств на Android 10 и новее.

NightEagle сменила маршрут: кибершпионы атаковали российские компании

Кибершпионская группа NightEagle, также известная как APT-Q-95, впервые попалась на атаках за пределами Азии. Новой целью стали российские производственные и строительные компании, сообщили специалисты «Лаборатории Касперского».

По данным технического отчёта Securelist, первоначальный доступ злоумышленники получали через скомпрометированные учётные записи корпоративных VPN.

Дальше они добирались до серверов Microsoft Exchange и размещали на них бэкдор GhostContainer. Точный способ доставки вредоноса установить не удалось.

Исследователи предполагают, что атакующие манипулировали параметром VIEWSTATE и запускали полезную нагрузку прямо в оперативной памяти сервера. Такой подход позволяет меньше мусорить файлами на диске и дольше не попадаться защите.


Затем NightEagle начинала осваиваться в сети как у себя дома. Группа использовала RDP, эксплуатировала уязвимости Active Directory и пыталась получить хеши паролей доменных аккаунтов. В отдельных эпизодах применялась старая, но всё ещё кусачая уязвимость BlueKeep, а также техники DCSync и злоупотребления Kerberos.

Особая любовь кибершпионов — легитимные сервисы. Инструменты для атак они прятали в репозиториях GitHub, маскируя архивы и файлы под обычное ПО. Для скрытого доступа использовались Microsoft Dev Tunnels и rdp2tcp: эта связка позволяла прокладывать туннели к скомпрометированным системам без открытия подозрительных портов.

Финальной целью становился контроль над доменной инфраструктурой и всей сетью компании.

Группа активна с 2023 года и прежде атаковала преимущественно китайские организации. Российская кампания показывает, что география NightEagle расширяется, а привычные GitHub, RDP и сервисы Microsoft могут превращаться из рабочих инструментов в удобное прикрытие для кибершпионажа.

RSS: Новости на портале Anti-Malware.ru