


Android-смартфоны станет сложнее украсть: Google расширяет защитные функции

Android-смартфоны станет сложнее украсть: Google расширяет защитные функции

Android-смартфоны станет сложнее украсть: Google расширяет защитные функции

Google решила серьёзно усложнить жизнь злоумышленникам, ворующим смартфоны. На этой неделе компания объявила о расширении набора защитных функций Android от краж, сделав устройства на этой ОС менее привлекательной добычей для преступников.

Речь идёт о развитии инструментов, которые Google начала внедрять ещё в 2024 году — таких как Theft Detection Lock, Offline Device Lock и удалённая блокировка. Теперь к ним добавились более жёсткие механизмы аутентификации и новые возможности для восстановления доступа.

Хотя чаще всего жертвами уличных краж становятся iPhone из-за их высокой цены на вторичном рынке, Android-смартфоны тоже регулярно оказываются в зоне риска. Особенно это касается флагманов — Google Pixel Pro, дорогих складных моделей и топовых устройств Samsung и других брендов.

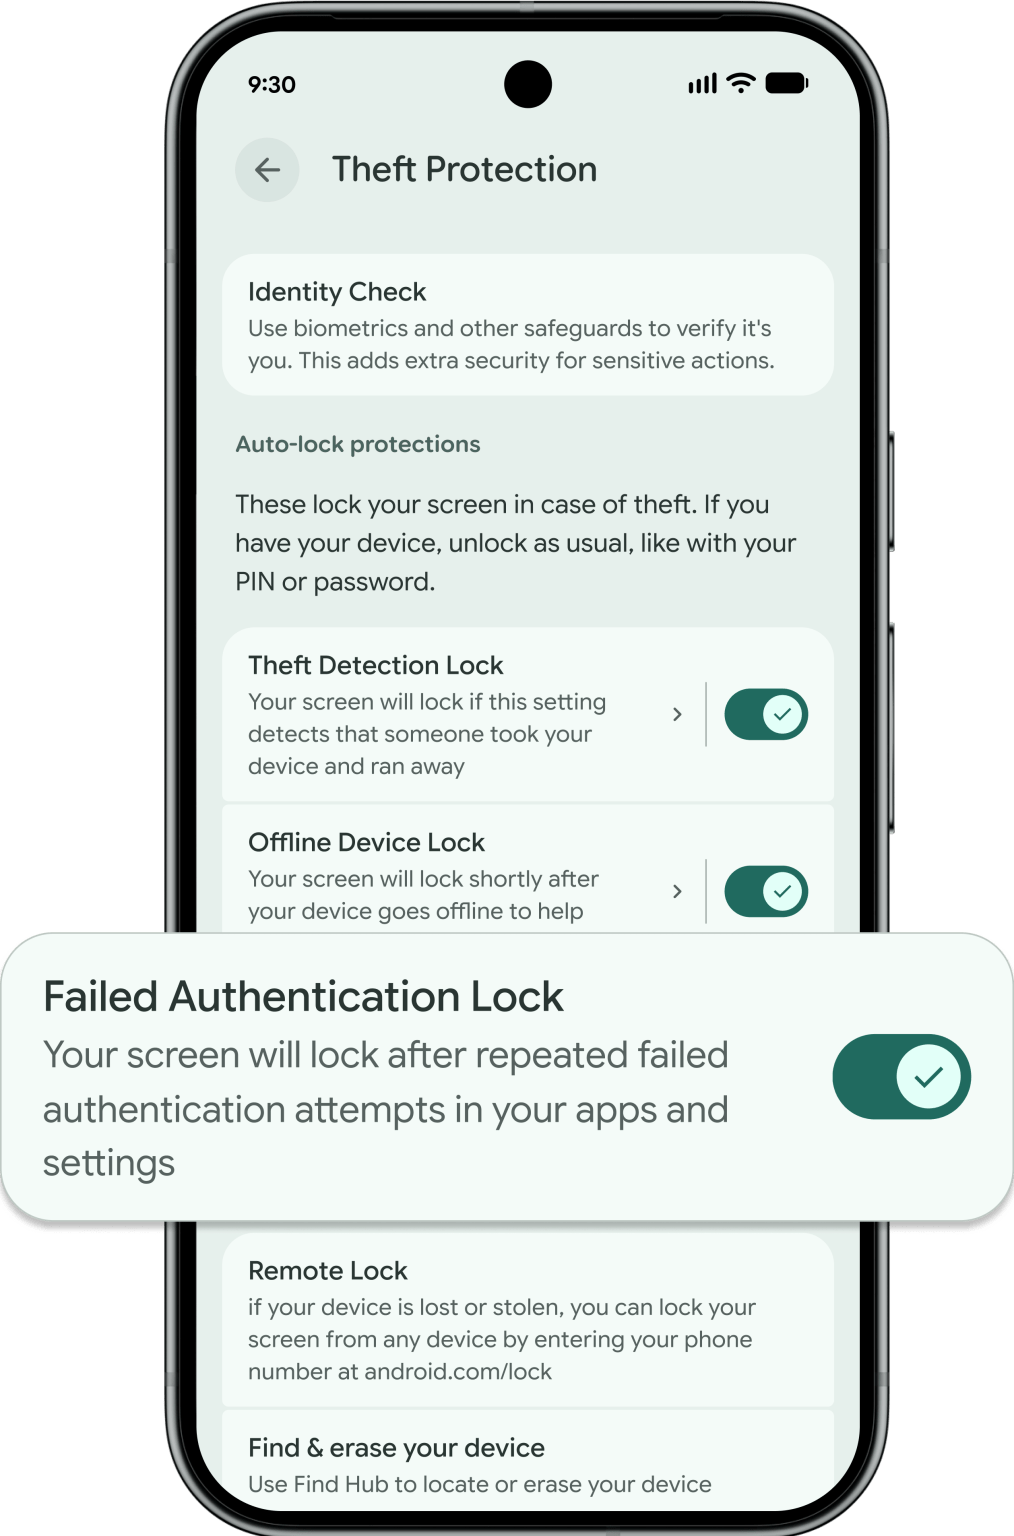
Одно из ключевых нововведений касается функции Failed Authentication Lock. Она автоматически блокирует устройство после серии неудачных попыток входа. Начиная с Android 16, у пользователей появится отдельный переключатель для этой опции в настройках — можно будет явно включать или отключать её по своему усмотрению.


Кроме того, система станет строже реагировать на попытки подобрать ПИН-код, графический ключ или пароль: время блокировки после ошибок будет увеличиваться, что делает перебор практически бесполезным.

Identity Check, появившаяся в Android 15, тоже получила апгрейд. Теперь она распространяется на все приложения и функции, использующие биометрию, включая банковские приложения и Google Password Manager. То есть даже если злоумышленник получит доступ к устройству, обойти биометрическую защиту станет гораздо сложнее.

Удалённая блокировка Remote Lock тоже стала безопаснее. Теперь при попытке заблокировать потерянный смартфон через браузер можно включить дополнительную проверку — например, контрольный вопрос. Это снижает риск того, что устройство заблокирует кто-то посторонний. Функция доступна для устройств на Android 10 и новее.

Смартфон за опрос: фишеры прикрылись выборами в Госдуму

Мошенники уже открыли собственный избирательный сезон с призами, поддельным онлайн-голосованием и охотой за аккаунтами. Эксперты «Лаборатории Касперского» обнаружили два фишинговых сценария, эксплуатирующих тему выборов депутатов Госдумы в 2026 году. В первой схеме пользователю предлагают пройти якобы независимый анонимный опрос из шести вопросов.

За несколько кликов обещают шанс выиграть смартфон, сертификат маркетплейса или деньги. Но билет в этот аттракцион щедрости предлагают получить через регистрацию в популярном мессенджере.

Человек вводит имя и номер телефона, а затем полученный код. Приз после этого, конечно, не появляется. Зато злоумышленники получают возможность захватить аккаунт в мессенджере и использовать его для дальнейшего обмана — например, писать контактам жертвы и просить деньги.

 

Вторая схема выглядит солиднее: посетителю предлагают ввести серию и номер паспорта либо СНИЛС для участия в онлайн-голосовании. Затем сайт сообщает, что аккаунт пользователя на государственном сервисе якобы взломан, и советует ждать звонка сотрудника.

Так фишинговая страница передаёт эстафету телефонным мошенникам, которые уже могут требовать коды, деньги или дополнительные персональные данные.

 

По данным специалистов, для создания второго шаблона применялся генеративный ИИ. Он не изобрёл новую схему, зато помог быстрее собрать убедительную декорацию. Красивый дизайн, государственные цвета и гладкий текст теперь стоят мошенникам дешевле.

Проверять информацию о выборах и голосовании следует на официальных ресурсах.

RSS: Новости на портале Anti-Malware.ru