


57% россиян не уверены в эффективности своих мер киберзащиты

57% россиян не уверены в эффективности своих мер киберзащиты

57% россиян не уверены в эффективности своих мер киберзащиты

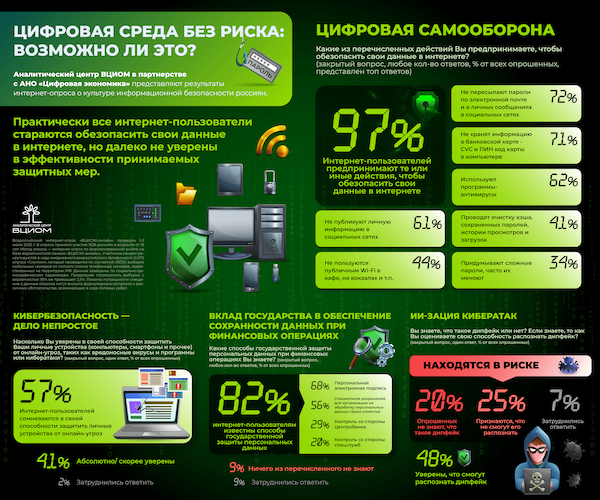
Согласно результатам опроса, проведенного ВЦИОМ и АНО «Цифровая экономика», защитить персональные данные в интернете пытаются 97% жителей России, однако больше половины считают превентивные меры недостаточными.

Опрос о культуре ИБ проводился онлайн в начале июля, в нем приняли участие 1626 представителей разных возрастных групп (18 лет и старше).

Как выяснилось, почти все респонденты обладают базовыми знаниями о кибергигиене. Они используют антивирус, не расшаривают пароли по имейл и не светят их в соцсетях, не хранят данные банковских карт на компьютере, не используют публичный Wi-Fi.

Миллениалы отдают предпочтение более продвинутым способам защиты: придумывают сложные пароли, используют браузер в режиме «инкогнито», отключают автоматическое сохранение учетных данных и открытие потенциально опасных сайтов, чаще пользуются 2FA.

В то же время 57% россиян не уверены, что принимаемые меры надежно защитят их устройства от киберугроз. Больше прочих в своих ИБ-способностях сомневаются пенсионеры, люди с низким достатком (по 70%), жители небольших городов и сел (61-63%), а также те, кто не интересуется состоянием дел на киберфронте (69%).

Что касается сбора данных в интернете, больше половины опрошенных знают об этом понаслышке, а остальных беспокоит в основном инициатива частных лиц и коммерческих компаний.

В отношении госсектора мнения разделились: 47% россиян считают, что использование ПДн госструктурами создает лишние риски, 48% уверены, что это безопасно. Развенчать опасения недоверчивых поможет запуск платформы согласий на Госуслугах, который ожидается в 2028 году.

В вопросе о мошеннических звонках от имени банка респонденты проявили единодушие: конфиденциальные данные по таким запросам предоставлять нельзя. Три четверти участников опроса в ответ просто вешают трубку и уточняют информацию, перезванивая в банк по официальному номеру. Что важнее, так уже поступают 79% людей преклонного возраста.

Ввиду роста числа атак с использованием ИИ, в том числе дипфейков, созданных с помощью таких инструментов, инициаторам опроса было интересно узнать, готовы ли россияне к противодействию новой угрозе.

В этом году МВД РФ фиксирует расширение использования дипфейков в мошеннических схемах. Опрос показал, что в своей способности распознать эту киберугрозу уверены меньше половины опрошенных — в основном молодежь.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru