


Android 16 будет блочить загрузки и доступ к Accessibility во время звонков

Android 16 будет блочить загрузки и доступ к Accessibility во время звонков

Android 16 будет блочить загрузки и доступ к Accessibility во время звонков

Разбор кода Android 16 Beta 2 подтвердил наличие функций блокировки потенциально опасного изменения настроек во время телефонных разговоров. Нововведение призвано предотвратить установку зловредов с доступом к спецвозможностям по наущению мошенников.

Пытаясь заполучить персональные данные и ключи от банковских счетов, обманщики зачастую в ходе звонка убеждают собеседника загрузить вредоносный APK и разрешить ему доступ к Accessibility Service. В Google надеются, что новая защита поможет снизить процент успеха подобных атак.

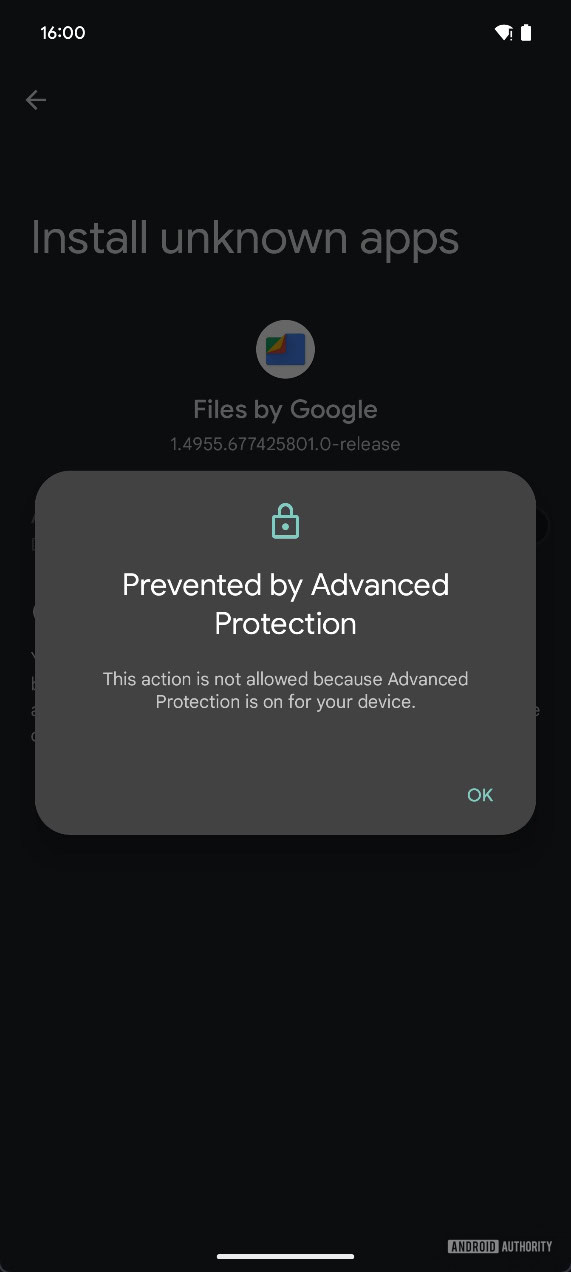
Сторонние загрузки в Android по умолчанию отключены, однако звонящий мошенник может услужливо подсказать, как снять такое ограничение (Настройки > Приложения > Специальный доступ > Установка неизвестных приложений), и убедить потенциальную жертву последовать его инструкциям. Впрочем, если на устройстве включен режим Advanced Protection, уловка не сработает.


Для тех случаев, когда загрузка из сторонних источников активна или предлагаемый софт можно скачать с Google Play, в Android 16, по словам исследователя, предусмотрена блокировка потенциально опасных разрешений, в том числе на доступ к Accessibility.

Разработчики уверены, что дополнительный слой защиты осложнит задачу телефонным мошенникам, схемы которых становятся все убедительнее, особенно с привлечением ИИ. А доверчивых юзеров защитные ограничения заставят дважды задуматься, прежде чем следовать инструкциям незнакомцев.

Подпишитесь на новости

Ссылки OneDrive раскрывают корпоративные логины, Microsoft не чешется

Злоумышленники могут выяснять имена корпоративных учётных записей, проверяя адреса OneDrive и SharePoint. Microsoft признаёт возможность такой разведки, но относит её к низкому риску: сам по себе найденный логин не позволяет обойти аутентификацию.

Позицию компания объяснила в своём техническом блоге. Речь идёт об определении UPN — имени пользователя в корпоративной инфраструктуре.

Проверяя URL, атакующий может установить существующие учётные записи и использовать результат для адресного фишинга, перебора паролей или попыток входа с ранее украденными комбинациями.

Есть ещё нюанс, что такие проверки не отражаются в журналах входа Microsoft Entra и Microsoft Purview. Прямых уведомлений о том, что кто-то выявляет пользователей организации этим способом, тоже нет.

Microsoft ограничивает чрезмерные запросы к несуществующим сайтам OneDrive. Это затрудняет массовый сбор, но полностью возможность определения логинов не устраняет.

Компания рекомендует многофакторную аутентификацию, условный доступ, политики риска входа и защиту от фишинга. Логика понятна: найденное имя не должно превращаться в доступ к аккаунту.

RSS: Новости на портале Anti-Malware.ru