


Android 16 будет блочить загрузки и доступ к Accessibility во время звонков

Android 16 будет блочить загрузки и доступ к Accessibility во время звонков

Android 16 будет блочить загрузки и доступ к Accessibility во время звонков

Разбор кода Android 16 Beta 2 подтвердил наличие функций блокировки потенциально опасного изменения настроек во время телефонных разговоров. Нововведение призвано предотвратить установку зловредов с доступом к спецвозможностям по наущению мошенников.

Пытаясь заполучить персональные данные и ключи от банковских счетов, обманщики зачастую в ходе звонка убеждают собеседника загрузить вредоносный APK и разрешить ему доступ к Accessibility Service. В Google надеются, что новая защита поможет снизить процент успеха подобных атак.

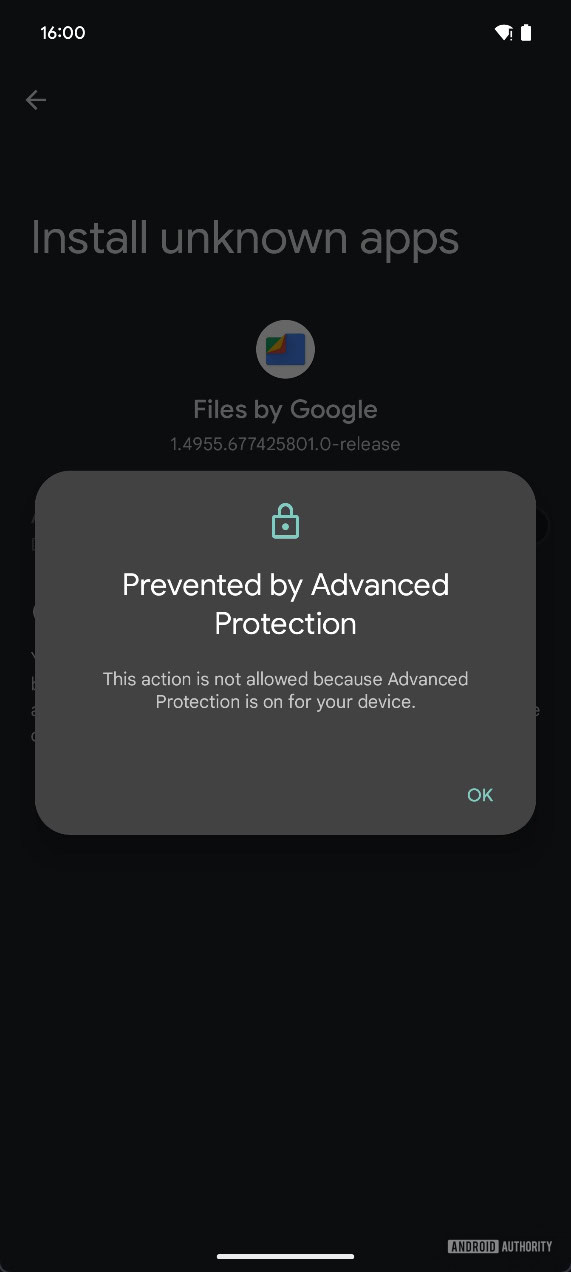
Сторонние загрузки в Android по умолчанию отключены, однако звонящий мошенник может услужливо подсказать, как снять такое ограничение (Настройки > Приложения > Специальный доступ > Установка неизвестных приложений), и убедить потенциальную жертву последовать его инструкциям. Впрочем, если на устройстве включен режим Advanced Protection, уловка не сработает.


Для тех случаев, когда загрузка из сторонних источников активна или предлагаемый софт можно скачать с Google Play, в Android 16, по словам исследователя, предусмотрена блокировка потенциально опасных разрешений, в том числе на доступ к Accessibility.

Разработчики уверены, что дополнительный слой защиты осложнит задачу телефонным мошенникам, схемы которых становятся все убедительнее, особенно с привлечением ИИ. А доверчивых юзеров защитные ограничения заставят дважды задуматься, прежде чем следовать инструкциям незнакомцев.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru