


macOS-устройства уязвимы к захвату через Bluetooth

macOS-устройства уязвимы к захвату через Bluetooth

macOS-устройства уязвимы к захвату через Bluetooth

Уязвимость протокола Bluetooth позволяет сымитировать доверенное устройство и проводить атаки на расстоянии до 100 метров. Исследователю удалось таким способом запустить видеоролик на своем MacBook Air по команде с фейковой клавиатуры.

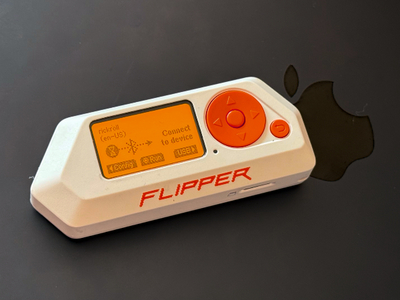
Для проведения PoC-атаки экспериментатор использовал инструмент пентеста Flipper Zero, установив прошивку Xtreme — ту же, с помощью которой в 2023 году была продемонстрирована возможность бомбардировки iPhone спам-сообщениями.

Одно из приложений в составе Xtreme представляет собой имитатор беспроводной клавиатуры. Софт, именуемый Bad USB, полагается на технологию BLE и обычно используется для автоматизации задач либо тестирования устройств на устойчивость к атакам класса BadUSB.

Разработанный в рамках эксперимента PoC позволяет провести атаку за 20 минут:

  1. Открыть модуль Bad USB на Flipper Zero с прошивкой Xtreme.
  2. Закачать в Flipper Zero пейлоад (был написан скрипт .txt, открывающий страницу YouTube с роликом певца Рика).
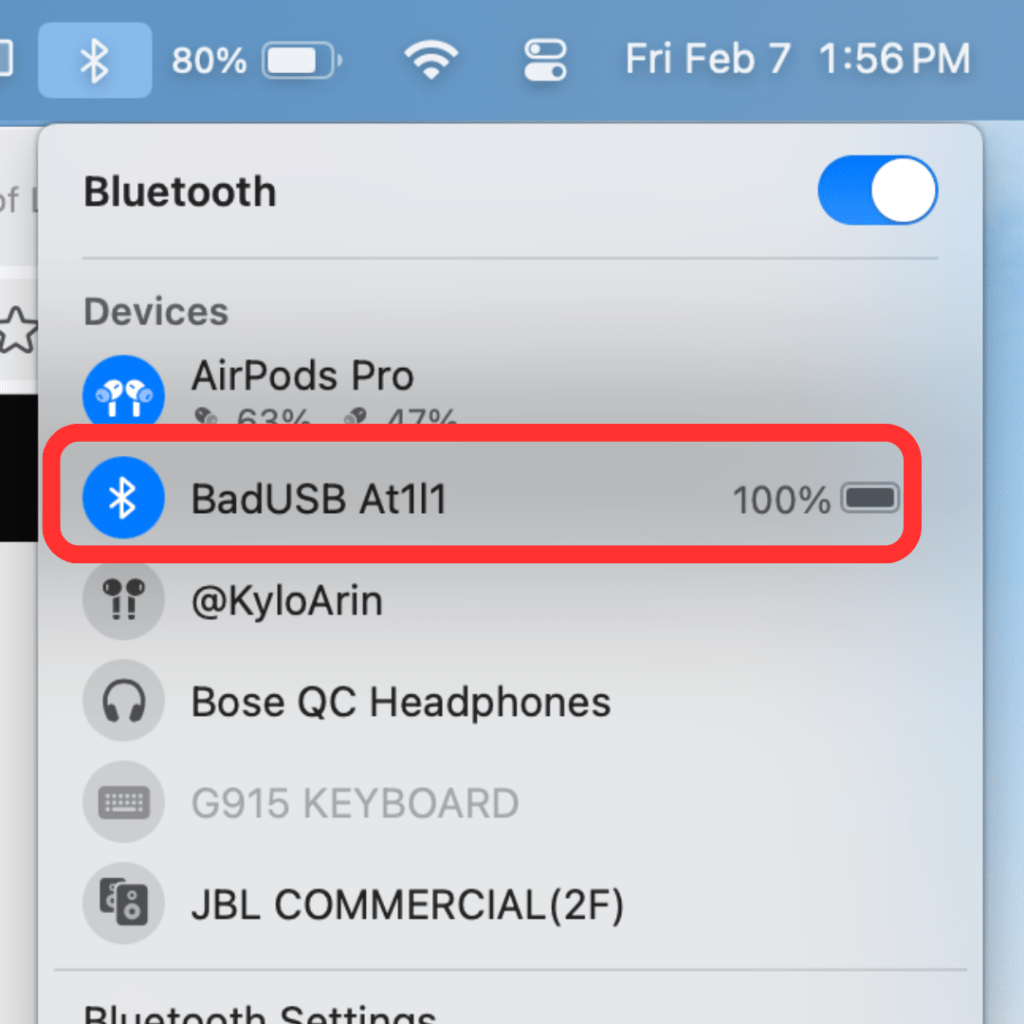
  3. Выбрать имя Bluetooth-устройства (оставлен дефолт BadUSB At1l1) и установить связь.
  4. При появлении статуса «Подключено» выполнить полезную нагрузку.


По словам исследователя, таким же образом можно посылать любые команды на iPhone, iPad и устройства Windows, но только в том случае, когда они разблокированы.

Подобные атаки редки и обычно проводятся незаметно для жертв, в фоновом режиме. К тому же автор атаки может наплодить множество фейковых устройств с вводящими в заблуждение именами либо с поддельным MAC-адресом.

Пользователям рекомендуется всегда проверять правильность Bluetooth-привязок, удалить неизвестные устройства из списка, использовать шестизначные коды сопряжения и отключать Bluetooth, когда он не нужен.

Подпишитесь на новости

Бэкдор ClingSTUN превращает Linux-устройства в прокси для атакующих

Чужой трафик на вашем оборудовании без спроса и с автозапуском. Исследователи из FortiGuard Labs обнаружили Linux-бэкдор ClingSTUN, который превращает заражённые системы в прокси, выполняет удалённые команды и умеет атаковать другие устройства.

Согласно исследованию FortiGuard Labs, операторы вредоноса используют около двух десятков уязвимостей для первоначального проникновения.

Под ударом оборудование разных производителей, включая D-Link, Ivanti, Tenda и TP-Link. В самом бэкдоре также обнаружен механизм распространения с эксплойтами для семи уязвимостей.

Загрузчики подбирают полезную нагрузку под архитектуру устройства: поддерживаются x86-64, ARM, i386, MIPS и PowerPC. После заражения ClingSTUN завершает процессы конкурирующих вредоносов, отключает сторожевой таймер и закрепляется в системе.

Для этого создаёт скрытые исполняемые копии и добавляет команды запуска в системные сценарии инициализации.

Особенность бэкдора — использование публичных STUN-серверов. Этот протокол помогает определить внешний IP-адрес и сопоставление портов за NAT. Вредонос задействует легитимную инфраструктуру, чтобы поддерживать сетевую связность заражённого устройства.

Но записывать все такие серверы в сообщники хакеров было бы ошибкой. Исследователи подчёркивают: сторонние STUN-сервисы не следует автоматически считать инфраструктурой атакующих.

Для обнаружения важна совокупность признаков: подозрительные процессы, неожиданные UDP-соединения и регулярный трафик поддержания связи.

RSS: Новости на портале Anti-Malware.ru