


macOS-устройства уязвимы к захвату через Bluetooth

macOS-устройства уязвимы к захвату через Bluetooth

macOS-устройства уязвимы к захвату через Bluetooth

Уязвимость протокола Bluetooth позволяет сымитировать доверенное устройство и проводить атаки на расстоянии до 100 метров. Исследователю удалось таким способом запустить видеоролик на своем MacBook Air по команде с фейковой клавиатуры.

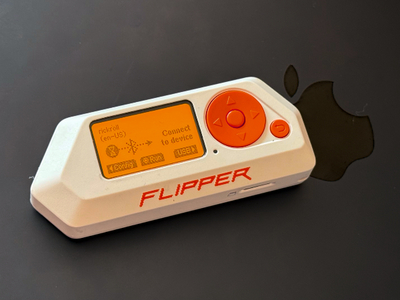
Для проведения PoC-атаки экспериментатор использовал инструмент пентеста Flipper Zero, установив прошивку Xtreme — ту же, с помощью которой в 2023 году была продемонстрирована возможность бомбардировки iPhone спам-сообщениями.

Одно из приложений в составе Xtreme представляет собой имитатор беспроводной клавиатуры. Софт, именуемый Bad USB, полагается на технологию BLE и обычно используется для автоматизации задач либо тестирования устройств на устойчивость к атакам класса BadUSB.

Разработанный в рамках эксперимента PoC позволяет провести атаку за 20 минут:

  1. Открыть модуль Bad USB на Flipper Zero с прошивкой Xtreme.
  2. Закачать в Flipper Zero пейлоад (был написан скрипт .txt, открывающий страницу YouTube с роликом певца Рика).
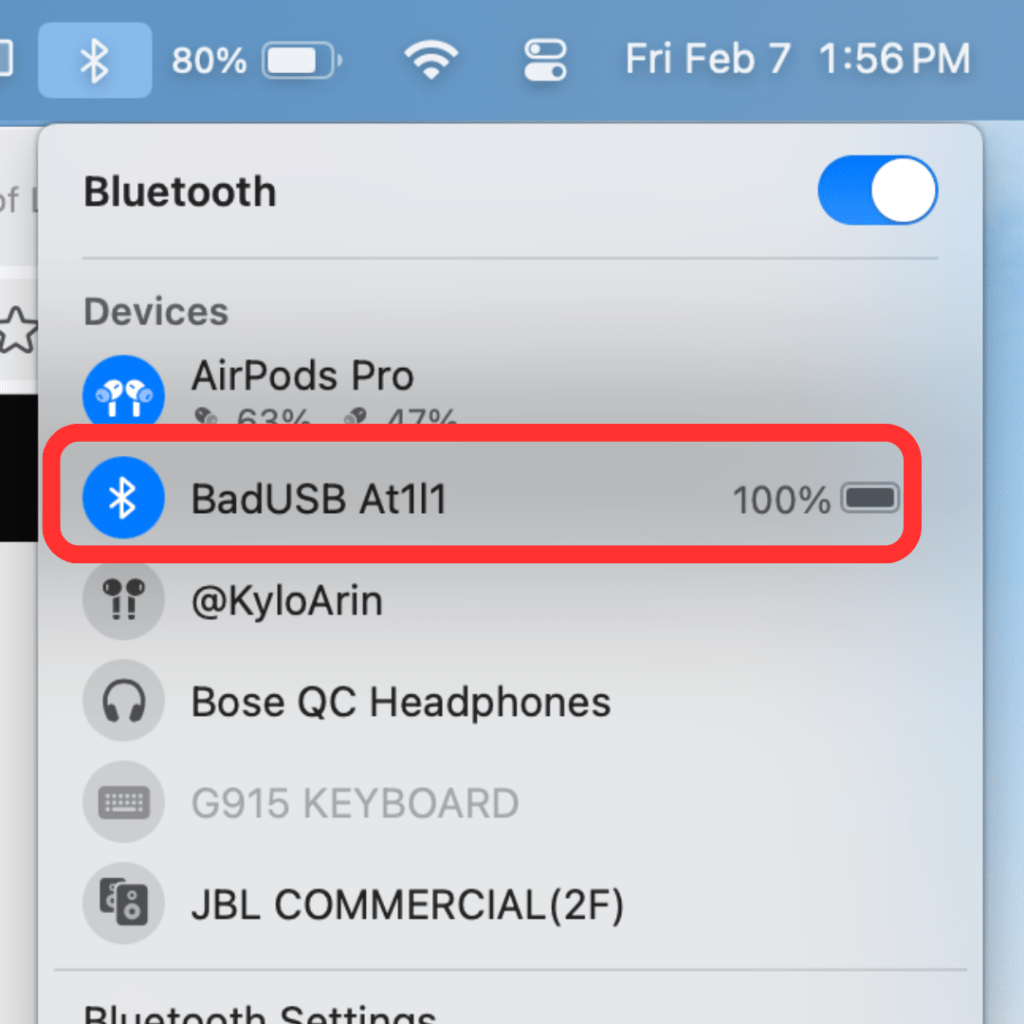
  3. Выбрать имя Bluetooth-устройства (оставлен дефолт BadUSB At1l1) и установить связь.
  4. При появлении статуса «Подключено» выполнить полезную нагрузку.


По словам исследователя, таким же образом можно посылать любые команды на iPhone, iPad и устройства Windows, но только в том случае, когда они разблокированы.

Подобные атаки редки и обычно проводятся незаметно для жертв, в фоновом режиме. К тому же автор атаки может наплодить множество фейковых устройств с вводящими в заблуждение именами либо с поддельным MAC-адресом.

Пользователям рекомендуется всегда проверять правильность Bluetooth-привязок, удалить неизвестные устройства из списка, использовать шестизначные коды сопряжения и отключать Bluetooth, когда он не нужен.

Подпишитесь на новости

Эмулятор Andarium запускает Android на iPhone, но уже удалён из App Store

Для iPhone и iPad выпустили Andarium — бесплатное приложение, запускающее Android 17 на базе LineageOS. Однако вскоре после выхода оно исчезло из магазина Apple: 20 ноября разработчик сообщил об удалении Andarium из App Store и TestFlight.

Обновление появилось в публикации автора проекта. Исходный код доступен в репозитории Kernarium на GitHub.

Android работает локально на устройстве, без облачных серверов и регистрации. Приложения можно устанавливать из APK через «Файлы». Google Play и сервисы Google в сборку не включены. При этом возможность установки APK не гарантирует совместимость каждой программы.

Пользователь может выделить Android-среде процессорные ядра, оперативную память и место в хранилище, выбрать разрешение экрана и сохранять снимки состояния.

Доступ к камере, микрофону и геолокации включается отдельно. Для разработчиков предусмотрено подключение ADB по локальной сети. По требованиям опубликованной версии нужны iOS или iPadOS 27 и чип A14 либо новее — например, iPhone 12 или iPad с процессором серии M.

Для первоначальной настройки рекомендуется не менее 10 ГБ свободного места. Android-среда работает только при открытом Andarium: после переключения на другое приложение она приостанавливается.

RSS: Новости на портале Anti-Malware.ru