


macOS-устройства уязвимы к захвату через Bluetooth

macOS-устройства уязвимы к захвату через Bluetooth

macOS-устройства уязвимы к захвату через Bluetooth

Уязвимость протокола Bluetooth позволяет сымитировать доверенное устройство и проводить атаки на расстоянии до 100 метров. Исследователю удалось таким способом запустить видеоролик на своем MacBook Air по команде с фейковой клавиатуры.

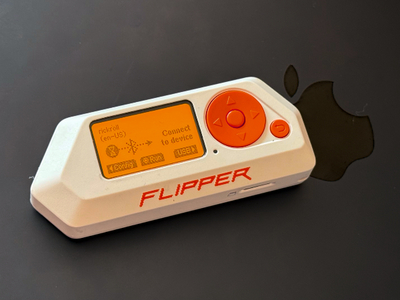
Для проведения PoC-атаки экспериментатор использовал инструмент пентеста Flipper Zero, установив прошивку Xtreme — ту же, с помощью которой в 2023 году была продемонстрирована возможность бомбардировки iPhone спам-сообщениями.

Одно из приложений в составе Xtreme представляет собой имитатор беспроводной клавиатуры. Софт, именуемый Bad USB, полагается на технологию BLE и обычно используется для автоматизации задач либо тестирования устройств на устойчивость к атакам класса BadUSB.

Разработанный в рамках эксперимента PoC позволяет провести атаку за 20 минут:

  1. Открыть модуль Bad USB на Flipper Zero с прошивкой Xtreme.
  2. Закачать в Flipper Zero пейлоад (был написан скрипт .txt, открывающий страницу YouTube с роликом певца Рика).
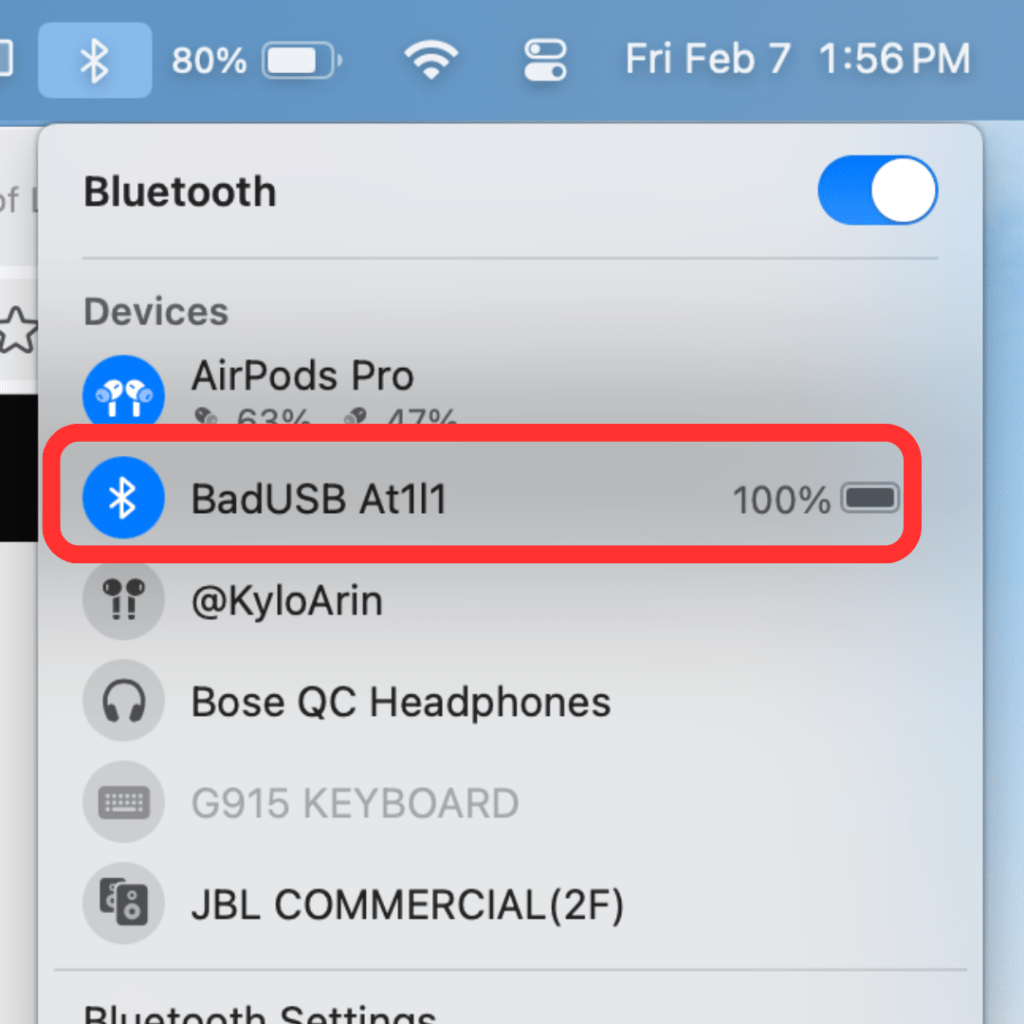
  3. Выбрать имя Bluetooth-устройства (оставлен дефолт BadUSB At1l1) и установить связь.
  4. При появлении статуса «Подключено» выполнить полезную нагрузку.


По словам исследователя, таким же образом можно посылать любые команды на iPhone, iPad и устройства Windows, но только в том случае, когда они разблокированы.

Подобные атаки редки и обычно проводятся незаметно для жертв, в фоновом режиме. К тому же автор атаки может наплодить множество фейковых устройств с вводящими в заблуждение именами либо с поддельным MAC-адресом.

Пользователям рекомендуется всегда проверять правильность Bluetooth-привязок, удалить неизвестные устройства из списка, использовать шестизначные коды сопряжения и отключать Bluetooth, когда он не нужен.

Подпишитесь на новости

Штрафы за рекламу в Telegram могут отложить, но подтверждения пока нет

Рекламодателям в Telegram, возможно, не придётся встречать 2027 год под угрозой новых штрафов за сам факт размещения. По данным СМИ, власти не планируют запускать наказания сразу после окончания объявленного переходного периода. Но выдыхать пока рано, так как официального подтверждения нет.

О возможной отсрочке сообщило издание «Пост-» со ссылкой на информированные источники.

По их данным, в правительстве пока нет чёткого решения о практическом применении запрета, а правоохранительные органы больше не настаивают на жёстких мерах. Если ситуация не изменится, условия работы рекламодателей и владельцев каналов останутся прежними.

Напомним, весной ФАС заявила, что реклама в Telegram подпадает под запрет размещений на ресурсах с ограниченным доступом. Затем ведомство объявило переходный период до конца 2026 года, в течение которого ответственность за такие размещения в Telegram и YouTube применять не будут.

Источники «Пост-» связывают возможную отсрочку давления на Telegram с проблемами вокруг МАКС, включая его доступность на устройствах Apple.

RSS: Новости на портале Anti-Malware.ru