


Android 16 научится маскировать ваше местоположение в деревне

Android 16 научится маскировать ваше местоположение в деревне

Android 16 научится маскировать ваше местоположение в деревне

Многие Android-приложения просят доступ к вашей геолокации — якобы чтобы показывать более точные результаты. Но была проблема: Android выдавал одинаково «приблизительные» координаты везде — хоть в центре Москвы, хоть в деревне на сто жителей. В городе это выглядело безопасно — вокруг тысячи людей, и вы теряетесь в толпе. А вот в селе, где одна улица и три дома, даже «примерная» точка могла легко выдать вас.

Правда в том, что далеко не всем программам нужно знать, где вы находитесь с точностью до метра.

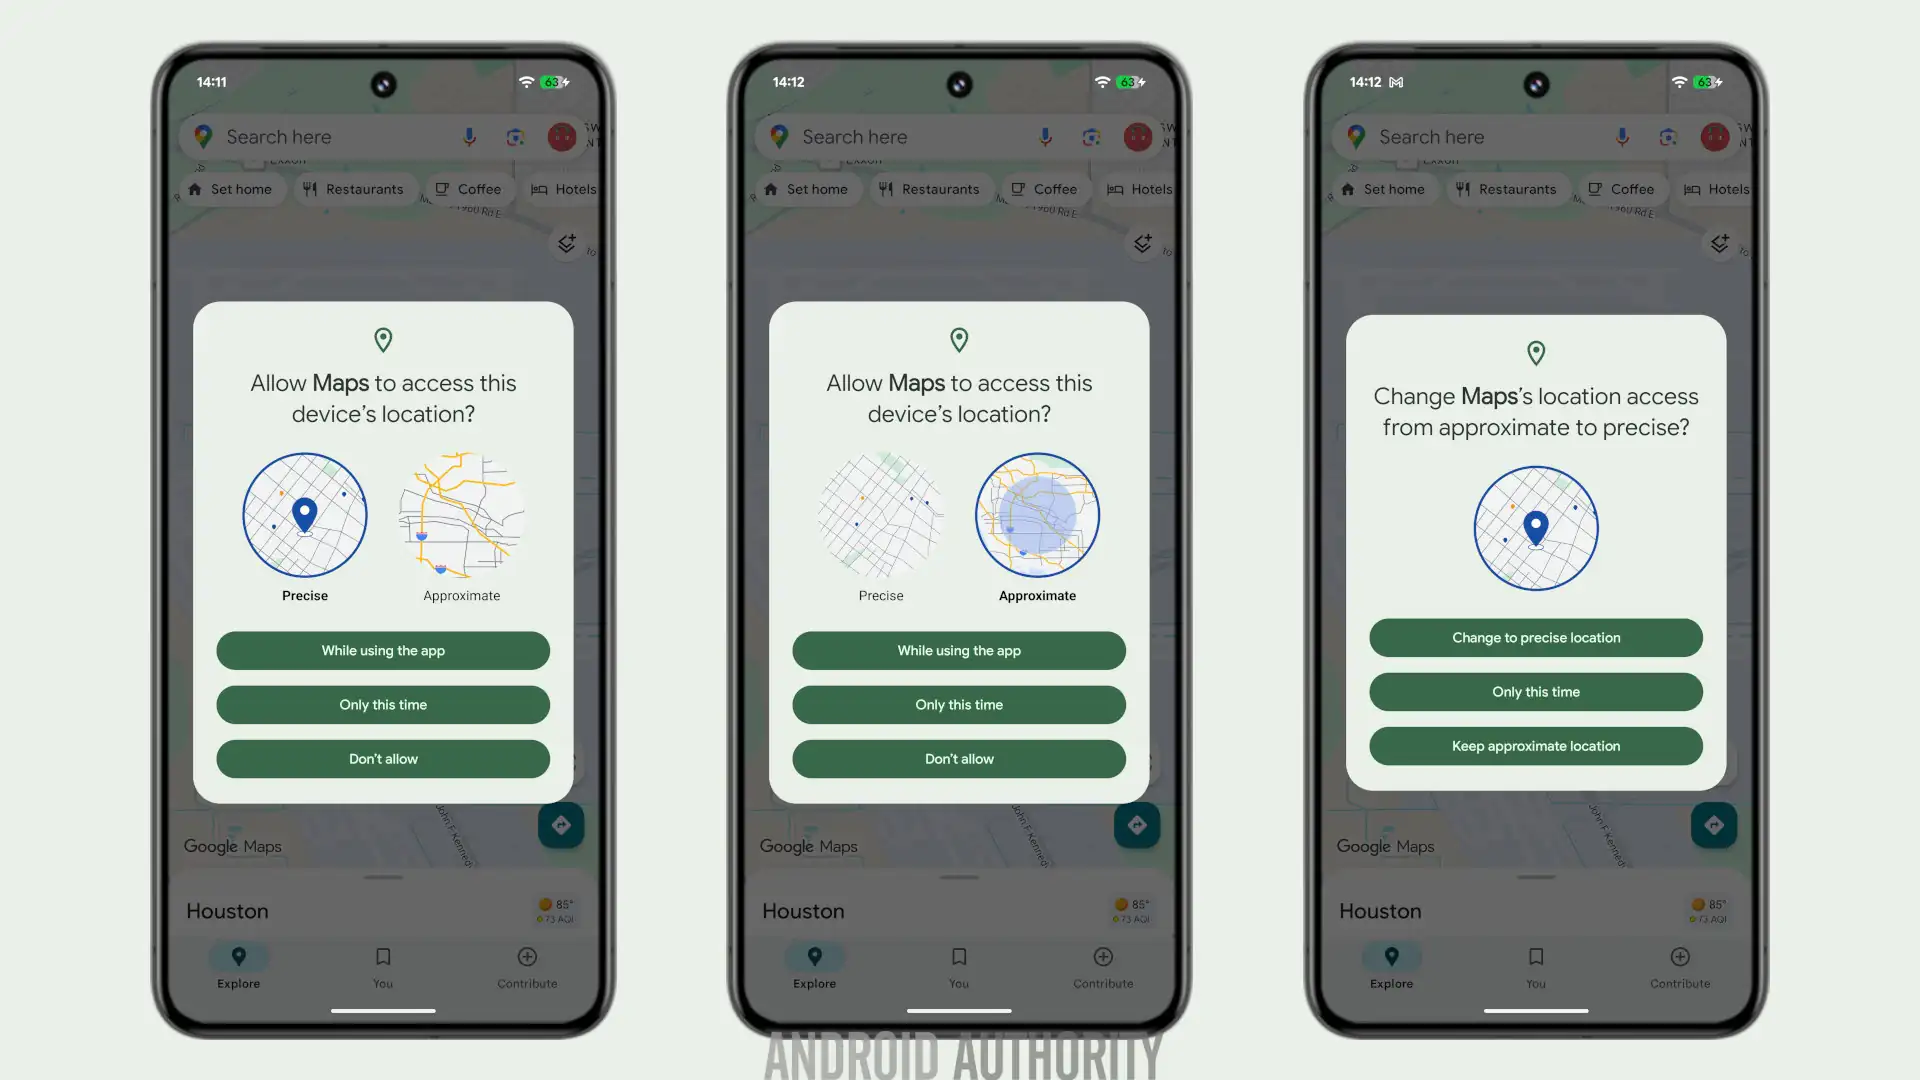
Поэтому в Android уже давно есть два уровня: Precise (точное) и Approximate (приблизительное) местоположение. Первое — для навигаторов и карт, второе — для всех остальных, кому достаточно просто знать, что вы где-то в городе.

В Android 16 появилась новая функция density-based coarse location — «приблизительное местоположение на основе плотности населения». Она работает просто: система проверяет, насколько густо заселён район, и если рядом мало людей, то делает координаты ещё более размытыми.


Чем меньше вокруг жителей — тем шире зона, которую Android покажет приложению. Технически за это отвечают так называемые population density providers — модули, которые определяют плотность населения в текущей точке.


Обычно их поставляет Google Play Services, но производители телефонов (особенно в Китае, где сервисы Google недоступны) смогут реализовать свои.

Пока неизвестно, запущена ли функция на всех устройствах. На смартфонах Pixel она вроде бы включена, но доказательств, что она реально работает, пока нет. Проверить можно просто — поехать куда-нибудь в глушь и посмотреть, станет ли «приблизительная» точка на карте ещё менее точной.

И это не всё. По слухам, Google также тестирует новую систему позиционирования Bluewave — она должна точнее определять координаты, комбинируя данные GPS и сигналов от базовых станций. Если верить источникам, точность вырастет примерно в 2,25 раза. Правда, компания пока ничего официально не объявляла.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru