


Финансовая мотивация по-прежнему является основной в ходе кибератак

Финансовая мотивация по-прежнему является основной в ходе кибератак

Финансовая мотивация по-прежнему является основной в ходе кибератак

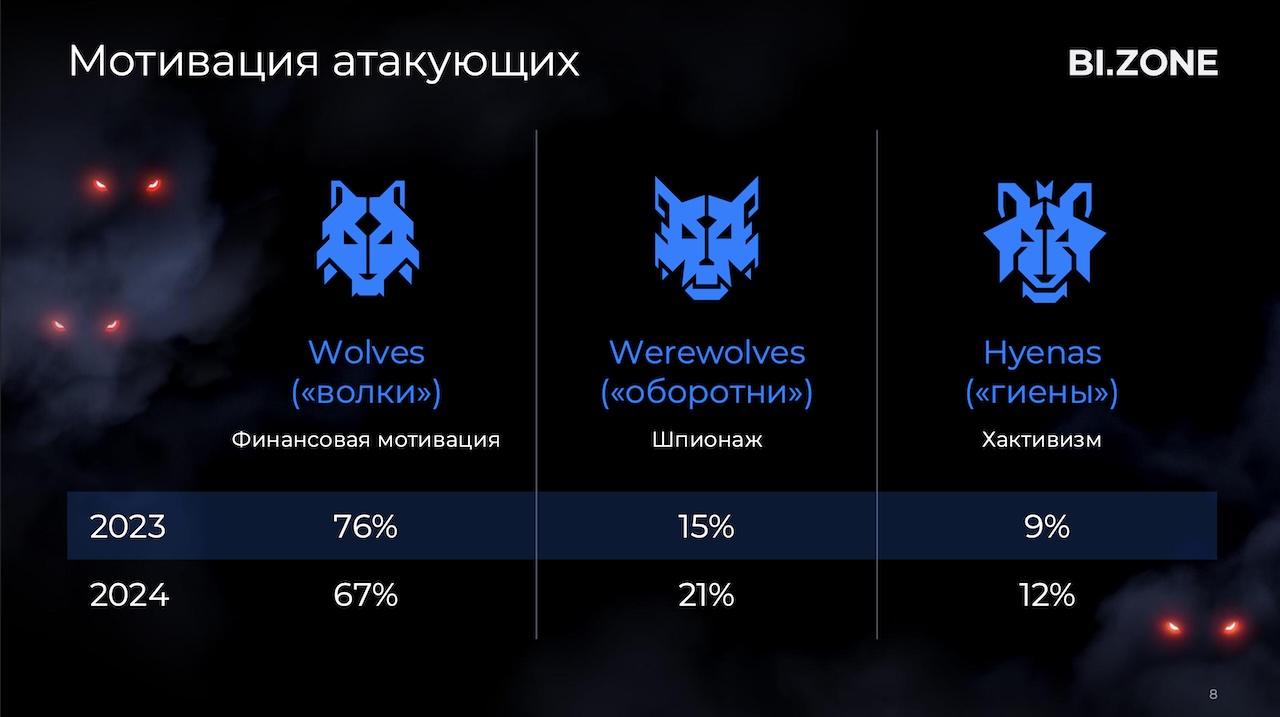
Согласно исследованию Threat Zone 2025, две трети кибератак на российские компании в 2024 году имели финансовую мотивацию. Однако их доля снизилась с 76% в 2023 году до 67%, что преступники компенсировали ростом суммы выкупа.

По данным BI.ZONE, вымогатели теперь тщательнее анализируют финансовое состояние компаний, рассчитывая максимальный возможный размер платежа за расшифровку данных и восстановление доступа.

Доля атак с целью кибершпионажа выросла до 21% (против 15% в 2023 году). Некоторые группировки сочетают шпионаж с вымогательством, извлекая чувствительные данные уже после атаки. Этот метод также применяется в хактивизме: похищенная информация выкладывается в открытый доступ.

Хактивизм продемонстрировал рост: на его долю пришлось 12% атак (9% в 2023 году). Новым трендом стал детальный анализ похищенных данных для использования в последующих атаках. Также аналитики зафиксировали усиление сотрудничества между различными группировками.

Фишинг остаётся основным способом атаки, но его доля сократилась с 68% в 2023 году до 57% к концу 2024-го. Злоумышленники чаще рассылали фишинговые письма от имени госструктур и регуляторов, что может быть связано с ростом атак на государственные учреждения.


Другие популярные методы:

  • Использование легитимных учётных записей — 27%. Киберпреступники получают к ним доступ через утечки данных, стилеры или перебор паролей.
  • Эксплуатация уязвимостей в ПО — 13%.
  • Атаки через подрядчиков и партнёров — 5%, что вдвое больше, чем в 2023 году.

На поздних стадиях атак злоумышленники стали чаще использовать малоизвестные легитимные инструменты для обхода систем защиты.

В 2024 году значительно выросла доля атак на госсектор — 15% (против 9% в 2023-м). Финансовый сектор занял второе место (13%), а транспорт и логистика остались на третьем (11%). В то же время атаки на розничную торговлю сократились с 15% до 4%.

По словам Теймура Хеирхабарова, директора департамента мониторинга, реагирования и исследования киберугроз BI.ZONE, изменения связаны с активностью хактивистов, пик которой пришёлся на третий квартал 2024 года. В этот период каждая пятая атака была нацелена на госучреждения.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru