


Фишеры забирают у детей учетки Telegram, обещая халявные гемы и робуксы

Фишеры забирают у детей учетки Telegram, обещая халявные гемы и робуксы

Фишеры забирают у детей учетки Telegram, обещая халявные гемы и робуксы

За 11 месяцев 2024 года в «Лаборатории Касперского» зафиксировали более 1,7 млн попыток перехода на фишинговые ресурсы, использующие тему онлайн-игр. Обнаружен также сайт-ловушка, ориентированный на юных русскоязычных геймеров.

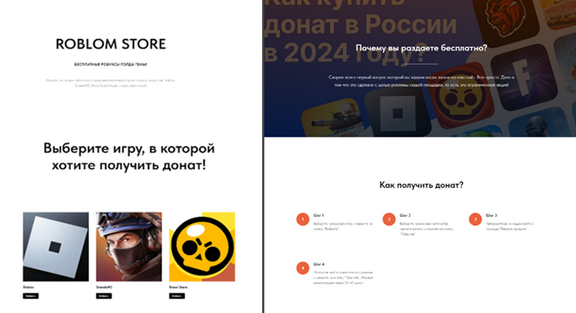
Мошенники предлагают поклонникам Roblox, Standoff2, Brawl Stars бесплатно получить внутриигровую валюту — робуксы, голду, гемы. Претендент должен выбрать игру, указать количество бонусов и авторизоваться через аккаунт Telegram.


«Фишеры придумывают всё новые приманки и используют методы социальной инженерии, — комментирует старший контент-аналитик Kaspersky Ольга Свистунова. — В рамках этой схемы они искусственно создают ощущение, что нужно торопиться: на сайте указано, что акция ограничена по времени, и для придания убедительности сообщается причина — якобы бонусы раздаются бесплатно в рекламных целях».

Согласно исследованию «Лаборатории Касперского», злоумышленники нередко используют имена Roblox, Brawl Stars, MIinecraft в атаках на детей в интернете. К сожалению, родители обычно не видят в онлайн-играх потенциальной угрозы для своих отпрысков.

«Часто дети становятся промежуточным звеном для того, чтобы добраться до данных или средств родителей, — предупреждает Андрей Сиденко, руководитель направления Kaspersky по детской онлайн-безопасности. — Взломанные профили в социальных сетях или мессенджерах могут быть использованы для продолжения атак, например, для рассылок с предложениями поучаствовать в лотерее или отдать голос в конкурсе детских рисунков».

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru