


Вредонос Winos 4.0 атакует геймеров под видом оптимизаторов

Вредонос Winos 4.0 атакует геймеров под видом оптимизаторов

Вредонос Winos 4.0 атакует геймеров под видом оптимизаторов

Сложный вредоносный фреймворк Winos участвует в новой кампании, нацеленной на геймеров. Чтобы подцепить любителей видеоигр на крючок, Winos подсовывается под видом различных софтовых оптимизаторов и ускорителей.

О новых атаках специалисты Fortinet FortiGuard Labs рассказывают в недавно опубликованном отчёте:

«Winos 4.0 представляет собой сложный вредоносный фреймворк с богатым набором функциональных возможностей и стабильной архитектурой. Авторы вредоноса взяли за основу Gh0st RAT, поэтому Winos 4.0 включает несколько модульных компонентов, каждый из которых выполняет свою функцию».

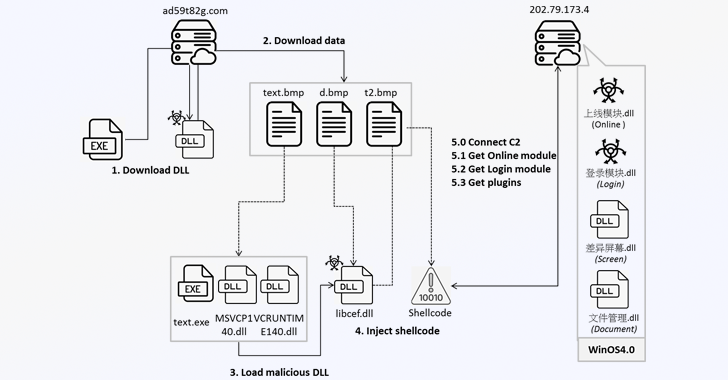
Операторы распространяют зловред через различные социальные сети и мессенджеры, в числе которых есть Telegram. Как только пользователь запустит полученное приложение, вредонос попытается получить файл в формате BMP с удалённого сервера — ad59t82g[.]com. Далее этот файл декодируется в DLL.


Задача библиотеки — обеспечить среду для выполнения Winos, что включает скачивание трёх файлов (тянутся с того же сервера): t3d.tmp, t4d.tmp и t5d.tmp. Первые два распаковываются для извлечения исполняшки u72kOdQ.exe и ещё трёх DLL, среди которых можно обнаружить libcef.dll.

Вредонос по TCP связывается с командным сервером, расположенным по адресу 202.79.173[.]4, и получает ещё одну DLL.

На заражённом устройстве Winos может собирать системную информацию, копировать содержимое буфера обмена, извлекать данные криптовалютных кошельков.

Подпишитесь на новости

Экс-главу Минцифры Смоленской области обвиняют в мошенничестве

Бывшему министру цифрового развития Смоленской области Андрею Рудометкину предъявлены обвинения в мошенничестве в особо крупном размере и превышении должностных полномочий. Потерпевшей стороной по делу выступает региональное Минцифры.

Об этом сообщает ТАСС со ссылкой на материалы суда. Рудометкину вменяют два эпизода превышения полномочий, в том числе в составе группы и из корыстной заинтересованности, а также мошенничество по части 4 статьи 159 УК РФ. Конкретные обстоятельства предполагаемых преступлений и сумма ущерба в публикации не раскрываются.

Всего в деле четыре фигуранта. Среди них — Артём Калугин, ранее возглавлявший отдел защиты информации областного Минцифры. По данным агентства, ему вменяют злоупотребление должностными полномочиями. Ещё двое обвиняются в мошенничестве в особо крупном размере.

Рудометкин находится под стражей с конца 2025 года. Защита неоднократно просила смягчить меру пресечения, ссылаясь на троих несовершеннолетних детей и тяжёлое материальное положение семьи. Апелляционные жалобы оставлены без удовлетворения. Суд в Смоленске должен приступить к рассмотрению дела в ближайшее время.

Рудометкин возглавлял министерство с 2023 года. Его уволили с государственной гражданской службы 16 октября 2025 года в связи с истечением срока служебного контракта.

RSS: Новости на портале Anti-Malware.ru