

Суд заставил Google упростить установку сторонних магазинов на Android

Суд заставил Google упростить установку сторонних магазинов на Android

Суд заставил Google упростить установку сторонних магазинов на Android

Федеральный судья США Джеймс Донато потребовал от Google убрать лишние предупреждения и промежуточные действия при установке конкурирующих магазинов приложений через Google Play. Изменить процедуру компания должна в течение недели. Распоряжение прозвучало на слушании по исполнению решения в антимонопольном споре Epic Games против Google.

Юристы Epic продемонстрировали, что пользователь не может сразу установить сторонний магазин: сначала ему показывают дополнительные экраны и предлагают нажать кнопку «Посмотреть», после чего только появляется вариант «Установить».

Суд назвал такую конструкцию намеренным препятствием, призванным отпугнуть обычных пользователей. Донато потребовал сделать установку альтернативного магазина такой же простой, как загрузку любого другого приложения для Android.


Формально Android уже много лет позволяет загружать программы и магазины из сторонних источников. Однако процесс сопровождается предупреждениями об опасности, скрытыми переключателями разрешений и несколькими окнами подтверждения. Для технически подготовленного пользователя это пара лишних нажатий, для остальных — убедительный сигнал срочно закрыть всё и вернуться в Google Play.

Требование связано с антимонопольной победой Epic Games. Ранее присяжные признали, что Google незаконно монополизировала распространение Android-приложений и проведение платежей внутри них. Теперь компанию вынуждают на практике открыть экосистему для конкурентов.

Google настаивает, что дополнительные проверки необходимы для защиты пользователей и устройств. Суд с этим аргументом полностью не согласился: безопасность не должна становиться удобной ширмой для сохранения рыночного преимущества.

Напомним, на этой неделе в американской версии Google Play впервые появился сторонний магазин приложений. Первопроходцем стал Aptoide — давний конкурент Google, который раньше приходилось устанавливать вручную из APK-файла. Теперь всё работает без шаманства с настройками и пугающих предупреждений.

OnePlus 13R отдаёт токен аккаунта любому приложению с нужной строчкой

Исследователи из Doyensec обнаружили в предустановленном ПО OnePlus 13R уязвимость, позволяющую стороннему приложению похитить токен облачной сессии. Пользователю достаточно один раз установить вредонос, дальше тот работает без дополнительных запросов и подтверждений.

Проблема находится в приложении com.oneplus.account, которое управляет аутентификацией в сервисах производителя.

Его открытый компонент OPAccountProvider защищён специальным разрешением com.oneplus.account.READ_ACCOUNT_INFO. Однако разработчики не назначили ему уровень protectionLevel="signature", который ограничил бы доступ приложениями, подписанными OnePlus.

В результате любое стороннее приложение может просто указать нужное разрешение в своём манифесте и обратиться к провайдеру. Тот по определённой команде возвращает токен действующей сессии OnePlus Cloud. Никаких всплывающих окон, пугающих предупреждений и торжественного согласия владельца не требуется.
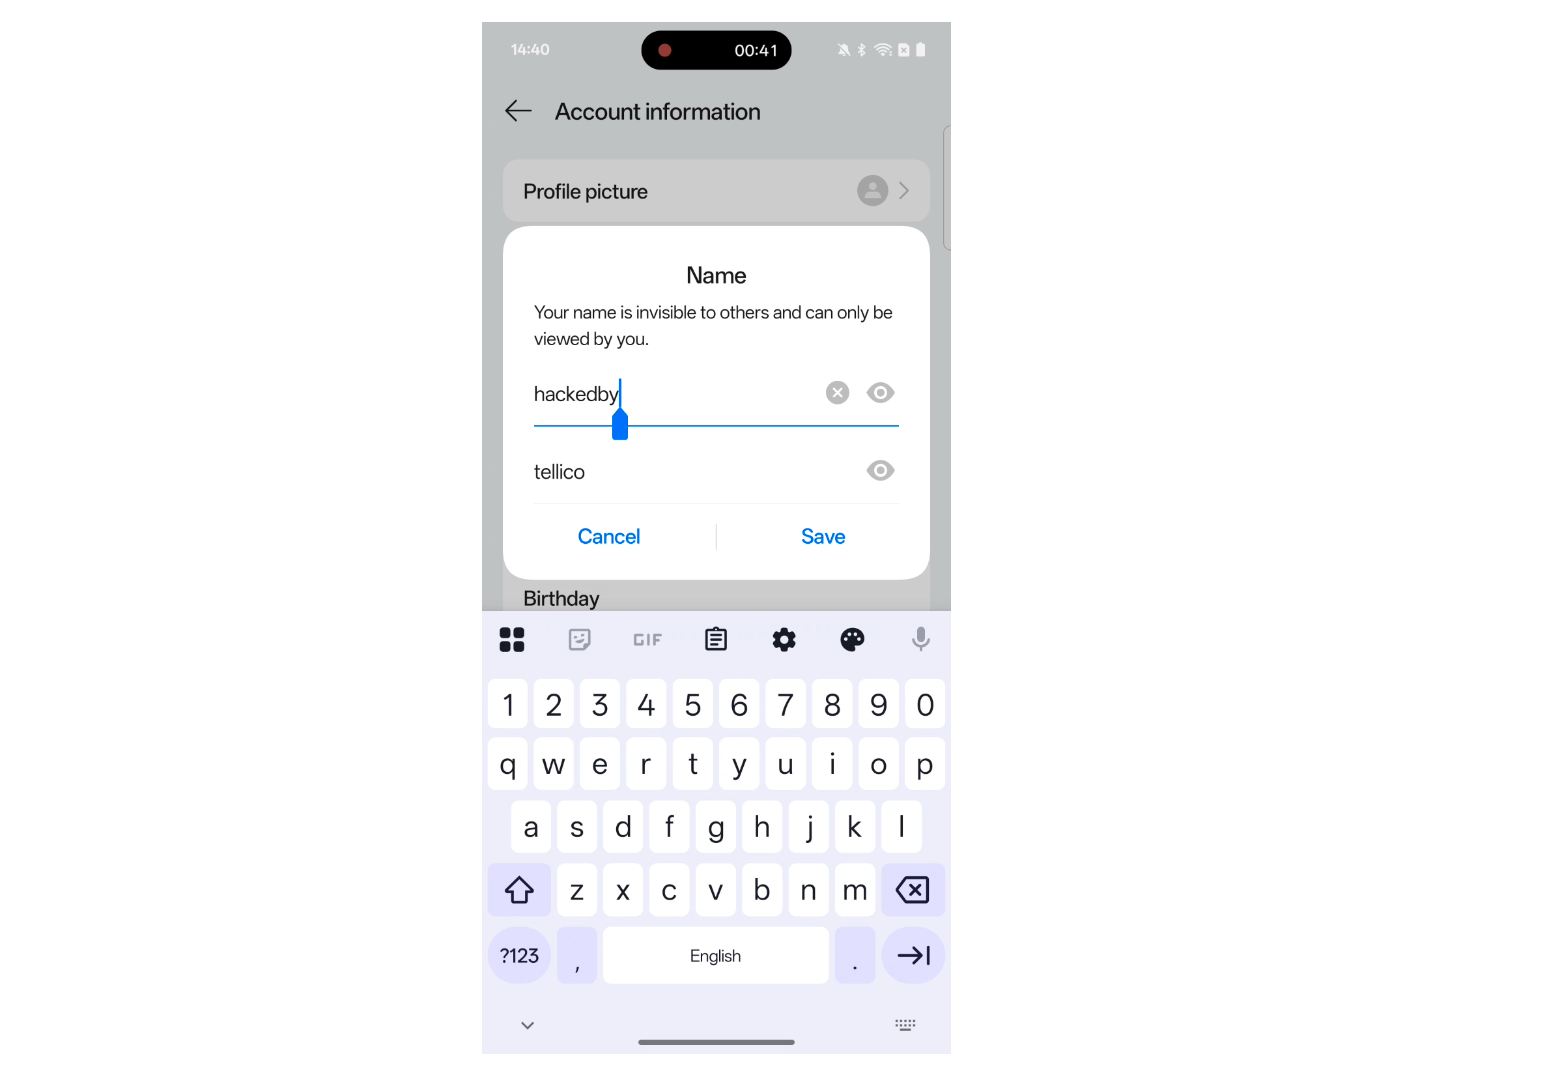

В первоначальной демонстрации исследователи использовали украденный токен для обращения к OnePlus Cloud API и изменения персональных данных жертвы. Для подготовки PoC они также разобрали механизм подписи и шифрования запросов, но не стали публиковать его реализацию.

Doyensec сообщила об уязвимости производителю 30 декабря 2025 года. OnePlus признала проблему, оценила её опасность как высокую и в марте 2026 года выплатила исследователям $720.

С исправлением вышло менее бодро. В сентябре специалисты повторно проверили OnePlus 13R с прошивкой CPH2691_16.0.10.500(EX01) и подтвердили, что недоверенное приложение по-прежнему может получить токен, а региональный API его принимает.

При этом полностью воспроизвести изменение данных для аккаунтов США и региона EMEA уже не удалось из-за изменений на стороне сервиса. То есть утечка токена осталась, но полный захват аккаунта на свежей версии пока не подтверждён.

Пользователям рекомендуют не устанавливать приложения из сомнительных источников и следить за обновлениями. OnePlus же осталось добавить к разрешению одно слово — signature.

RSS: Новости на портале Anti-Malware.ru