


Flying Eagle превратил Android-смартфоны в карманные камеры слежения

Flying Eagle превратил Android-смартфоны в карманные камеры слежения

Flying Eagle превратил Android-смартфоны в карманные камеры слежения

Исследователи из Hunt.io разобрали Android-троян Flying Eagle, который распространяется под видом приложений Бюро общественной безопасности. Жертве предлагают установить APK с поддельного сайта вроде 110gongan[.]com, а затем выдать ему доступ к Accessibility Services. После этого смартфон фактически меняет хозяина.

Троян записывает нажатия клавиш, делает скриншоты, показывает фишинговые окна поверх банковских и государственных приложений, читает СМС, включает камеру и микрофон. Через Android API dispatchGesture операторы могут дистанционно нажимать кнопки и управлять интерфейсом устройства.

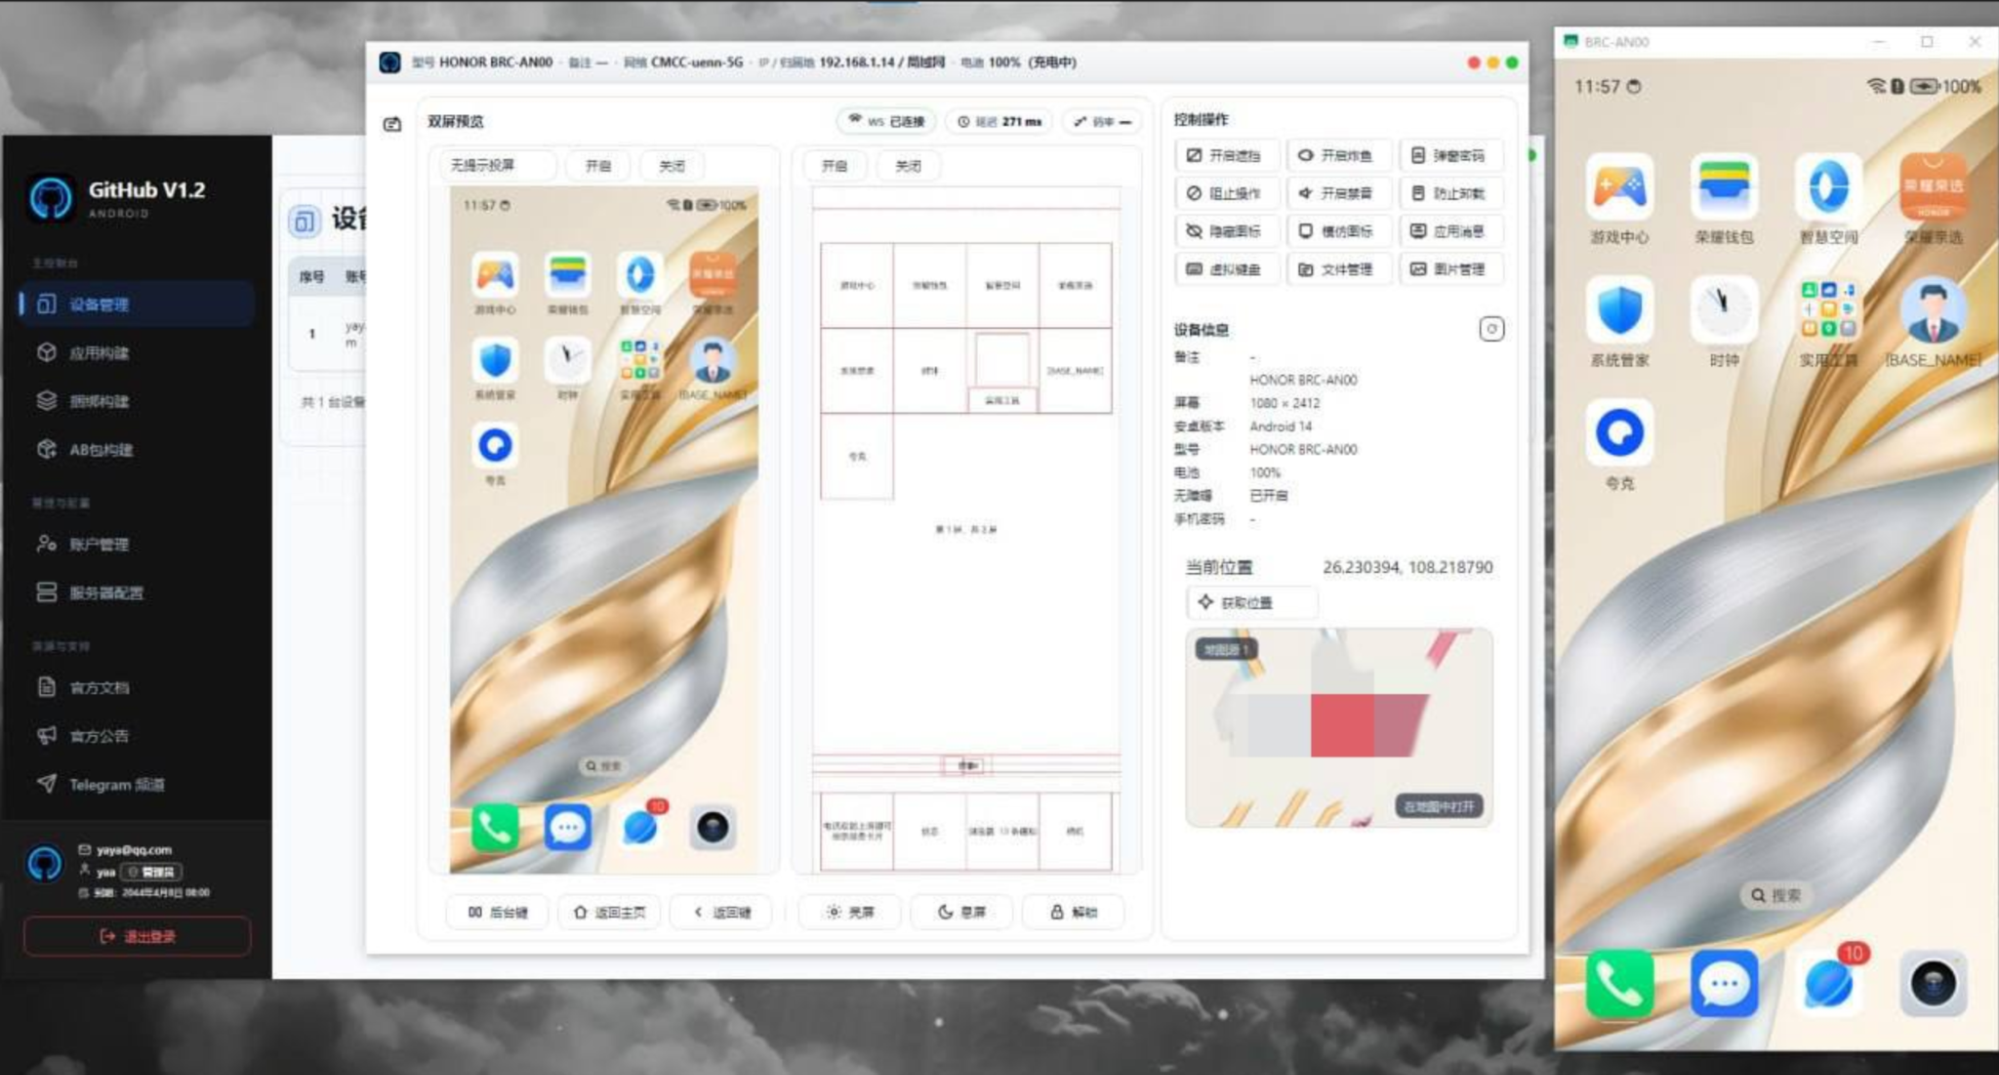
Flying Eagle оказался не одной вредоносной программой, а целой фабрикой слежки. В единой панели злоумышленники собирают APK с нужными фишинговыми шаблонами, управляют заражёнными смартфонами и получают украденные данные. Один обнаруженный сервер показывал 46 жертв, 29 из которых оставались онлайн.

Конструктор умеет менять названия пакетов и классов, добавлять мусорные данные для обхода антивирусов и шифровать связь с командным сервером. Отдельные компоненты так и называются: LiveKeysStrok отвечает за кейлоггинг, ScreenCaps — за снимки экрана, а Webjector — за поддельные формы. Следы также связывают платформу с семейством SpyNote.

За 30 дней исследователи насчитали не менее 170 активных серверов Flying Eagle. Большинство находилось в Гонконге, но узлы обнаружились также в США, Канаде, Финляндии, Малайзии и Японии.

После утечки исходников в феврале 2026 года троян окончательно пошёл по рукам. В Telegram продают сборки примерно за 2000 USDT, раздают фишинговые шаблоны и предлагают обналичивать похищенные деньги за комиссию до 50%.


На подходе уже наследник — Night Dragon. Ему добавили режим чёрного экрана, автоматическое скрытие и кражу данных Alipay, WeChat, банковских приложений и криптокошельков. Старый орёл ещё летает, а нового дракона уже выпустили на охоту.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru