


Android-трояна CraxsRAT раздают в WhatsApp как софт Минцифры и Банка России

Android-трояна CraxsRAT раздают в WhatsApp как софт Минцифры и Банка России

Android-трояна CraxsRAT раздают в WhatsApp как софт Минцифры и Банка России

Специалисты F.A.C.C.T фиксируют повышенную активность распространителей CraxsRAT. Летом и осенью было суммарно обнаружено более 140 уникальных образцов многофункционального Android-трояна.

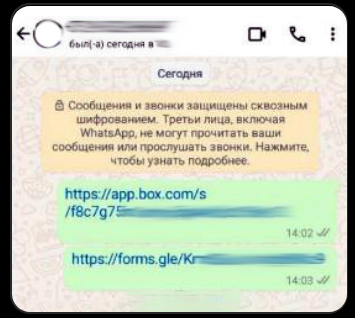
Ссылки на загрузку CraxsRAT публикуются в мессенджерах, в том числе в WhatsApp. При этом вредоноса выдают за апдейт приложений российских Госуслуг, Минздрава, Минцифры, Центробанка, а также телеоператоров Белоруссии.


Некоторые семплы именовались «СПИСОК.СВО2024», «Гос.Списки СВО», «списки военнопленных», «spiski». Эксперты расценили такую маскировку как свидетельство намерения использовать CraxsRAT для шпионажа.

Анализ образцов, проведенный в F.A.C.C.T., показал, что Android-зловред обладает всеми необходимыми для этого функциями. Преемник трояна SpyNote не только предоставляет оператору удаленный доступ к зараженному устройству, но также умеет копировать список контактов и журнал звонков, перехватывать СМС и клавиатурный ввод, делать скриншоты, контролировать камеру и микрофон.

Обмен с C2-сервером осуществляется через веб-сокет. Шифрование не используется, подлежащие передаче данные подвергаются сжатию (GZip).

Подпишитесь на новости

Поддельные инструменты для запуска игр PS5 заражают компьютер вредоносом

На GitHub обнаружили поддельные репозитории, выдающие себя за инструменты запуска игр PlayStation 5 на компьютерах. Вместо игрового эксперимента пользователю предлагают многоступенчатое заражение с отключением части антивирусной проверки.

О кампании специалисты NordVPN рассказали Tom’s Hardware, передав изданию результаты исследования. Злоумышленники используют названия AnyPS5 и Kyttyps5.

Посетителю предлагают ZIP-архив с исполняемым файлом Windows. После запуска загрузчик проверяет окружение: объём памяти, признаки виртуальной машины или облачного сервера, наличие физической видеокарты. При подозрении на исследовательскую среду он прекращает работу.

На подходящем компьютере программа добавляет исключения в Microsoft Defender, затем расшифровывает и запускает основную нагрузку. Исследователи предполагают, что это инфостилер для кражи паролей и других конфиденциальных данных. Точное семейство не названо.

В цепочке также обнаружен скрипт удаления файлов, срабатывающий примерно через две минуты. Но удаление компонентов не означает, что заражение невозможно обнаружить.

Перед запуском подобных утилит стоит проверять владельца репозитория и происхождение загрузок. Если подозрительный файл уже запускался, исследователи рекомендуют отключить компьютер от сети, проверить его антивирусом и сменить пароли с другого устройства.

RSS: Новости на портале Anti-Malware.ru