


Кампания по раздаче стилеров через фейковые CAPTCHA расширила охват

Кампания по раздаче стилеров через фейковые CAPTCHA расширила охват

Кампания по раздаче стилеров через фейковые CAPTCHA расширила охват

Злоумышленники активно распространяют стилеров, используя фальшивый тест CAPTCHA для загрузки. Ведущая на такие страницы реклама, по данным «Лаборатории Касперского», размещается на сайтах с кряками, порно, аниме и в файлообменниках.

На старте вредоносная кампания была ориентирована лишь на геймеров; им раздавали инфостилера Lumma через сайты с пиратскими копиями игр. Позднее в ход пошел также троян Amadey, а вместо фейка CAPTCHA иногда стали использоваться ложные сообщения об ошибке браузера.

При клике на любую область страницы с полупрозрачным баннером посетитель перенаправляется на другие ресурсы. В большинстве случаев цепочка редиректов ведет на сайт, продвигающий антивирусы, блокировщиков рекламы и другой полезный софт.

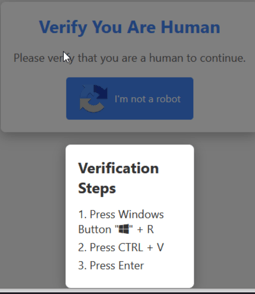
Иногда пользователь в финале попадает на вредоносную страницу с имитацией CAPTCHA и пошаговой инструкцией. Если он ей последует, в систему загрузится стилер.


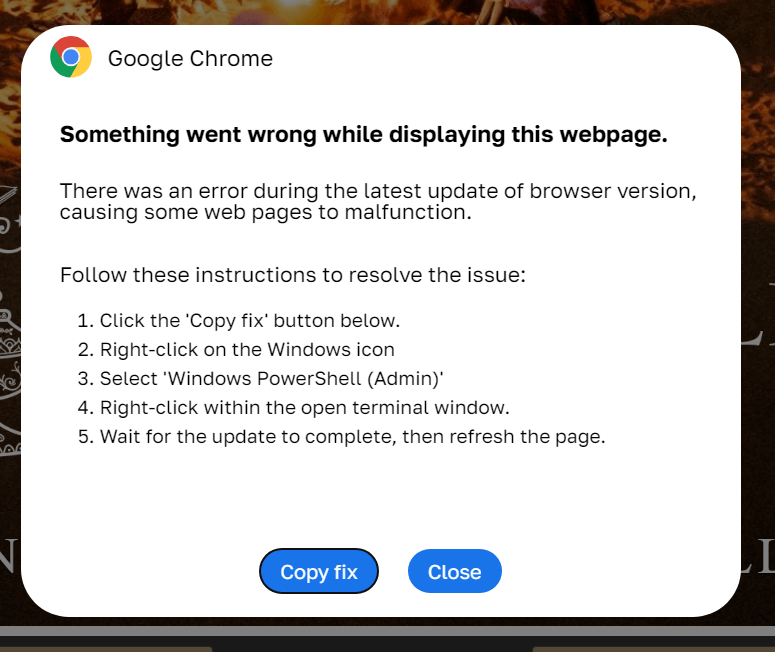
Похожим образом работают ловушки с поддельным сообщением об ошибке обновления Google Chrome. Для исправления ситуации юзеру предлагают запустить PowerShell и скопировать фикс.


Примечательно, что после кражи данных вредонос может заняться накруткой рекламных кликов — видимо, чтобы обеспечить хозяевам дополнительный доход.

«Покупка рекламных мест под баннеры, которые ведут пользователей на вредоносные страницы, — распространённый метод среди злоумышленников, — отметил эксперт Kaspersky Василий Колесников. — Однако в этой кампании они существенно расширили свой охват, размещая вредоносную рекламу на сайтах разной тематики, а также использовали новый сценарий с фальшивыми ошибками в браузерах. Это ещё раз напоминает о том, что злоумышленники не стоят на месте, и постоянно совершенствуют свои методы».

В период с 22 сентября по 14 октября 2024 года с рекламными скриптами-редиректорами столкнулись свыше 140 тыс. пользователей продуктов ИБ-компании. Из них 20 тыс. в итоге попали на вредоносную страницу с имитацией CAPTCHA; больше всех не повезло жителям Бразилии, Испании, Италии и России.

Подпишитесь на новости

Роутер Keenetic научили разводить трафик по разным VPN бесплатно

Разработчики выпустили KeenProxy, бесплатную программу для выборочной маршрутизации трафика на роутерах Keenetic и Netcraze с установленной Entware. Она позволяет направить разные сайты и устройства через отдельные VPN- и прокси-соединения, а остальной трафик оставить напрямую. Настраивать все можно через веб-интерфейс, без постоянной работы в командной строке.

Код программы опубликован на GitHub под лицензией GPL-3.0. Правила задаются для отдельных устройств, подсетей, доменов, IP-адресов и стран.

Например, рабочий ноутбук можно подключить к корпоративной сети через WireGuard, телевизор пустить через другое соединение, а смартфоны оставить на обычном интернете. Отдельные ресурсы можно полностью заблокировать. Для каждого направления назначается свое соединение и резервное на случай отказа.


В основе KeenProxy лежит движок sing-box. Программа поддерживает WireGuard, совместимые с sing-box подключения и клиент TrustTunnel, а также DNS через DoH и DoT. Домен она определяет по TLS SNI или HTTP Host.

Разработчики предупреждают, что это работает не всегда: один адрес CDN может обслуживать несколько сайтов, а приложения со своим зашифрованным DNS скрывают запросы.

Изменения сначала сохраняются как черновик и применяются только после подтверждения. Журнал показывает, какое устройство и по какому правилу отправило трафик. В панели есть проверка доступности сайтов через выбранный маршрут и выгрузка логов, из которых удаляются адреса и секреты.

Для OpenWrt есть экспериментальные сборки, которым нужно не меньше 128 МиБ оперативной памяти. Сами разработчики называют проект экспериментальным и пишут, что он предназначен для управления маршрутизацией в администрируемых сетях.

RSS: Новости на портале Anti-Malware.ru