


Кампания по раздаче стилеров через фейковые CAPTCHA расширила охват

Кампания по раздаче стилеров через фейковые CAPTCHA расширила охват

Кампания по раздаче стилеров через фейковые CAPTCHA расширила охват

Злоумышленники активно распространяют стилеров, используя фальшивый тест CAPTCHA для загрузки. Ведущая на такие страницы реклама, по данным «Лаборатории Касперского», размещается на сайтах с кряками, порно, аниме и в файлообменниках.

На старте вредоносная кампания была ориентирована лишь на геймеров; им раздавали инфостилера Lumma через сайты с пиратскими копиями игр. Позднее в ход пошел также троян Amadey, а вместо фейка CAPTCHA иногда стали использоваться ложные сообщения об ошибке браузера.

При клике на любую область страницы с полупрозрачным баннером посетитель перенаправляется на другие ресурсы. В большинстве случаев цепочка редиректов ведет на сайт, продвигающий антивирусы, блокировщиков рекламы и другой полезный софт.

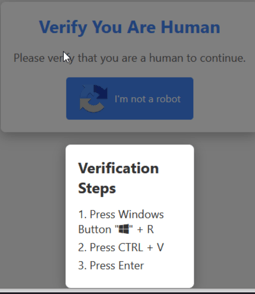
Иногда пользователь в финале попадает на вредоносную страницу с имитацией CAPTCHA и пошаговой инструкцией. Если он ей последует, в систему загрузится стилер.


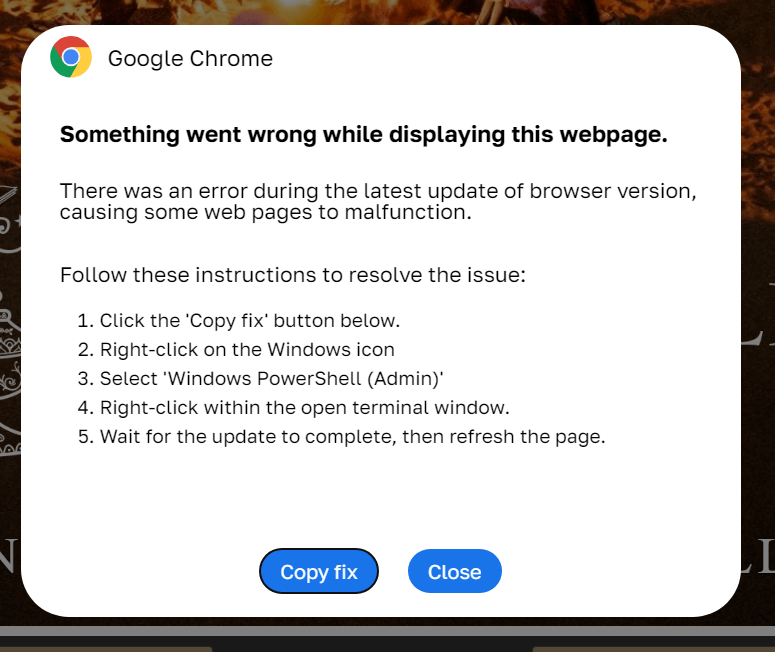
Похожим образом работают ловушки с поддельным сообщением об ошибке обновления Google Chrome. Для исправления ситуации юзеру предлагают запустить PowerShell и скопировать фикс.


Примечательно, что после кражи данных вредонос может заняться накруткой рекламных кликов — видимо, чтобы обеспечить хозяевам дополнительный доход.

«Покупка рекламных мест под баннеры, которые ведут пользователей на вредоносные страницы, — распространённый метод среди злоумышленников, — отметил эксперт Kaspersky Василий Колесников. — Однако в этой кампании они существенно расширили свой охват, размещая вредоносную рекламу на сайтах разной тематики, а также использовали новый сценарий с фальшивыми ошибками в браузерах. Это ещё раз напоминает о том, что злоумышленники не стоят на месте, и постоянно совершенствуют свои методы».

В период с 22 сентября по 14 октября 2024 года с рекламными скриптами-редиректорами столкнулись свыше 140 тыс. пользователей продуктов ИБ-компании. Из них 20 тыс. в итоге попали на вредоносную страницу с имитацией CAPTCHA; больше всех не повезло жителям Бразилии, Испании, Италии и России.

Подпишитесь на новости

Google готовит голосовую активацию Emergency SOS на Android

Вызвать помощь, не прикасаясь к смартфону: Google, похоже, разрабатывает голосовой запуск Emergency SOS. Предполагаемый сценарий — трижды произнести «Help». Именно такую последовательность показывает найденная анимация: затем активируются определение местоположения, экстренная видеозапись и звонок в службу помощи.

Следы функции обнаружила Android Authority в коде приложения Personal Safety. Пользователям она пока недоступна.

Сейчас для запуска SOS обычно требуется пять раз нажать кнопку питания. Голосовой вариант мог бы пригодиться, когда до телефона не дотянуться или руки заняты. В экстренной ситуации искать нужную кнопку — удовольствие сомнительное.

В коде также есть фразы «Say “yes” to continue» и «Say “cancel” to dismiss Emergency SOS». Они указывают на возможное голосовое подтверждение и отмену. Будет ли подтверждение обязательным во всех случаях, пока неизвестно.

Personal Safety доступно не только на Pixel, поэтому авторы публикации допускают появление функции и на совместимых устройствах других производителей.

Но список моделей, поддерживаемые языки и сроки запуска не объявлены. Рассчитывать, что смартфон уже реагирует на русское «Помогите», оснований нет. Пока голосовой SOS остаётся разработкой, найденной при разборе приложения. До релиза Google может изменить сценарий или вовсе не выпустить функцию.

RSS: Новости на портале Anti-Malware.ru