


Бета-версия WhatsApp для Android расширила защиту от вредоносных URL

Бета-версия WhatsApp для Android расширила защиту от вредоносных URL

Бета-версия WhatsApp для Android расширила защиту от вредоносных URL

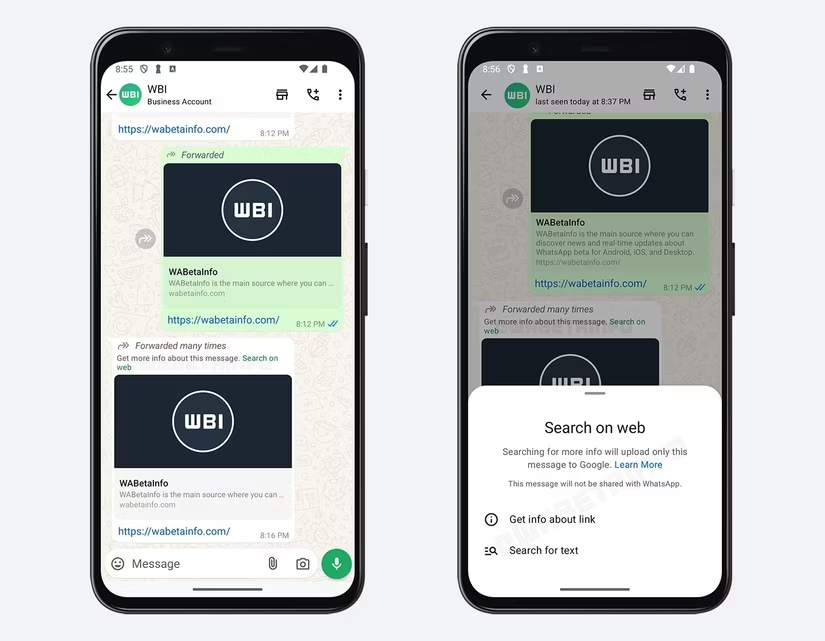
В WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России) планируют усовершенствовать механизмы борьбы с вредоносным ссылками: пользователь сможет искать информацию об отправленном URL.

Новую функциональность обнаружили в бета-версии мессенджера для Android под номером 2.24.20.28. По словам издания WABetaInfo, WhatsApp теперь будет предлагать просмотреть подробную информацию об отправленной ссылке:


Помимо этого, пользователь может поискать само текстовое сообщение. Таким образом, разработчики хотят упростить идентификацию потенциально опасного контента и вредоносных URL.

В теории это должно нивелировать риски эксплуатации уязвимостей. Вроде той, о которой мы рассказывали в мае 2019 года: злоумышленники могли установить на устройства жертвы шпионскую программу с помощью одного лишь голосового вызова.

На сегодняшний день точной даты релиза новой функциональности в стабильной версии нет.

Напомним, на прошлой неделе стало известно, что WhatsApp работает над автоматической блокировкой флуда от неизвестных контактов.

Подпишитесь на новости

У ESTT упали сервисы: серверы поднимают, личный кабинет пока лежит

Хостинг-провайдер ESTT восстанавливает инфраструктуру после серьёзного технического сбоя 8 ноября. Значительную часть систем уже удалось вернуть в работу, виртуальные серверы постепенно запускаются. Но личный кабинет пока недоступен, а точных сроков полного восстановления компания не называет.

О ходе работ ESTT сообщает в своём телеграм-канале. По словам провайдера, инженеры работают круглосуточно, в том числе всю прошедшую ночь.

Главный приоритет — восстановление клиентских серверов и их сетевой доступности. Пользователей просят проверить свои ресурсы, и если сервер ещё не отвечает, работы по нему продолжаются.

Личный кабинет остаётся отдельной проблемой, поскольку зайти в него и пополнить баланс не получается. О возобновлении его работы обещают сообщить дополнительно. Поддержка на время аварии принимает обращения только через Telegram-бота.

Причину сбоя компания в приведённых сообщениях не раскрыла. Подробное объяснение аварии и отчёт о восстановлении обещают опубликовать отдельно.

ESTT, также известный как e-Style Telecom, обслуживает бизнес и интернет-проекты. Среди клиентов и партнёров провайдера указаны «Вкусно — и точка», «Много лосося», Cofix, «Суши мастер» и iiko. Какие именно компании затронула авария, не уточняется.

RSS: Новости на портале Anti-Malware.ru