


Бета-версия WhatsApp для Android расширила защиту от вредоносных URL

Бета-версия WhatsApp для Android расширила защиту от вредоносных URL

Бета-версия WhatsApp для Android расширила защиту от вредоносных URL

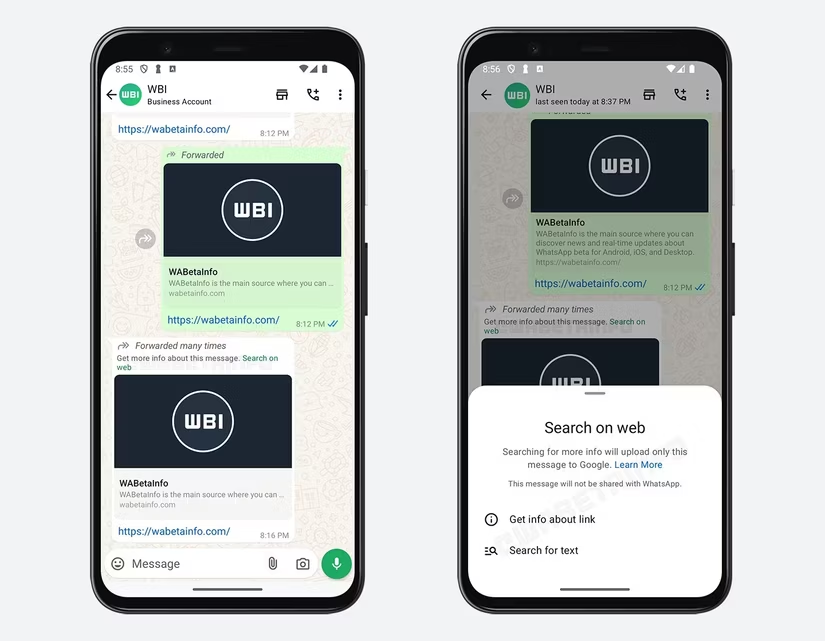
В WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России) планируют усовершенствовать механизмы борьбы с вредоносным ссылками: пользователь сможет искать информацию об отправленном URL.

Новую функциональность обнаружили в бета-версии мессенджера для Android под номером 2.24.20.28. По словам издания WABetaInfo, WhatsApp теперь будет предлагать просмотреть подробную информацию об отправленной ссылке:


Помимо этого, пользователь может поискать само текстовое сообщение. Таким образом, разработчики хотят упростить идентификацию потенциально опасного контента и вредоносных URL.

В теории это должно нивелировать риски эксплуатации уязвимостей. Вроде той, о которой мы рассказывали в мае 2019 года: злоумышленники могли установить на устройства жертвы шпионскую программу с помощью одного лишь голосового вызова.

На сегодняшний день точной даты релиза новой функциональности в стабильной версии нет.

Напомним, на прошлой неделе стало известно, что WhatsApp работает над автоматической блокировкой флуда от неизвестных контактов.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru