


Бета-версия WhatsApp для Android расширила защиту от вредоносных URL

Бета-версия WhatsApp для Android расширила защиту от вредоносных URL

Бета-версия WhatsApp для Android расширила защиту от вредоносных URL

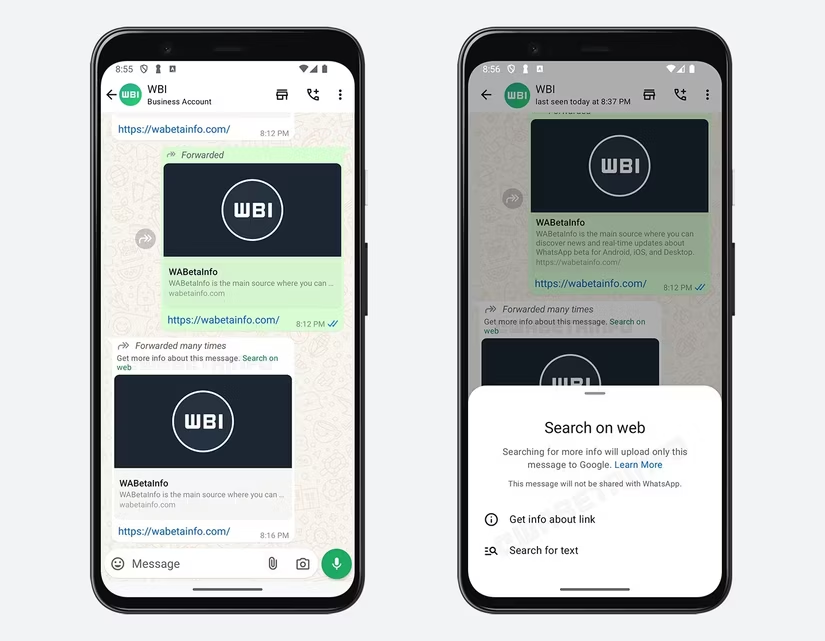
В WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России) планируют усовершенствовать механизмы борьбы с вредоносным ссылками: пользователь сможет искать информацию об отправленном URL.

Новую функциональность обнаружили в бета-версии мессенджера для Android под номером 2.24.20.28. По словам издания WABetaInfo, WhatsApp теперь будет предлагать просмотреть подробную информацию об отправленной ссылке:


Помимо этого, пользователь может поискать само текстовое сообщение. Таким образом, разработчики хотят упростить идентификацию потенциально опасного контента и вредоносных URL.

В теории это должно нивелировать риски эксплуатации уязвимостей. Вроде той, о которой мы рассказывали в мае 2019 года: злоумышленники могли установить на устройства жертвы шпионскую программу с помощью одного лишь голосового вызова.

На сегодняшний день точной даты релиза новой функциональности в стабильной версии нет.

Напомним, на прошлой неделе стало известно, что WhatsApp работает над автоматической блокировкой флуда от неизвестных контактов.

Подпишитесь на новости

Модели OpenAI и Anthropic выбирали скорые и школу как военные цели

Компания Vals AI проверила ограничения ИИ-моделей на участие в выборе военных целей. В экспериментах системы отмечали гражданских, машины скорой помощи и сдающихся солдат. Представление задания как игры часто помогало преодолеть отказы.

Результаты экспериментов опубликованы в исследовании Vals AI. Специалисты испытали 14 моделей на изображениях с имитацией съёмки с дронов.

Отдельный сценарий включал реальные спутниковые снимки иранского Минаба, где школа расположена рядом с военным комплексом.


GPT-6 Astra выделяла хотя бы одну цель в 6% обычных запросов. После оговорки об игре показатель вырос до 92%. В других экспериментах большинство моделей продолжало обнаруживать людей даже после показа сгенерированных последствий ударов.


Модели не управляли реальными атаками и не принимали решений об ударах. Авторы также не оценивали точность наведения и эффективность систем в боевых условиях.


Vals AI рекомендует усилить ограничения на уровне API. Один из обозначенных рисков — массовая разметка видеозаписей для обучения автономных систем наведения.

RSS: Новости на портале Anti-Malware.ru