


Kaspersky: Хактивисты Twelve скоро опять заявят о себе в Сети

Kaspersky: Хактивисты Twelve скоро опять заявят о себе в Сети

Kaspersky: Хактивисты Twelve скоро опять заявят о себе в Сети

Специалисты «Лаборатории Касперского» считают, что кибергруппировка хактивистов Twelve продолжает свои кампании и скоро опять покажет себя в публичном пространстве. На это указывает ряд факторов, фиксируемых Kaspersky.

Год назад мы писали про совместные кибероперации вымогателей Shadow и хактивистов Twelve. Фактически эти группы не только связаны, но и являются частью одного объединения.

Как отметили в «Лаборатории Касперского», участники Twelve публиковали данные реальных людей в своём телеграм-канале, однако весной 2024-го этот канал заблокировали.

Несколько месяцев группа была в тени, однако уже в июне исследователи зафиксировали атаку, в которой применялись до боли знакомые техники и командные серверы.

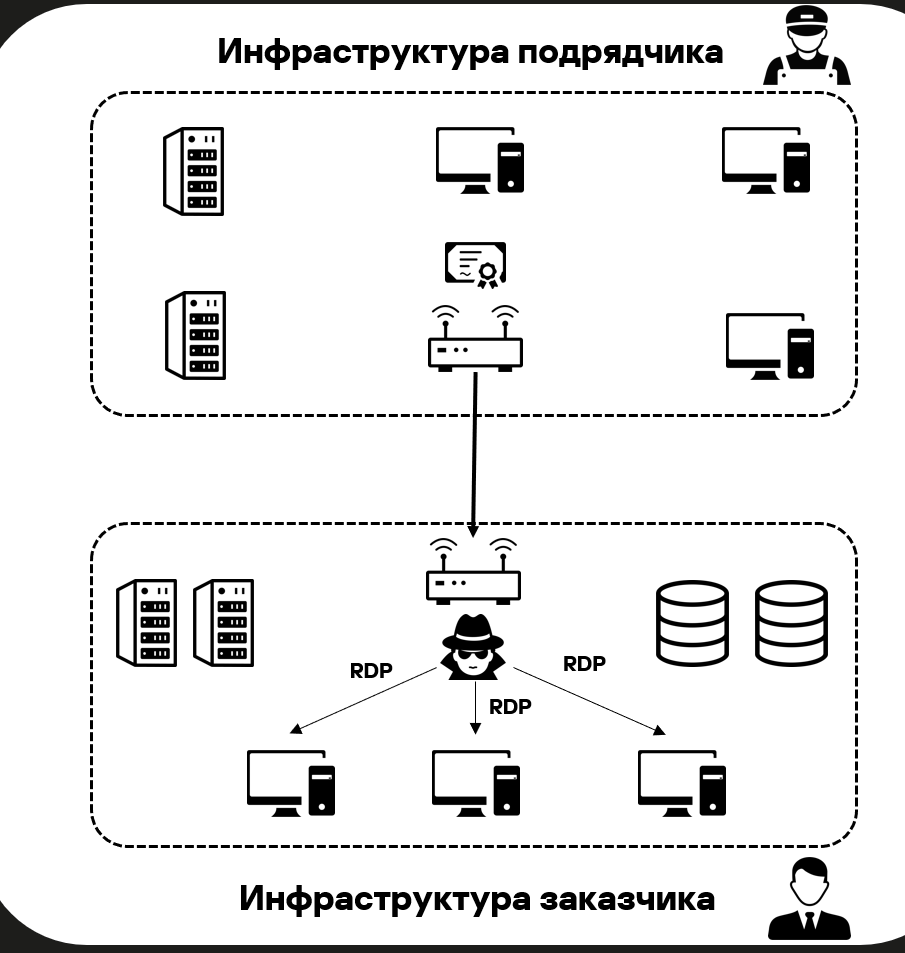
Специалисты считают, что Twelve продолжает свою активность. Более того, злоумышленники явно готовятся заявить о себе в ближайшее время. Напомним, эта кибергруппа атакует российские организации, а её основной целью является разрушение инфраструктуры с помощью вайпера. Чаще всего атакующие проникают в сеть жертвы через подрядчика.


Другими словами, хактивисты не ищут материальной выгоду, им нужно нанести максимальный ущерб целевой организации (в первую очередь, конечно, критической инфраструктуре).

Как выяснили специалисты «Лаборатории Касперского», Twelve использует исключительно общедоступный арсенал разных вредоносных программ (например, бэкдор FaceFish). Собственных разработок у группы нет, поэтому атаки легче выявить и предотвратить.

Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru