


Kaspersky: Хактивисты Twelve скоро опять заявят о себе в Сети

Kaspersky: Хактивисты Twelve скоро опять заявят о себе в Сети

Kaspersky: Хактивисты Twelve скоро опять заявят о себе в Сети

Специалисты «Лаборатории Касперского» считают, что кибергруппировка хактивистов Twelve продолжает свои кампании и скоро опять покажет себя в публичном пространстве. На это указывает ряд факторов, фиксируемых Kaspersky.

Год назад мы писали про совместные кибероперации вымогателей Shadow и хактивистов Twelve. Фактически эти группы не только связаны, но и являются частью одного объединения.

Как отметили в «Лаборатории Касперского», участники Twelve публиковали данные реальных людей в своём телеграм-канале, однако весной 2024-го этот канал заблокировали.

Несколько месяцев группа была в тени, однако уже в июне исследователи зафиксировали атаку, в которой применялись до боли знакомые техники и командные серверы.

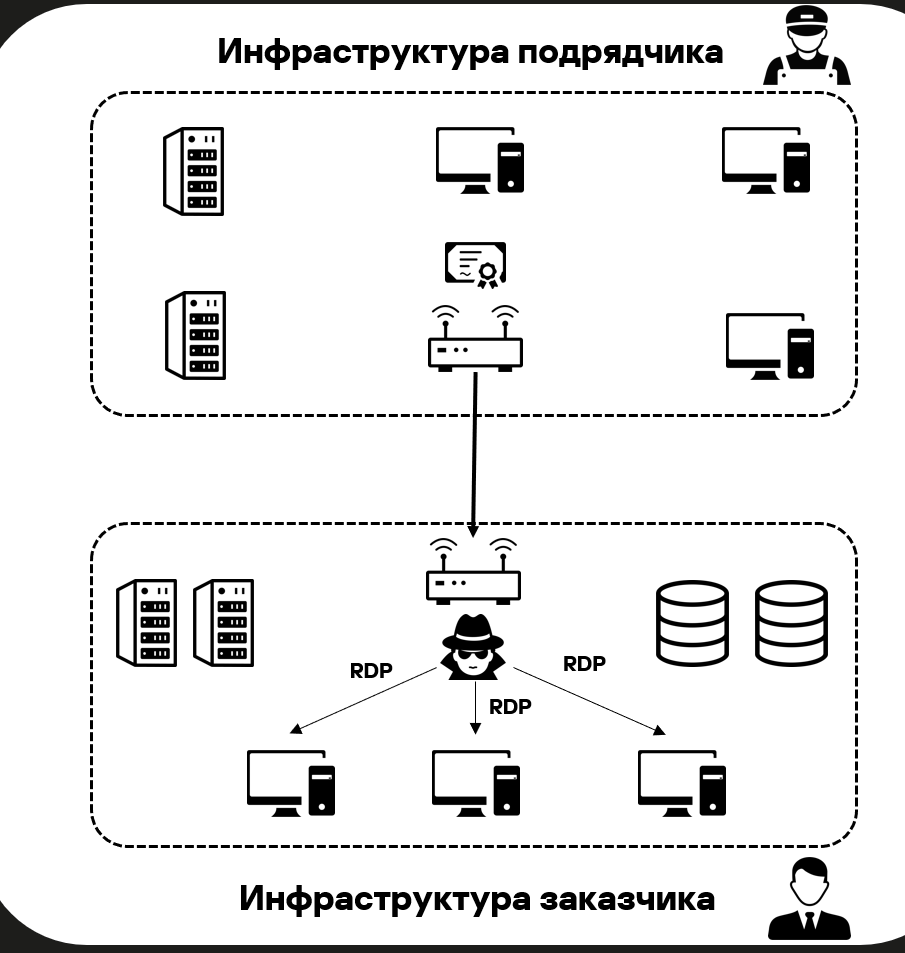
Специалисты считают, что Twelve продолжает свою активность. Более того, злоумышленники явно готовятся заявить о себе в ближайшее время. Напомним, эта кибергруппа атакует российские организации, а её основной целью является разрушение инфраструктуры с помощью вайпера. Чаще всего атакующие проникают в сеть жертвы через подрядчика.


Другими словами, хактивисты не ищут материальной выгоду, им нужно нанести максимальный ущерб целевой организации (в первую очередь, конечно, критической инфраструктуре).

Как выяснили специалисты «Лаборатории Касперского», Twelve использует исключительно общедоступный арсенал разных вредоносных программ (например, бэкдор FaceFish). Собственных разработок у группы нет, поэтому атаки легче выявить и предотвратить.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru