


Операторы шифровальщиков создают кастомные образцы на основе слитого кода

Операторы шифровальщиков создают кастомные образцы на основе слитого кода

Операторы шифровальщиков создают кастомные образцы на основе слитого кода

Операторы программ-шифровальщиков начали конструировать кастомные образцы с помощью готовых решений. На крафтовость кибервымогателей обратили внимание специалисты «Лаборатории Касперского».

Самой собой, изобретательным злоумышленникам играют на руку разного рода утечки. Можно вспомнить слив билдера LockBit, который спровоцировал новые атаки шифровальщика в России.

В Kaspersky посвятили отчёт сборкам программ-вымогателей, которые можно найти в Сети. Основная их опасность в том, что малоквалифицированные киберпреступники без особой подготовки могут запустить крупномасштабные атаки.

Так, исследователи приводят в пример вредонос SEXi, в апреле 2024 года атаковавший хостера IxMetro. Операторы нацелились на гипервизоры ESXi, используя при этом две модификации зловреда, созданные на основе Babuk (для Linux-устройств) и LockBit (для атак на Windows).

Кроме того, эксперты «Лаборатории Касперского» вспомнили Key Group — группировку, которая задействовала шифровальщики аж из восьми разных семейств. При этом авторы постоянно совершенствовали свои детища.

Тем не менее у Key Group были и просчёты: на отсутствие профессионального подхода указывал метод связи между членами группы — Telegram, а общедоступный репозиторий GitHub дополнял картину.

Третьим примером выступает группировка Mallox. Её участники используют менее известный вариант программы-вымогателя, о котором впервые заговорили в 2021 году.

По словам операторов Mallox, они купили исходный код вредоноса, после чего организовали партнёрскую программу, в которой, правда, могут принять участие лишь русскоязычные злоумышленники.

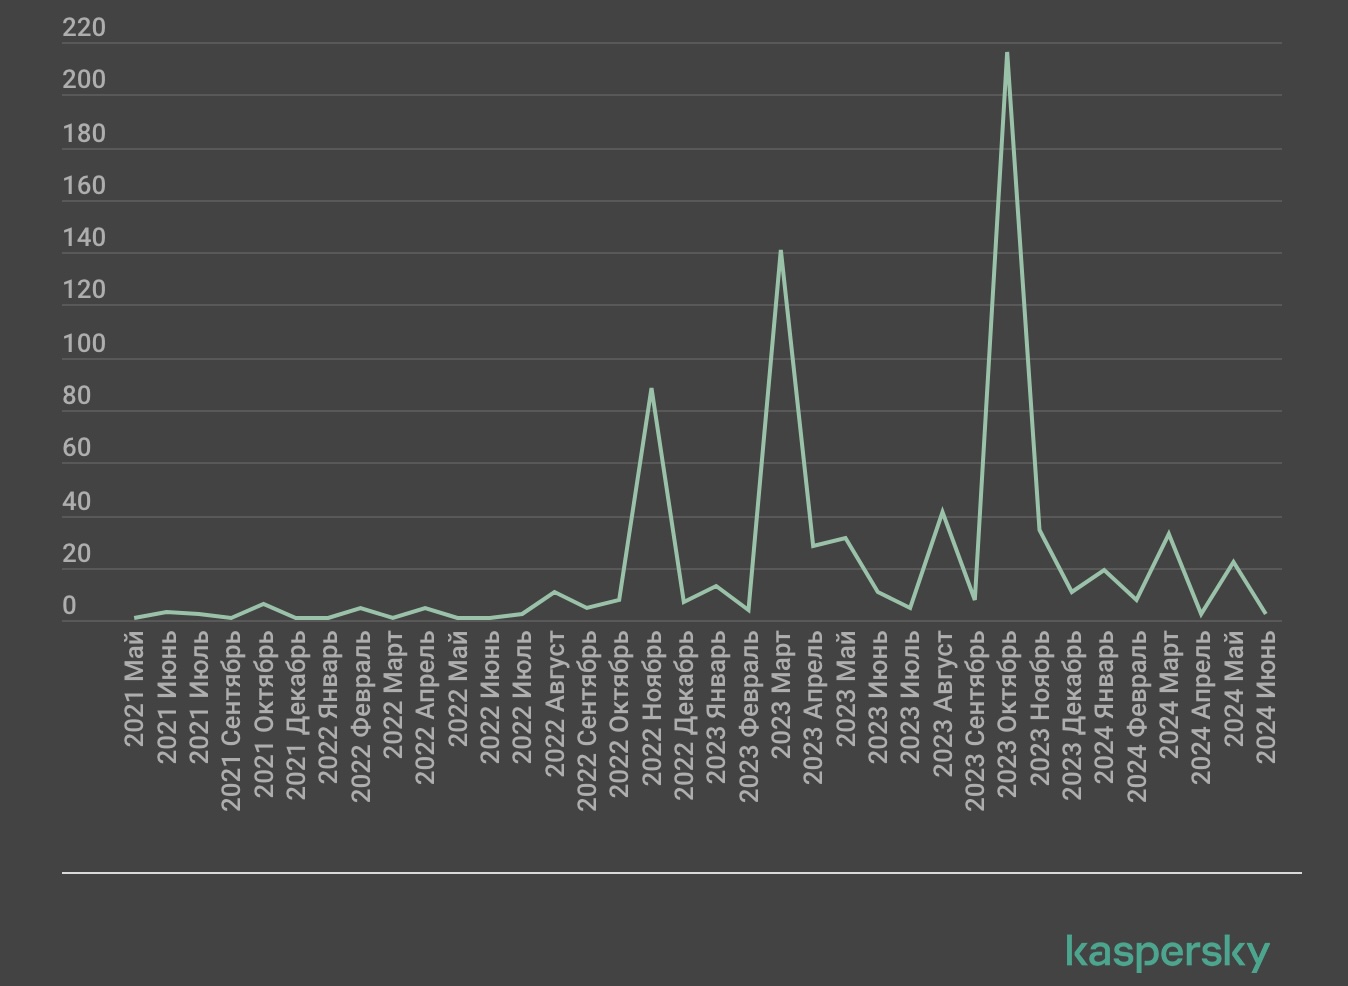
Чтобы стать партнёром Mallox, вы должны атаковать организации с прибылью не менее 10 миллионов долларов и при этом не трогать больницы и образовательные учреждения. На 2023 год у группы было 16 действующих партнёров.

Подпишитесь на новости

Npm-пакет с сюрпризом: разработчиков подписывают на спам в WhatsApp

Хотели собрать бота для WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), а помогли накрутить аудиторию чужого канала. Исследователи из OX Security обнаружили 101 вредоносный npm-пакет в кампании PhantomSub. Они используют подключённые WhatsApp-аккаунты для подписки на каналы без согласия владельцев.

Пакеты маскируются под модификации Baileys — открытой библиотеки для автоматизации WhatsApp, говорится в исследовании OX Security.

Среди обнаруженных названий можно найти ourin-baileys, neuralwhatsapp и @nexustechpro/baileys. Скрытая логика работает через аутентифицированную сессию: одного скачивания пакета для подписки недостаточно.

Совокупно пакеты скачали около 490 тысяч раз, из них 116 тысяч — за последние 30 дней. Но стоит уточнить, что это число загрузок, а не подтверждённых жертв. На 28 сентября из npm удалили лишь 16 пакетов.

Исследователи выделили три основных способа хранения списка каналов: загрузка с GitHub, открытый текст внутри кода и закодированные идентификаторы. В первом случае организаторы могут менять цели без выпуска новой версии пакета.

Зачем весь этот цирк? Для убедительной витрины. Каналы торгуют ботами, игровыми ресурсами, аккаунтами и услугами продвижения. Накрученные подписчики создают видимость популярности, а отключённые уведомления помогают скрывать нежелательные подписки.

Разные пакеты используют одинаковые каналы и списки — значит, аудитория от нескольких независимых библиотек может стекаться к одним получателям.

OX Security рекомендует проверить зависимости и подписки WhatsApp, заблокировать подозрительные каналы и не подключать личный аккаунт к сомнительным пакетам.

RSS: Новости на портале Anti-Malware.ru