


Внутренние сети 96% российских организаций уязвимы к взлому

Внутренние сети 96% российских организаций уязвимы к взлому

Внутренние сети 96% российских организаций уязвимы к взлому

Пентесты Positive Technologies, проведенные в 2023 году, показали, что 96% компаний уязвимы к атакам с целью проникновения в локальную сеть (ЛВС). Для получения доступа в среднем требуется 10 суток, в худшем для жертвы случае — лишь один день.

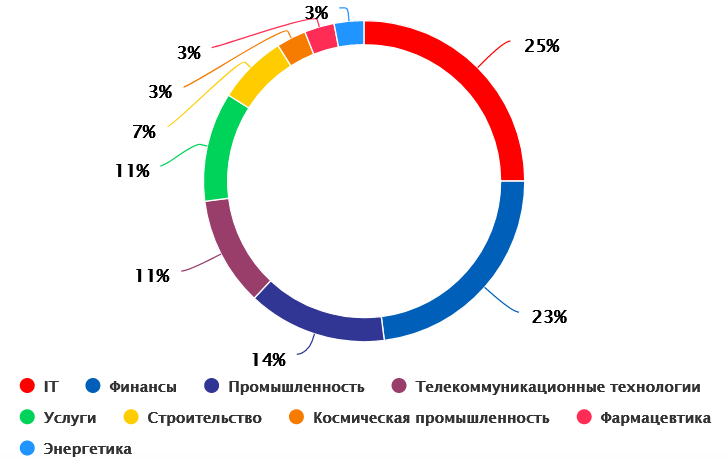
Инсайдерский захват контроля над ИТ-инфраструктурой возможен во всех организациях, подвергнутых внутреннему тестированию. За год было реализовано 28 проектов по оценке защищенности представителей разных вертикалей; 39% заказчиков числятся в списке RAEX-600.


Согласно результатам тестирования, проникновение во внутреннюю сеть 63% компаний извне не требует особой технической подготовки. В 96% случаев специалистам PT SWARM удалось получить учетные данные сотрудников, в том числе с помощью социальной инженерии.

В 64% организаций возможно получение несанкционированного доступа к интеллектуальной собственности, служебной переписке и другим конфиденциальным данным. В ходе одной из проверок удалось получить максимальные привилегии в Active Directory за 6,5 часов, в остальных случаях на это потребовалось от 1 до 7 дней.

«Во всех организациях, где исследователи PT SWARM проводили внутреннее тестирование, удалось получить максимальные привилегии в домене, — комментирует аналитик ИБ-компании Григорий Прохоров. — В 90% случаев была верифицирована возможность реализации недопустимых событий, причем для этого не всегда требовался полный контроль над ИТ-инфраструктурой. Например, даже в компании, где не удалось проникнуть в ЛВС, была подтверждена возможность несанкционированного доступа к базе данных с персональными данными более 460 тысяч пользователей».

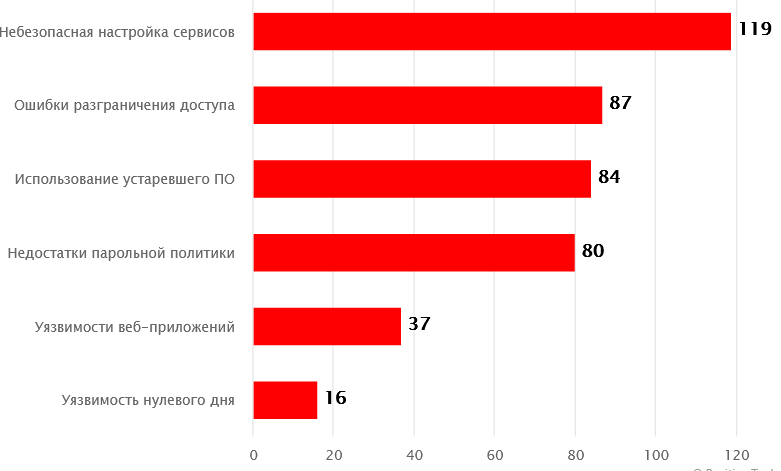
В сетях 21% организаций присутствовали признаки компрометации — работающие веб-интерпретаторы командной строки, изменения в конфигурационных файлах и т. п. При внешнем тестировании у 70% компаний были выявлены опасные уязвимости в устаревшем софте; наиболее часто встречались ProxyNotShell в Microsoft Exchange Server, CVE-2022-27228 в Битрикс24 и PwnKit в Linux.

В 19% случаев уязвимости были обнаружены в веб-приложениях заказчика (SQLi, XSS, SSRF. слив данных, загрузка произвольных файлов и проч.). Столько же организаций использовали слабые парольные политики, а 11% — некорректные настройки софта.

В числовом выражении найденные в ходе тестирования угрозы распределились следующим образом:

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru