


Linux-руткит Diamorphine стал маскироваться под Netfilter Xtables

Linux-руткит Diamorphine стал маскироваться под Netfilter Xtables

Linux-руткит Diamorphine стал маскироваться под Netfilter Xtables

Исследователи из Avast обнаружили новый вариант руткита режима ядра Diamorphine, известного своим умением прятаться. Вредонос выдает себя за легитимный модуль x_tables фреймворка Netfilter и заточен под Linux 5.19.17.

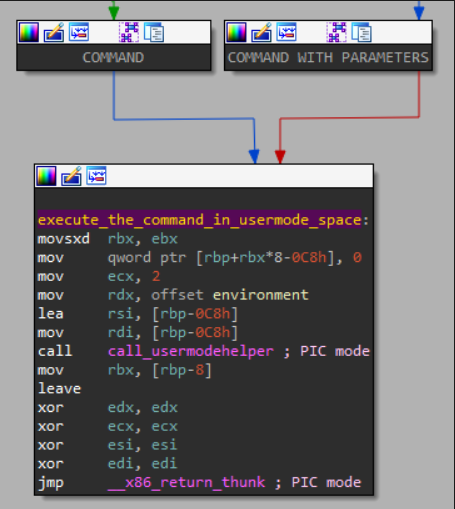
Имитация Xtables делает Diamorphine еще более незаметным: регистрация хуков Netfilter не вызывает подозрений, и взаимодействие с этой подсистемой — ожидаемое поведение. Анализ семпла также выявил дополнительные функции: завершение работы и выполнение произвольных системных команд с помощью магических пакетов.

При выполнении функции init_module (вызывается при загрузке модулей ядра) обновленный зловред создает компонент xx_tables для коммуникаций между пространством режима пользователя и руткитом ядра.

Последний при этом всегда проверяет содержимое ввода (поля длины и указателя данных должны быть заполнены). При обнаружении строки «exit» вызывается exit_ function, и Diamorphine восстанавливает систему, освобождает ресурсы и выгружает из памяти свой модуль ядра.

Функциональность Magic Packet тоже помогает поддерживать иллюзию работы Netfilter. Для правдоподобия такой пакет (Pv4 или IPv6) должен содержать зашифрованные (XOR) значения «whitehat» и «2023_mn»; в этом случае включенная в него команда будет извлечена и выполнена на зараженном компьютере.


Классический руткит Diamorphine поддерживает различные версии ядра Linux (2.6.x, 3.x, 4.x, 5.x, 6.x) и архитектуры CPU (x86, x86_64, ARM64). При загрузке модуль становится невидимым и скрывает все свои файлы и папки с префиксом, заданным при компиляции (имитатор Xtables использует «…»).

По команде вредонос может скрывать / выявлять указанные процессы, свой модуль ядра, а также повышать свои привилегии до root.

Новый вариант был обнаружен в дикой природе в начале марта этого года. По состоянию на 20 июня его детектируют 13 из 62 антивирусов на VirusTotal.

Подпишитесь на новости

Слухи о блокировке Steam в России не подтверждаются: что известно

16 ноября в СМИ и телеграм-каналах появились сообщения о том, что российские власти требуют от Valve данные пользователей Steam, в том числе владельцев казахстанских аккаунтов, и грозят заблокировать платформу. Писали также, что власти собираются отслеживать незадекларированные доходы от дорогих скинов. Официальных подтверждений этому нет.

Первой эти утверждения опубликовала аналитическая статья ProFinance, остальные издания подхватили их позже.

В самой статье требования описаны со слов сообщается, без указания ведомства, чиновника или документа. Автор признает, что правовая основа и механизм таких требований пока неясны. Роскомнадзор, ФНС и другие ведомства ничего подобного не заявляли, Valve о получении запроса не сообщала.

Подтверждены только налоговые данные Казахстана. По сведениям Комитета государственных доходов республики, за первое полугодие 2026 года Valve заплатила там НДС примерно на 2 млрд рублей, больше всех иностранных интернет-компаний, включая Temu, Apple и Google.

По сравнению с первым полугодием 2025 года сумма выросла более чем вдвое. Рост связывают с россиянами, которые после ухода Visa и Mastercard переводят аккаунты Steam в казахстанский регион. Определить их долю по официальным данным нельзя, гражданство покупателей в них не учитывается.

Вице-спикер Госдумы Владислав Даванков выступил против возможной блокировки. Он сравнил ее с блокировкой банка со всеми вкладами и заявил, что пополнение аккаунтов через Казахстан не вина платформы. Даванков пообещал поднять вопрос на заседании Госдумы 17 ноября.

Законопроект о видеоиграх, внесенный в декабре 2024 года, до сих пор не прошел первое чтение.

RSS: Новости на портале Anti-Malware.ru