


1316 доменов атакуют россиян шпионами под видом взломанного софта

1316 доменов атакуют россиян шпионами под видом взломанного софта

1316 доменов атакуют россиян шпионами под видом взломанного софта

Более 1300 доменов распространяют вредоносные программы под видом взломанного популярного софта, офисных приложений и активаторов к ним. На киберпреступную активность указали специалисты компании F.A.C.C.T.

Злоумышленники делают ставку на недоступность ряда программ в России, чем и пытаются прилечь пользователей. Если жертва клюнет на уловку, на компьютер установится шпионский софт, инфостилер или майнер.

Исследователи из Центра кибербезопасности F.A.C.C.T. выявили в общей сложности 1316 уникальных доменов, напрямую связанных с вредоносными веб-ресурсами, на которых предлагается нелегально установить софт.

На таких сайтах можно найти редакторы фотоматериалов, программы для монтажа видео, офисные приложения, софт для проектирования и моделирования и даже антивирусные программы.

В первом квартале 2024 года киберпреступники зарегистрировали 28 доменных имён. В арсенале мошенников есть и более древние домены, однако часть из них, по данным F.A.C.C.T., уже не работает.

Реклама злонамеренных сайтов размещается в различных соцсетях: в LinkedIn, например, эксперты нашли более 300 аккаунтов, продвигающих эти ресурсы.

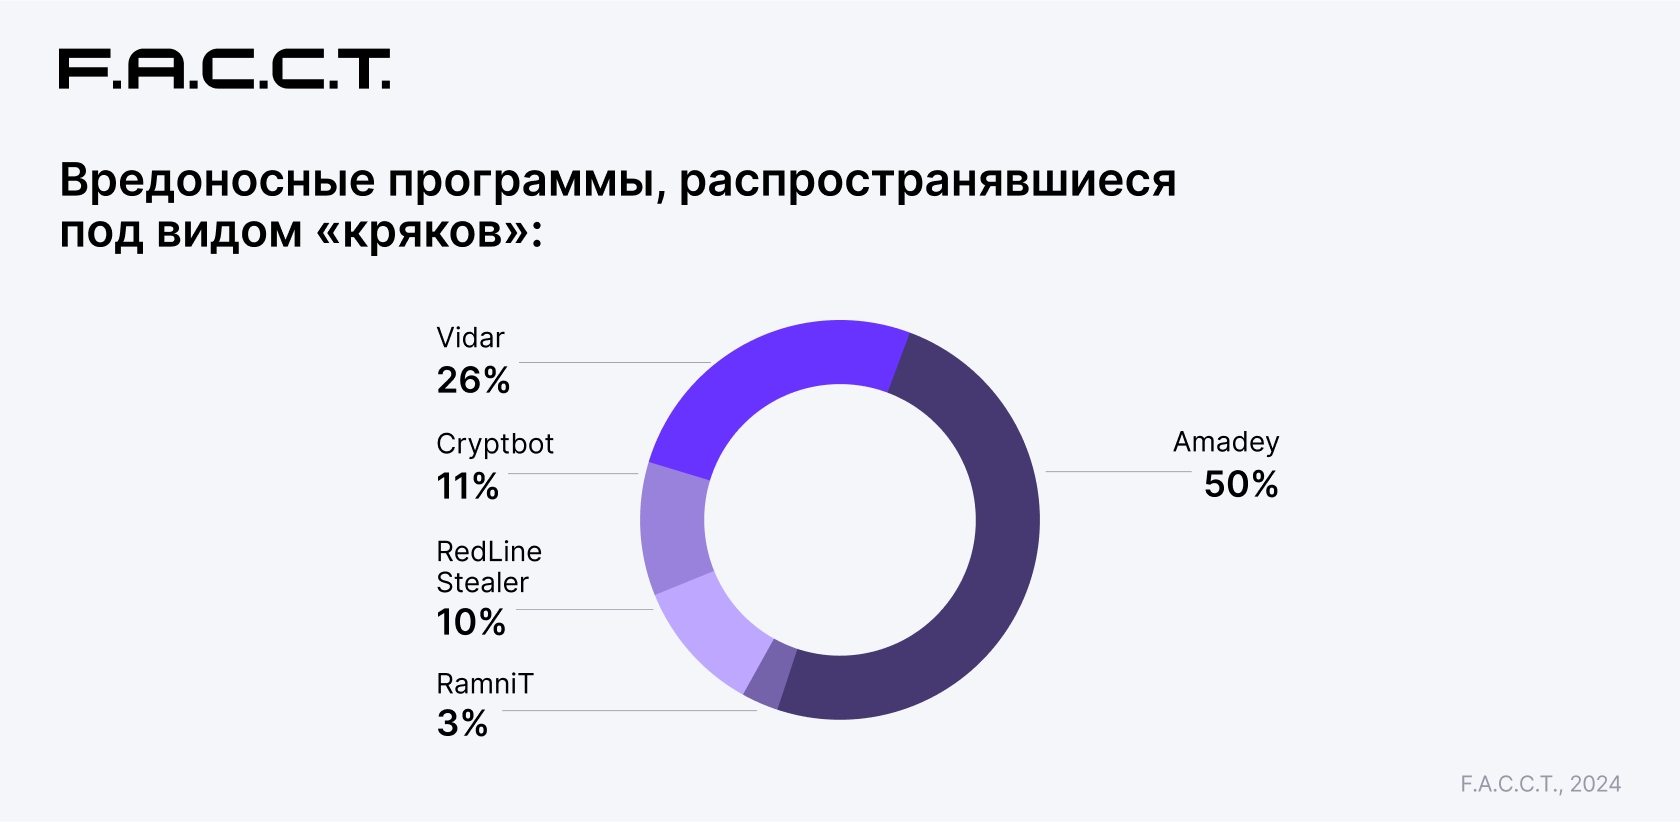
Что касается самих вредоносов, жертвы получают на компьютер троян Amadey. Этот зловред, напомним, может собирать данные и загружать другие вредоносные программы.

В кампании также встречаются и инфостилеры: RedLine, Vidar, CryptBot и пр.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru