


1316 доменов атакуют россиян шпионами под видом взломанного софта

1316 доменов атакуют россиян шпионами под видом взломанного софта

1316 доменов атакуют россиян шпионами под видом взломанного софта

Более 1300 доменов распространяют вредоносные программы под видом взломанного популярного софта, офисных приложений и активаторов к ним. На киберпреступную активность указали специалисты компании F.A.C.C.T.

Злоумышленники делают ставку на недоступность ряда программ в России, чем и пытаются прилечь пользователей. Если жертва клюнет на уловку, на компьютер установится шпионский софт, инфостилер или майнер.

Исследователи из Центра кибербезопасности F.A.C.C.T. выявили в общей сложности 1316 уникальных доменов, напрямую связанных с вредоносными веб-ресурсами, на которых предлагается нелегально установить софт.

На таких сайтах можно найти редакторы фотоматериалов, программы для монтажа видео, офисные приложения, софт для проектирования и моделирования и даже антивирусные программы.

В первом квартале 2024 года киберпреступники зарегистрировали 28 доменных имён. В арсенале мошенников есть и более древние домены, однако часть из них, по данным F.A.C.C.T., уже не работает.

Реклама злонамеренных сайтов размещается в различных соцсетях: в LinkedIn, например, эксперты нашли более 300 аккаунтов, продвигающих эти ресурсы.

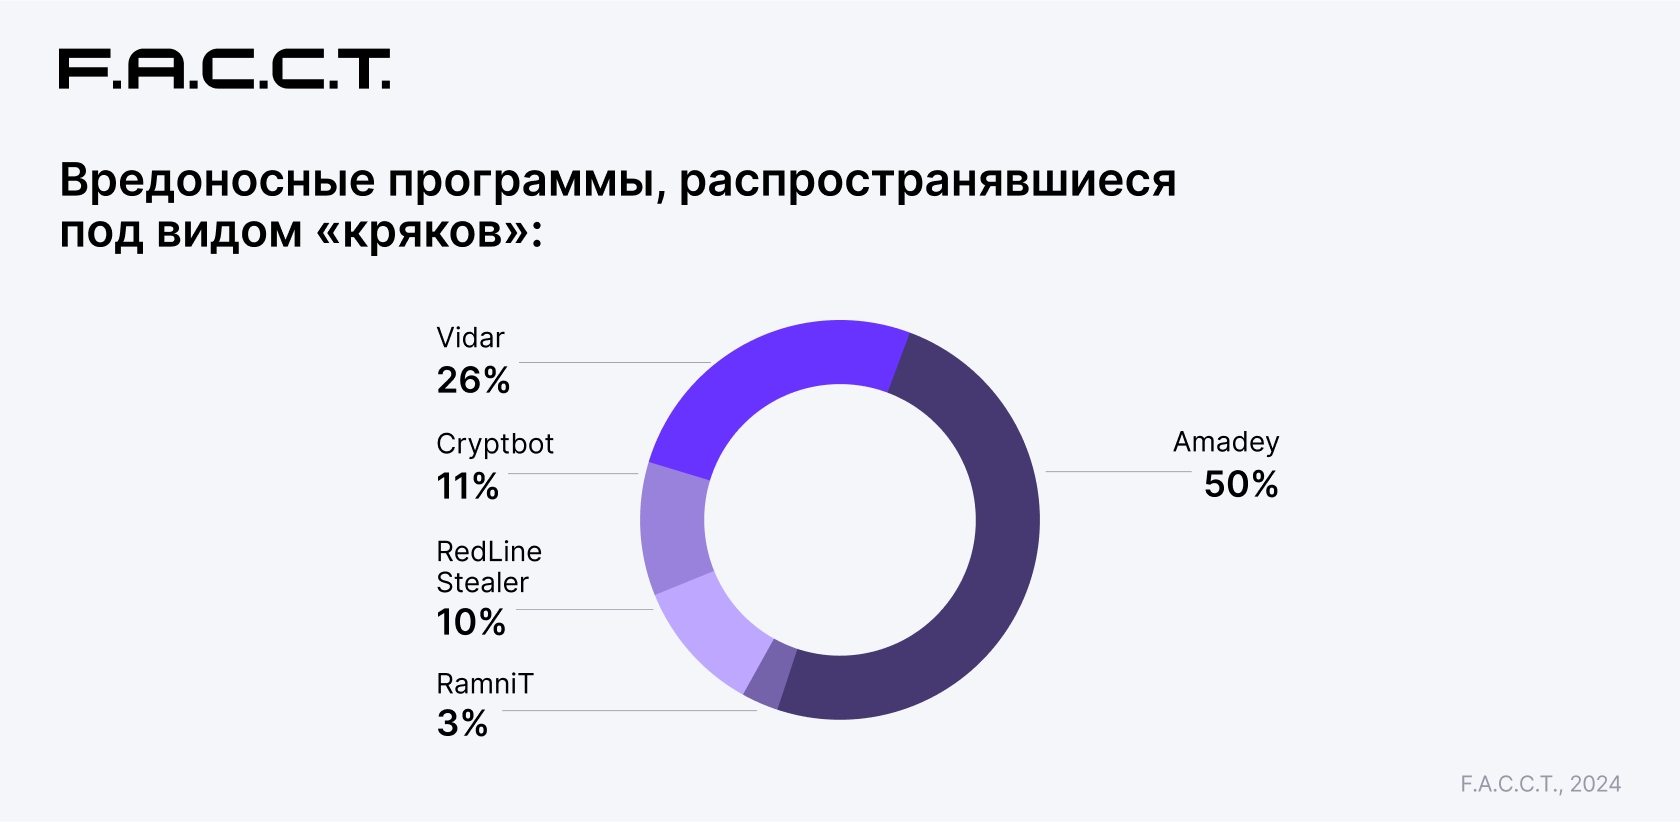
Что касается самих вредоносов, жертвы получают на компьютер троян Amadey. Этот зловред, напомним, может собирать данные и загружать другие вредоносные программы.

В кампании также встречаются и инфостилеры: RedLine, Vidar, CryptBot и пр.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru