


1316 доменов атакуют россиян шпионами под видом взломанного софта

1316 доменов атакуют россиян шпионами под видом взломанного софта

1316 доменов атакуют россиян шпионами под видом взломанного софта

Более 1300 доменов распространяют вредоносные программы под видом взломанного популярного софта, офисных приложений и активаторов к ним. На киберпреступную активность указали специалисты компании F.A.C.C.T.

Злоумышленники делают ставку на недоступность ряда программ в России, чем и пытаются прилечь пользователей. Если жертва клюнет на уловку, на компьютер установится шпионский софт, инфостилер или майнер.

Исследователи из Центра кибербезопасности F.A.C.C.T. выявили в общей сложности 1316 уникальных доменов, напрямую связанных с вредоносными веб-ресурсами, на которых предлагается нелегально установить софт.

На таких сайтах можно найти редакторы фотоматериалов, программы для монтажа видео, офисные приложения, софт для проектирования и моделирования и даже антивирусные программы.

В первом квартале 2024 года киберпреступники зарегистрировали 28 доменных имён. В арсенале мошенников есть и более древние домены, однако часть из них, по данным F.A.C.C.T., уже не работает.

Реклама злонамеренных сайтов размещается в различных соцсетях: в LinkedIn, например, эксперты нашли более 300 аккаунтов, продвигающих эти ресурсы.

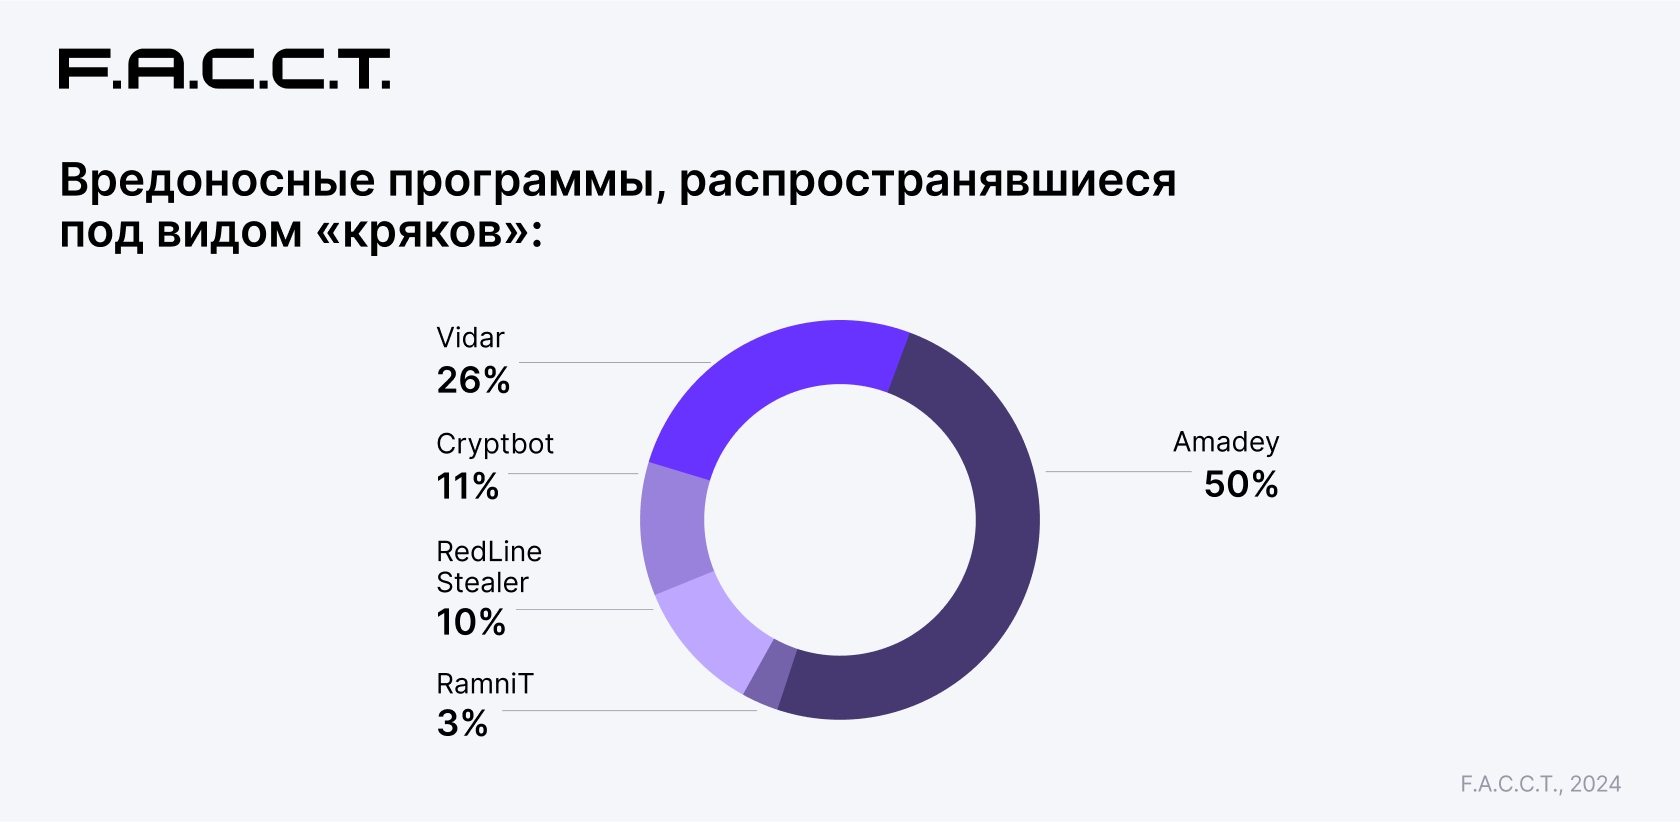
Что касается самих вредоносов, жертвы получают на компьютер троян Amadey. Этот зловред, напомним, может собирать данные и загружать другие вредоносные программы.

В кампании также встречаются и инфостилеры: RedLine, Vidar, CryptBot и пр.

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru