


В App Store пробрались новые фейки Тинькофф и Сбербанка

В App Store пробрались новые фейки Тинькофф и Сбербанка

В App Store пробрались новые фейки Тинькофф и Сбербанка

В этом месяце в магазине Apple для iPhone вновь объявились поддельные приложения Сбербанка и «Тинькофф-Банка» (теперь «Т-Банк»). В кредитных организациях подтвердили, что софт мошеннический и скачивать его опасно.

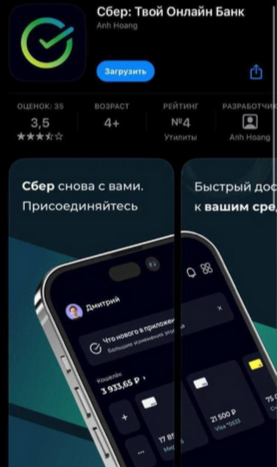
Фейк с именем «Сбер: Твой Онлайн Банк» обнаружили в App Store российские киберкопы. Приложение имитирует «Сбербанк Онлайн» и обещает полный доступ к банковским услугам, однако при входе требует плату за подписку (300 руб. в месяц). 

Комментируя неприятную находку для «Известий», зампредседателя правления «Сбера» Станислав Кузнецов посетовал, что принятый в Apple регламент тормозит блокировку выложенных в общий доступ фальшивок.

«Мы мгновенно выявляем их, день в день, — заявил представитель финансовой компании. — К сожалению, уходит несколько больше времени для того, чтобы изъять эти приложения из магазина. Лучше покупать приложения в наших российских магазинах, там точно есть проверенная информация».


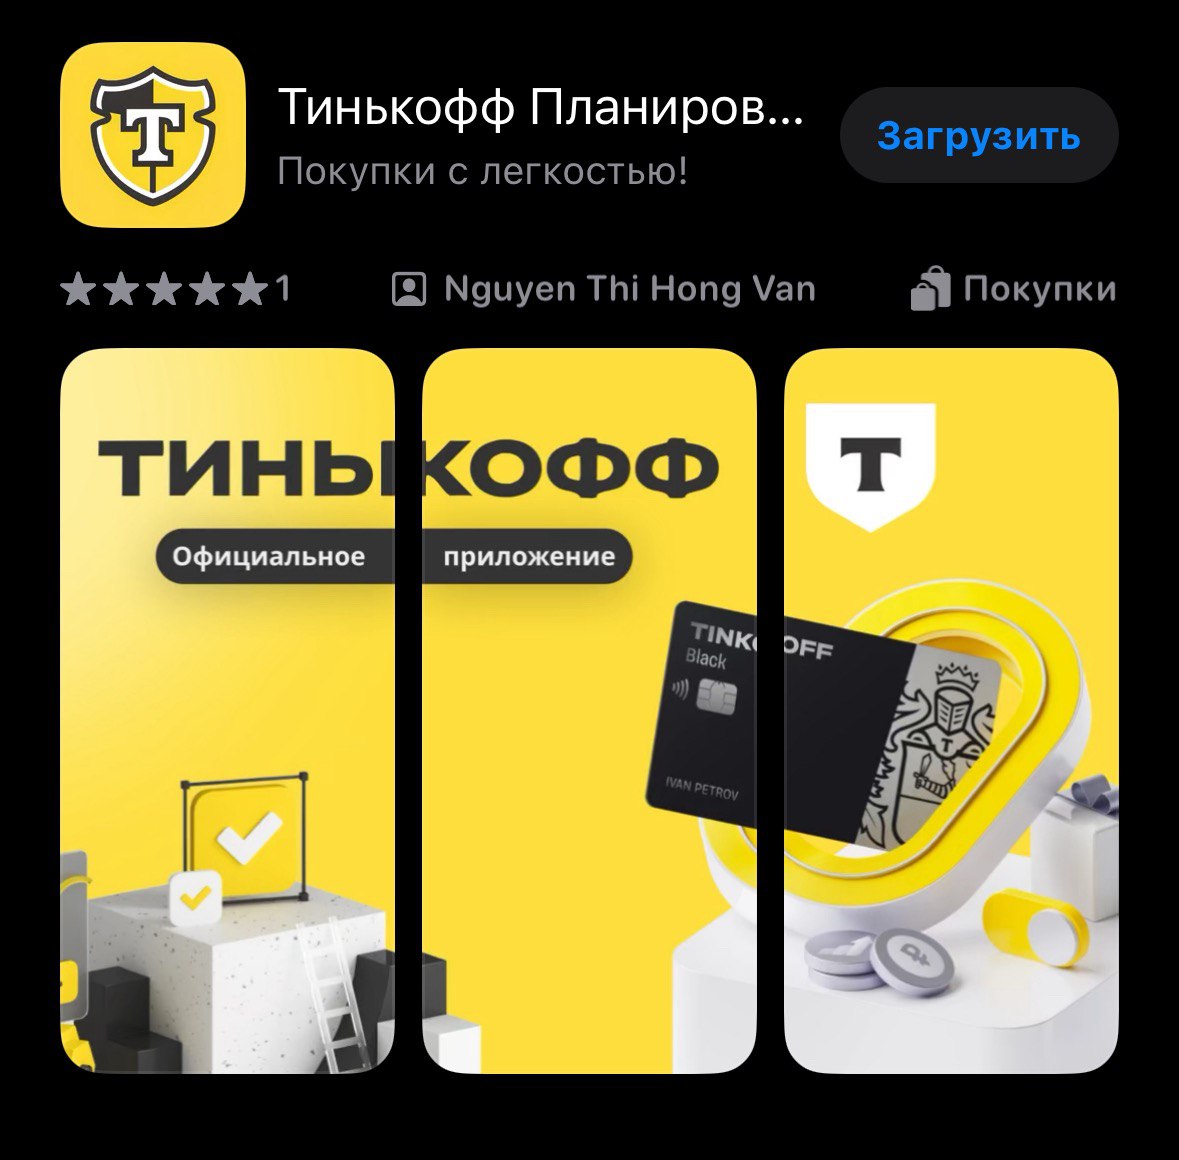
Мошеннический клон «Тинькофф Планировщик покупок!» использует цветовую гамму «Т-Банка» (она не изменилась) и интерфейс. Разработчик заявлен как Nguyen Thi Hong Van, после входа прога предлагает пополнить депозит букмекерской конторы, получить заем либо кредит наличными, оформить банковскую карту и т. п.


Оба российских банка попали под западные санкции, и их приложения были удалены из App Store и Google Play. Мошенники этим пользуются и периодически создают клоны «Тинькофф Банка» и Сбера, которые иногда удается протащить в официальный магазин для пользователей Android или iPhone.

Такие фальшивки также могут раздаваться с поддельных сайтов кредитно-финансовых организаций, с привлечением трафика через ссылки, распространяемые от имени техподдержки банка по имейл, в мессенджерах и соцсетях. Фейк при этом может оказаться вредоносным: будет воровать учетки и личные данные, перехватывать СМС с одноразовыми кодами доступа к мобильному банку, шпионить или проводить DDoS-атаки в составе ботнета.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru