


Google AI быстро разочаровал пользователей, как его отключить

Google AI быстро разочаровал пользователей, как его отключить

Google AI быстро разочаровал пользователей, как его отключить

Люди стали жаловаться на новую функцию поиска Google под названием «AI Overview». Фича на основе ИИ часто выдаёт некорректные результаты поиска, а пользователям не удаётся её отключить.

Функция AI Overviews недавно была представлена на конференции Google I/O. Она анализирует веб-страницы и обобщает запрашиваемый контент. В компании утверждают, что обзоры ИИ появляются только в тех случаях, когда поисковая система считает, что они полезнее традиционных веб-ссылок.

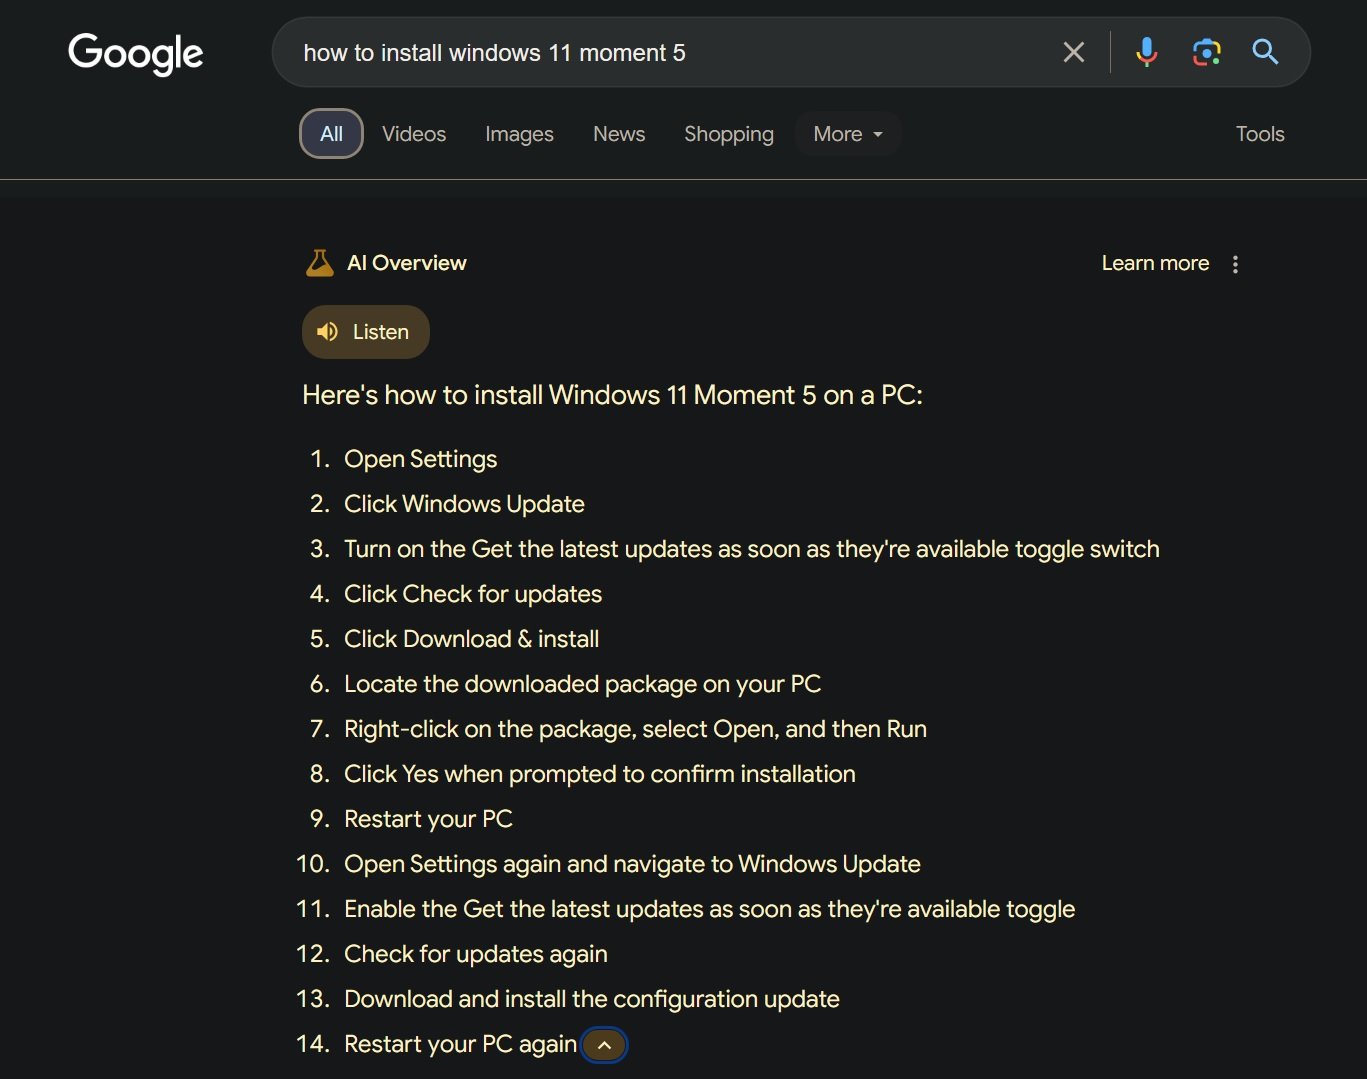
При запросе в поисковике, система искусственного интеллекта ищет подходящий контент на различных сайтах и пересказывает его своими словами. Например, если спросить, как установить последнее обновление Windows 11, то выйдет такой результат:

Пример работы Google AI Overviews

Источник: BleepingComputer


Эта функция в теории может быть полезной, но люди рассказывают о задержке при регенерации ответа и жалуются на повторяющуюся или неверную информацию. Google внедрила фичу для всех жителей США вне зависимости от их желания.

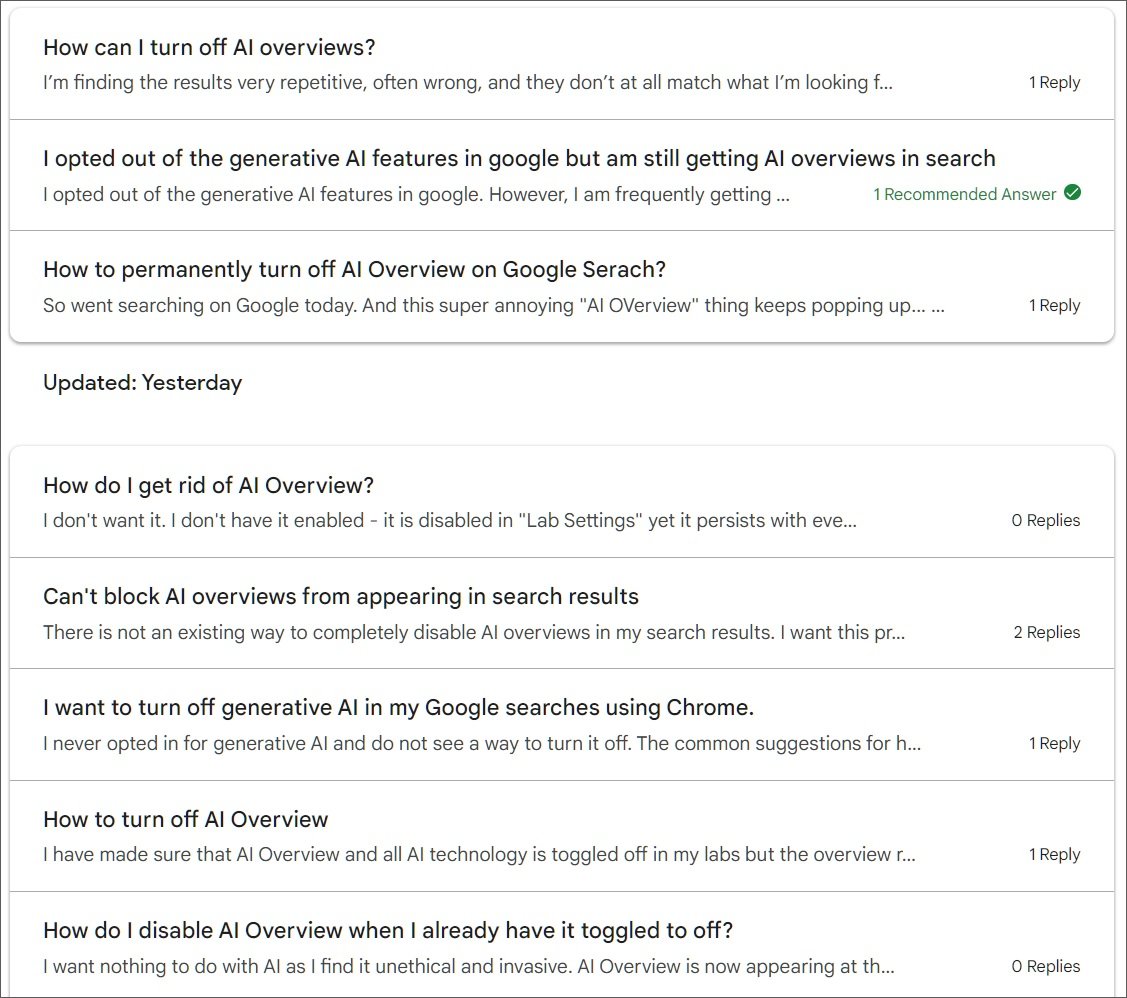
Пользователи спрашивают, как отключить Google AI

Источник: BleepingComputer


Люди на форумах негативно отзываются о Google AI Overviews и просят помочь отключить эту ненужную и вводящую в заблуждение фичу.

Сейчас функция перестала быть экспериментальной, а отключить её невозможно.

Недавно Google представила новую опцию под названием «web», чтобы вернуть прежний вид поисковика и избежать обзоры ИИ.

Пользователи могут заставить Google всегда показывать результаты веб-поиска без резюме искусственного интеллекта, видео, изображений и других поисковых функций. Для этого нужно запустить фильтр «web» следующим образом:

  • Открыть Google Chrome, нажать на меню с тремя точками в правом верхнем углу и выбрать пункт «Настройки».
  • Прокрутить страницу вниз до раздела «Поисковая система» и нажать «Управление поисковыми системами и поиском по сайту».
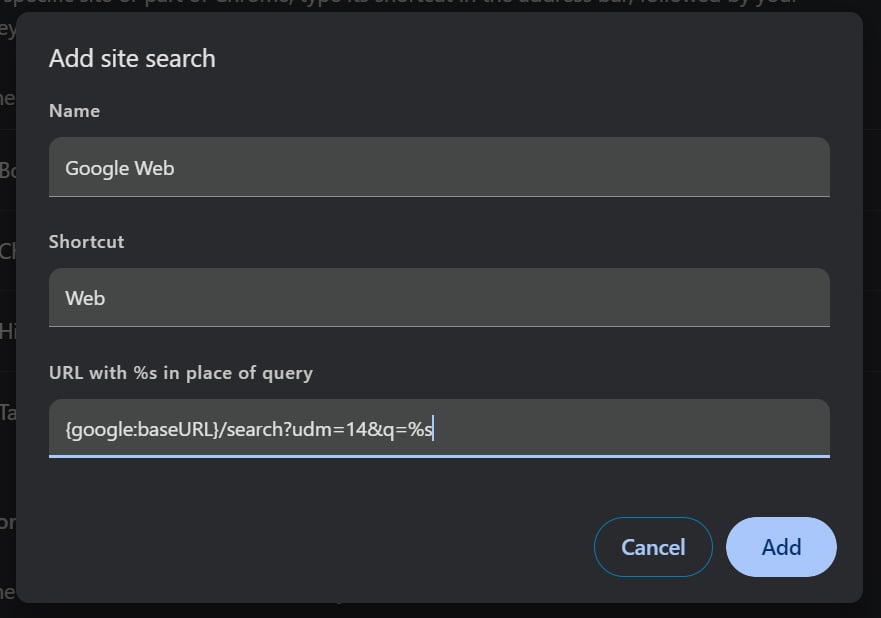
  • Нажать кнопку «Добавить» рядом с пунктом «Поиск по сайту».
  • В диалоговом окне «Добавить поисковую систему» ввести название поисковой системы (например, «Google Web»). В качестве ярлыка введите ключевое слово, чтобы быстро использовать эту поисковую систему из адресной строки (например, «Web»).

  • Изменить URL на {google:baseURL}/search?udm=14&q=%s.
  • Нажать кнопку «Добавить».
  • Нажать на меню с тремя точками рядом с новой созданной поисковой системой и выбрать «Сделать по умолчанию».

Теперь при запросе в адресной строке Google Chrome будет использовать новую функцию веб-поиска Google по умолчанию.

Пользователи, которые не хотят менять настройки вручную, могут установить расширение Google Chrome под названием «Hide AI Overviews», которое тоже скроет обзоры ИИ. Для включения этой фичи на мобильных устройствах понадобится Firefox.

Чтобы вернуться к прежней версии, нужно зайти в настройки и установить Google в качестве поисковой системы по умолчанию.

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru