


Киберпреступники доставляют эксплойт пользователям Foxit PDF Reader

Киберпреступники доставляют эксплойт пользователям Foxit PDF Reader

Киберпреступники доставляют эксплойт пользователям Foxit PDF Reader

Злоумышленники используют несовершенства всплывающих предупреждений Foxit PDF Reader для доставки вредоноса пользователям через зараженные PDF-файлы. Foxit PDF Reader насчитывает более 700 миллионов юзеров по всему миру, у компании есть клиенты в правительственном и технологическом секторах.

Исследователи из Check Point провели анализ некоторых кампаний, применяющих данную схему атак, и пришли к выводу, что хакеры используют различные конструкторы эксплойтов .NET и Python, наиболее популярным из которых является «PDF Exploit Builder». 

Он применяется для создания PDF-документов с макросами, выполняющими команды-скрипты, которые загружают и исполняют вредоносные программы (Agent Tesla, Remcon RAT, Xworm, NanoCore RAT и другие).

Специалисты пояснили, что в используемом для эксплойта шаблоне PDF содержится текст-заполнитель, который должен быть заменен, когда пользователь введет URL-адрес для загрузки вредоносного файла.

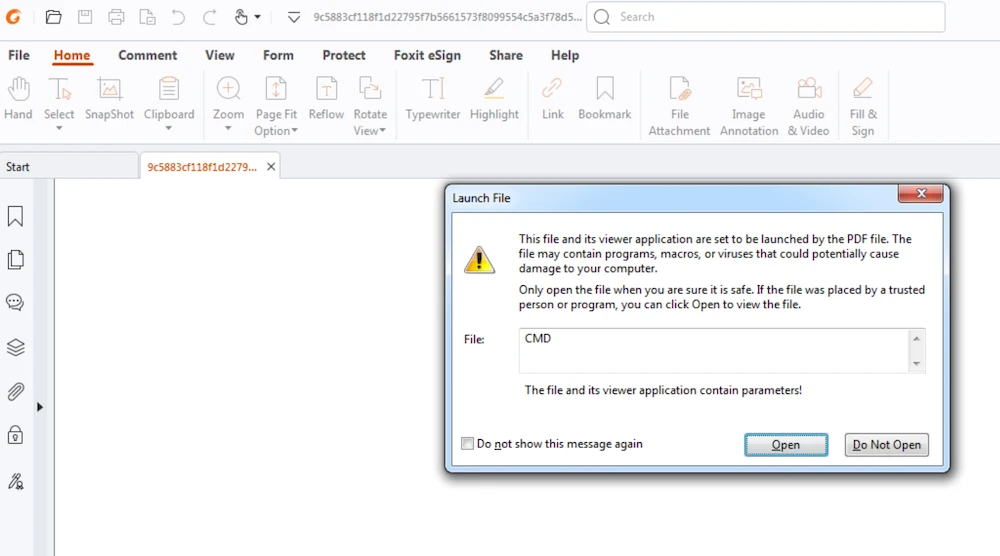
Некоторые всплывающие предупреждения при открытии файлов-ловушек в Foxit Reader делают вредоносную опцию выбором по умолчанию, а хакеры активно этим пользуются.

Перед пользователем последовательно открываются два всплывающих окна. Первое предупреждает об отключении функций во избежание потенциальных рисков безопасности, просит пользователя либо доверять этому документу только один раз, либо всегда (первый вариант является вариантом по умолчанию, а также более безопасным).

После нажатия кнопки «ОК» всплывает еще одно предупреждение:


Если пользователь, не прочитав текст предупреждения, примет опции по умолчанию, он позволит Foxit выполнить вредоносную команду.

Специалисты утверждают, что данный эксплойт уже много лет популярен среди киберпреступников благодаря успешности заражения и низкому проценту обнаружения из-за использования Adobe большинством AV и песочниц.

Исследователи Check Point сообщили Foxit о проблеме. Компания пообещала, что устранит ее в версии 2024 3.

Антонис Терефос, инженер по реверсингу из Check Point Research, предположил, что надежнее всего было бы обнаружить и отключить эти типы выполнения CMD. По его мнению, Foxit, скорее всего, просто изменят опции по умолчанию на "Не открывать".

Подпишитесь на новости

Anthropic сняла бан Claude через три часа после апелляции россиянина

Российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

О своём опыте пользователь рассказал на Хабре, приложив уведомления компании.

По словам автора, он работает с Claude из России через VPN. Перед проверкой личности экспортировал переписки и проекты, указал настоящие имя и фамилию, а затем предъявил действующий российский загранпаспорт. Сразу после верификации сервис сообщил о блокировке, связанной с подозрительной активностью.


Однако последовательность событий ещё не доказывает, что причиной стал именно паспорт. Автор допускает влияние региона, VPN, смены IP-адресов или сочетания факторов. Конкретное основание Anthropic ему не объяснила.

Пользователь подал стандартную апелляцию с просьбой пересмотреть решение. Текст на английском помог составить GPT.

Примерно через три часа, утверждает автор, команда Anthropic Safeguards сообщила о восстановлении аккаунта после повторного рассмотрения. Подписка Max автоматически не вернулась: учётная запись осталась на бесплатном тарифе, а за остаток оплаченного периода компания оформила возврат. После этого пользователь снова оплатил Max за $100.

На момент публикации доступ работал, но гарантий от повторной блокировки автор не получил. История показывает лишь то, что конкретное решение удалось оспорить, но без обещаний, что следующая апелляция пройдёт по тому же сценарию.

Автор внёс несколько изменений в аккаунт, самое интересное из которых — в настройках конфиденциальности отключить передачу местоположения.

RSS: Новости на портале Anti-Malware.ru