


Киберпреступники доставляют эксплойт пользователям Foxit PDF Reader

Киберпреступники доставляют эксплойт пользователям Foxit PDF Reader

Киберпреступники доставляют эксплойт пользователям Foxit PDF Reader

Злоумышленники используют несовершенства всплывающих предупреждений Foxit PDF Reader для доставки вредоноса пользователям через зараженные PDF-файлы. Foxit PDF Reader насчитывает более 700 миллионов юзеров по всему миру, у компании есть клиенты в правительственном и технологическом секторах.

Исследователи из Check Point провели анализ некоторых кампаний, применяющих данную схему атак, и пришли к выводу, что хакеры используют различные конструкторы эксплойтов .NET и Python, наиболее популярным из которых является «PDF Exploit Builder». 

Он применяется для создания PDF-документов с макросами, выполняющими команды-скрипты, которые загружают и исполняют вредоносные программы (Agent Tesla, Remcon RAT, Xworm, NanoCore RAT и другие).

Специалисты пояснили, что в используемом для эксплойта шаблоне PDF содержится текст-заполнитель, который должен быть заменен, когда пользователь введет URL-адрес для загрузки вредоносного файла.

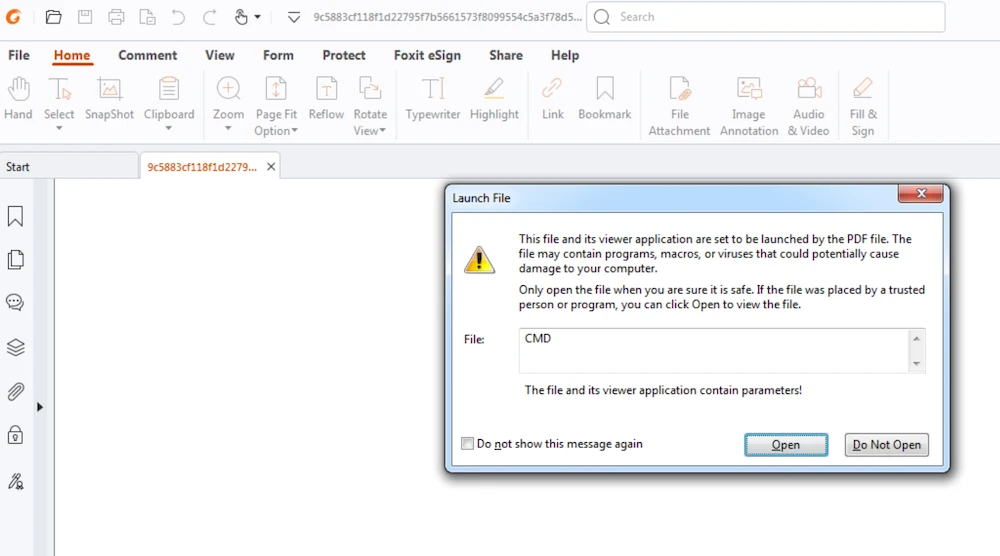
Некоторые всплывающие предупреждения при открытии файлов-ловушек в Foxit Reader делают вредоносную опцию выбором по умолчанию, а хакеры активно этим пользуются.

Перед пользователем последовательно открываются два всплывающих окна. Первое предупреждает об отключении функций во избежание потенциальных рисков безопасности, просит пользователя либо доверять этому документу только один раз, либо всегда (первый вариант является вариантом по умолчанию, а также более безопасным).

После нажатия кнопки «ОК» всплывает еще одно предупреждение:


Если пользователь, не прочитав текст предупреждения, примет опции по умолчанию, он позволит Foxit выполнить вредоносную команду.

Специалисты утверждают, что данный эксплойт уже много лет популярен среди киберпреступников благодаря успешности заражения и низкому проценту обнаружения из-за использования Adobe большинством AV и песочниц.

Исследователи Check Point сообщили Foxit о проблеме. Компания пообещала, что устранит ее в версии 2024 3.

Антонис Терефос, инженер по реверсингу из Check Point Research, предположил, что надежнее всего было бы обнаружить и отключить эти типы выполнения CMD. По его мнению, Foxit, скорее всего, просто изменят опции по умолчанию на "Не открывать".

Подпишитесь на новости

МАКС подключат к госсистеме для проверки номеров пользователей

МАКС хотят научить проверять, действует ли номер, к которому привязан аккаунт. Минцифры подготовило проект подключения мессенджера к государственной системе ГИС КСИМ. Регистрация по телефону получит дополнительную проверку: приложение сможет учитывать прекращение договора с оператором.

О планах ведомства сообщил «Интерфакс», получивший пояснения пресс-службы Минцифры.

ГИС КСИМ — государственная информационная система мониторинга исполнения операторами обязанностей при оказании услуг связи. Через неё МАКС планируют получать сведения о статусе используемых номеров.

Согласно объяснению министерства, интеграция нужна для повышения безопасности и выявления рисков неправомерного использования аккаунтов. Таким образом, связь между учётной записью и телефонным номером собираются проверять с опорой на данные госсистемы.

При этом автоматическая блокировка аккаунта после прекращения договора в опубликованном сообщении не описана. Как именно МАКС будет реагировать на изменение статуса номера, пока не уточняется.

Документ пока находится на стадии проекта. Его общественное обсуждение продлится до 23 ноября. Согласно пояснительной записке, дополнительных расходов бюджета и участников регулирования подключение не потребует.

RSS: Новости на портале Anti-Malware.ru