


В Google Play найдено 28 программ, скрытно превращающих гаджет в прокси

В Google Play найдено 28 программ, скрытно превращающих гаджет в прокси

В Google Play найдено 28 программ, скрытно превращающих гаджет в прокси

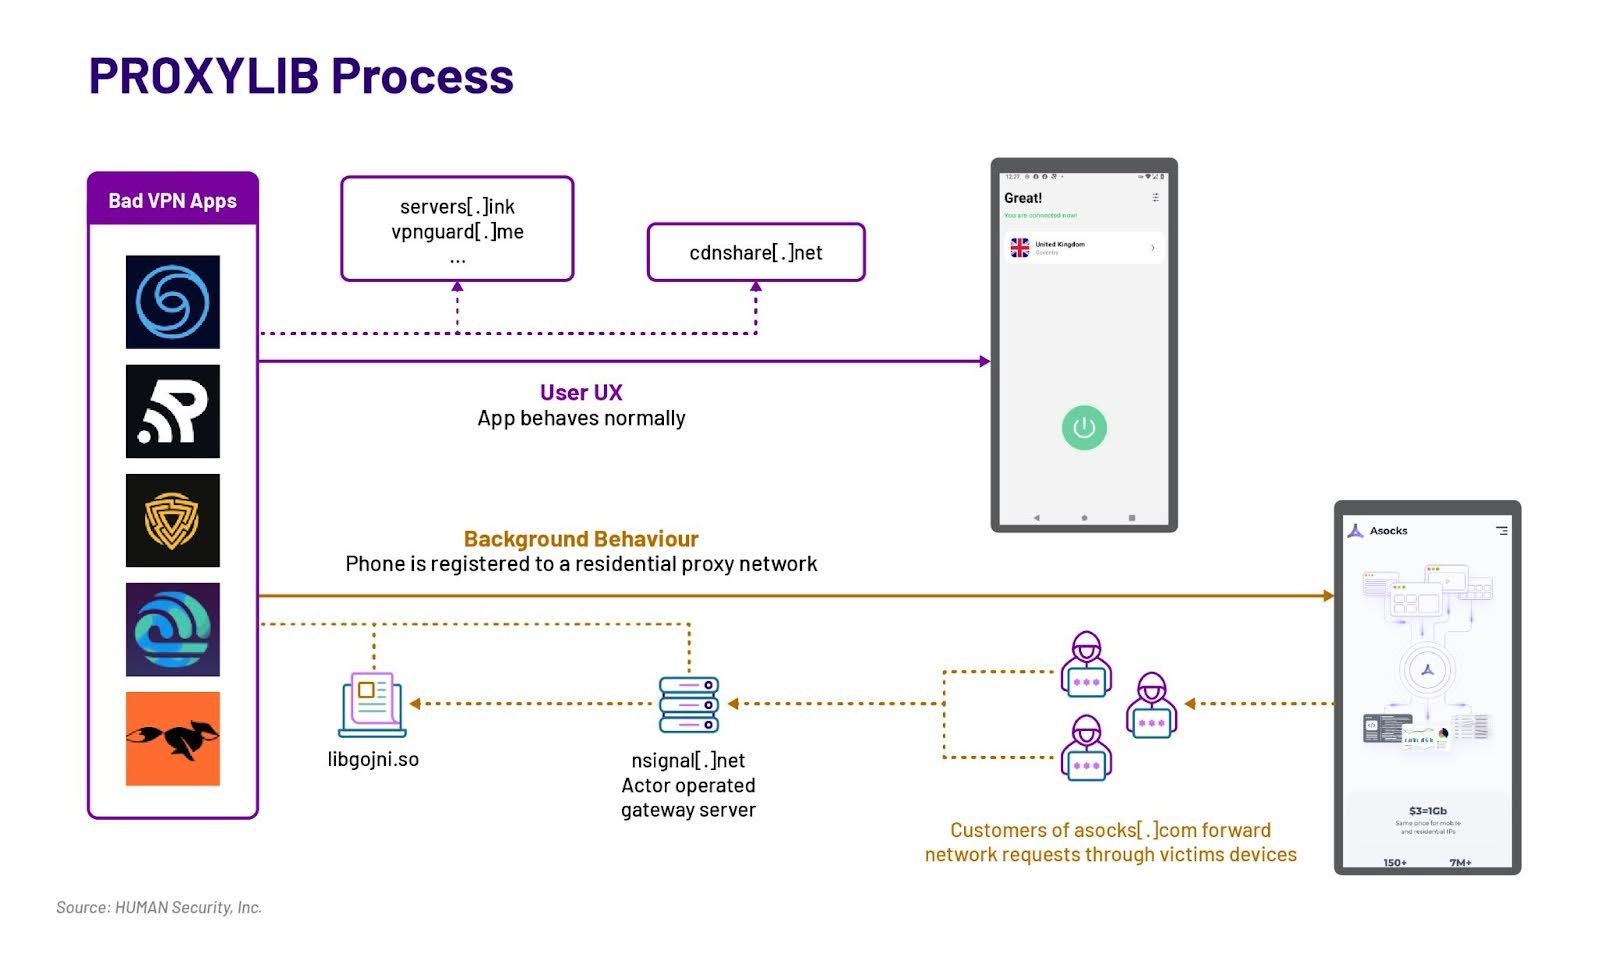
В марте 2023 года с Google Play удалили бесплатный VPN-софт, который приобщал Android-устройства к прокси-сети, используемой для сокрытия рекламного мошенничества. В HUMAN Security проанализировали Oko VPN и нашли в магазине еще 28 схожих приложений.

Все они используют Golang-библиотеку, отвечающую за прокси-функциональность, однако в описаниях эта возможность не упомянута. Продукты, нарушающие политику Google, уже изъяты из доступа; авторы находок идентифицируют их под общим условным именем PROXYLIB.

Схожий вариант библиотеки на Go встроен также в LumiApps SDK, свободно доступный онлайн. В прошлом году этот комплект разработчика активно продвигали в соцсетях и даркнете как средство монетизации приложений, альтернативное рекламе.


Проведенное в HUMAN исследование показало, что в декларации конфиденциальности LumiApps открытым текстом сказано: устройства становятся частью сетей LumiApps, однако разработчики часто игнорируют такие заявления, а конечным пользователям и вовсе невдомек, что может твориться у них в фоне.

В ходе исследования были обнаружены признаки связи PROXYLIB с Asocks — провайдером услуг по проксированию трафика с помощью частных серверов. Чтобы объединить такие узлы в сеть и построить на ее основе прокси-сервис, добровольцам могут платить за установку proxyware, а остальным навязывать его обменным путем, вместе с кряками или под видом полезного софта.

Примечательно, что PROXYLIB-приложения, удаленные Google из магазина, — в основном бесплатные VPN. Кстати, проверенный VPN-софт в Google Play теперь помечается особым значком, гарантирующим благонадежность.

Большинство обнаруженных приложений с LumiApps SDK можно встретить лишь в сторонних репозиториях; они там позиционируются как моды.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru