


В Google Play найдено 28 программ, скрытно превращающих гаджет в прокси

В Google Play найдено 28 программ, скрытно превращающих гаджет в прокси

В Google Play найдено 28 программ, скрытно превращающих гаджет в прокси

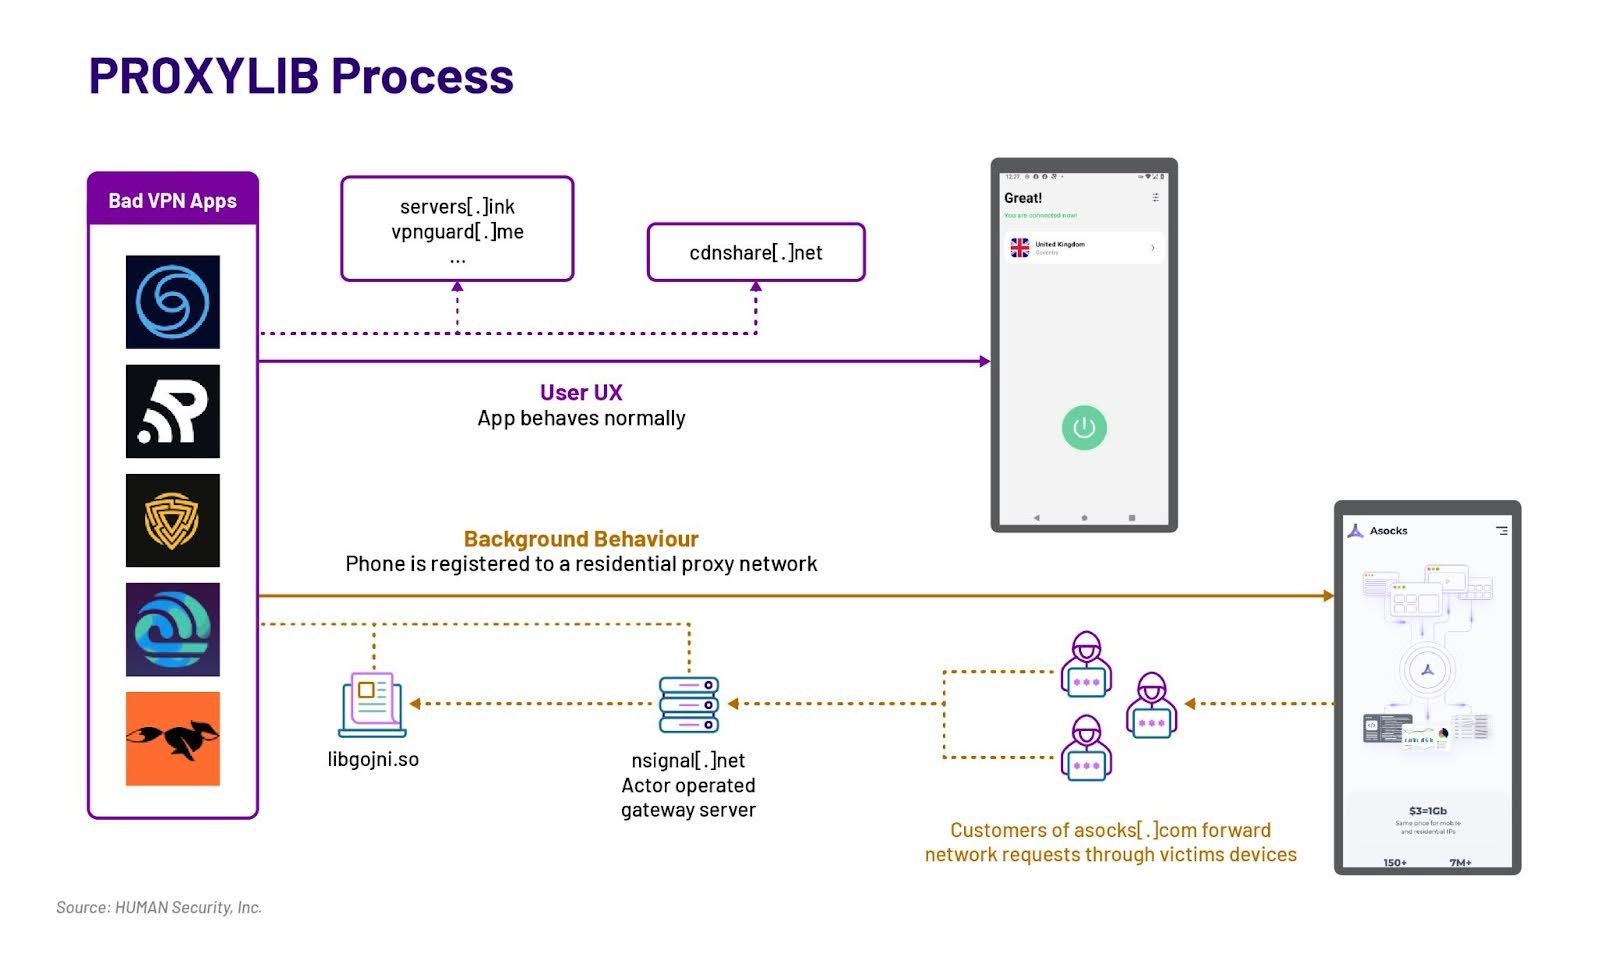
В марте 2023 года с Google Play удалили бесплатный VPN-софт, который приобщал Android-устройства к прокси-сети, используемой для сокрытия рекламного мошенничества. В HUMAN Security проанализировали Oko VPN и нашли в магазине еще 28 схожих приложений.

Все они используют Golang-библиотеку, отвечающую за прокси-функциональность, однако в описаниях эта возможность не упомянута. Продукты, нарушающие политику Google, уже изъяты из доступа; авторы находок идентифицируют их под общим условным именем PROXYLIB.

Схожий вариант библиотеки на Go встроен также в LumiApps SDK, свободно доступный онлайн. В прошлом году этот комплект разработчика активно продвигали в соцсетях и даркнете как средство монетизации приложений, альтернативное рекламе.


Проведенное в HUMAN исследование показало, что в декларации конфиденциальности LumiApps открытым текстом сказано: устройства становятся частью сетей LumiApps, однако разработчики часто игнорируют такие заявления, а конечным пользователям и вовсе невдомек, что может твориться у них в фоне.

В ходе исследования были обнаружены признаки связи PROXYLIB с Asocks — провайдером услуг по проксированию трафика с помощью частных серверов. Чтобы объединить такие узлы в сеть и построить на ее основе прокси-сервис, добровольцам могут платить за установку proxyware, а остальным навязывать его обменным путем, вместе с кряками или под видом полезного софта.

Примечательно, что PROXYLIB-приложения, удаленные Google из магазина, — в основном бесплатные VPN. Кстати, проверенный VPN-софт в Google Play теперь помечается особым значком, гарантирующим благонадежность.

Большинство обнаруженных приложений с LumiApps SDK можно встретить лишь в сторонних репозиториях; они там позиционируются как моды.

Подпишитесь на новости

Экс-главу Минцифры Смоленской области обвиняют в мошенничестве

Бывшему министру цифрового развития Смоленской области Андрею Рудометкину предъявлены обвинения в мошенничестве в особо крупном размере и превышении должностных полномочий. Потерпевшей стороной по делу выступает региональное Минцифры.

Об этом сообщает ТАСС со ссылкой на материалы суда. Рудометкину вменяют два эпизода превышения полномочий, в том числе в составе группы и из корыстной заинтересованности, а также мошенничество по части 4 статьи 159 УК РФ. Конкретные обстоятельства предполагаемых преступлений и сумма ущерба в публикации не раскрываются.

Всего в деле четыре фигуранта. Среди них — Артём Калугин, ранее возглавлявший отдел защиты информации областного Минцифры. По данным агентства, ему вменяют злоупотребление должностными полномочиями. Ещё двое обвиняются в мошенничестве в особо крупном размере.

Рудометкин находится под стражей с конца 2025 года. Защита неоднократно просила смягчить меру пресечения, ссылаясь на троих несовершеннолетних детей и тяжёлое материальное положение семьи. Апелляционные жалобы оставлены без удовлетворения. Суд в Смоленске должен приступить к рассмотрению дела в ближайшее время.

Рудометкин возглавлял министерство с 2023 года. Его уволили с государственной гражданской службы 16 октября 2025 года в связи с истечением срока служебного контракта.

RSS: Новости на портале Anti-Malware.ru