

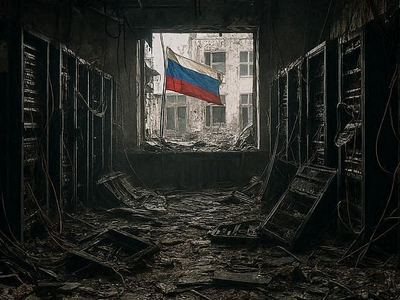

В России начало массово выходить из строя оборудование в старых ЦОД

В России начало массово выходить из строя оборудование в старых ЦОД

В России начало массово выходить из строя оборудование в старых ЦОД

В российских центрах обработки данных (ЦОД), введённых в эксплуатацию 10 и более лет назад, начались массовые отказы оборудования. Причина — выработка ресурса на фоне сложностей с поставками запасных частей из-за рубежа и отсутствия необходимых складских запасов.

По оценке отраслевых аналитиков, опрошенных РБК, проблема затрагивает примерно каждый пятый коммерческий ЦОД. Особенно остро ситуация проявляется в сравнительно небольших дата-центрах, а также в локальных серверных в компаниях.

Руководитель направления сервиса инженерных систем «К2Теха» Денис Полуэктов отметил, что в первой половине 2025 года запросов на устранение аварий в ЦОД, связанных с проблемами инженерной инфраструктуры, не поступало. Однако в начале 2026 года число таких обращений уже превысило 10. Состояние инженерной инфраструктуры во всех этих случаях специалист охарактеризовал как «предсмертное».

Схожую оценку дал и заместитель генерального директора по инфраструктуре интегратора «Ультиматек» Павел Приедитис. По его словам, все заявки связаны с объектами, где инфраструктура была установлена 10 и более лет назад. Именно на этот срок обычно приходится завершение жизненного цикла такого оборудования.

Член оргкомитета Профессиональной ассоциации в сфере облачных технологий (RCCPA) Антон Салов оценил долю коммерческих ЦОД, столкнувшихся с этой проблемой, в 20%. В первую очередь речь идёт о системах бесперебойного питания, дизель-генераторах и подсистемах климат-контроля.

Представители операторов ЦОД признали наличие проблем, связанных с накопленными техническими долгами. Ситуацию усугубляют не только сложности с зарубежными поставками, но и финансовые трудности самих компаний. Одним из выходов становится постепенная замена оборудования на более доступные решения российского и китайского производства. В более выгодном положении оказались те, кто успел заранее сформировать значительные запасы комплектующих.

В 2026 году уже произошло как минимум два заметных инцидента, связанных с работой ЦОД. Так, 27 марта не работал ЦОД правительства Белгородской области, однако в том случае причиной стала авария на линии электроснабжения. А 16 марта масштабный сбой произошёл у «Яндекса», причём он затронул и сторонние компании, использующие его инфраструктуру.

Эксплойт BigDiskBuster оставляет Microsoft Defender без обновлений

Исследователь в области кибербезопасности Абдельхамид Насери, известный как Nightmare Eclipse, опубликовал новый эксплойт для дыры в для Microsoft Defender. Инструмент BigDiskBuster блокирует обновление платформы и антивирусных сигнатур, оставляя защиту Windows с уже установленной базой угроз.

По словам Насери, эксплойт работает на всех поддерживаемых версиях Windows, но должен постоянно выполняться в фоновом режиме.

Сам исследователь признаёт, что текущая реализация содержит ошибки и нуждается в доработке. Исходный код BigDiskBuster уже выложен на GitHub.

Новая техника похожа на UnDefend — опубликованный в апреле инструмент, который также мешал Defender получать обновления. Опасность здесь в следующем: антивирус продолжает выглядеть живым и бодрым, но постепенно превращается в музей старых сигнатур и может пропустить свежие угрозы.


BigDiskBuster стал очередной работой Насери в затянувшейся серии публичных раскрытий уязвимостей Windows. С апреля исследователь опубликовал почти дюжину PoC, затрагивающих Microsoft Defender, BitLocker и другие компоненты системы. Среди них ShieldCrash, ShieldBreak, RoguePlanet, LegacyHive, BlueHammer, RedSun, YellowKey и несколько вариантов Plasma.

Часть проблем Microsoft уже устранила, однако для некоторых публичных уязвимостей официальные патчи пока не вышли. Корпорация ранее критиковала подобные публикации без предварительной координации, заявляя, что готовые эксплойты создают ненужный риск для пользователей. Microsoft также предупредила о возможном преследовании тех, чьи действия причиняют клиентам реальный вред.

На момент публикации компания не прокомментировала BigDiskBuster и не сообщила о доступном исправлении. Поэтому администраторам стоит контролировать успешность обновления сигнатур Defender, а не ограничиваться зелёной галочкой в интерфейсе.

RSS: Новости на портале Anti-Malware.ru