



За год число инсайдерских атак в России возросло в полтора раза

За год число инсайдерских атак в России возросло в полтора раза

За год число инсайдерских атак в России возросло в полтора раза

Согласно результатам опроса, проведенного «Инфосистемы Джет», за последний год с утечками по вине инсайдеров столкнулись три четверти российских компаний. С начала 2023 года количество таких инцидентов, по оценке экспертов, увеличилось в 1,5 раза.

Возрос также спрос на инсайдерскую информацию (на 25%). Изучение форумов и телеграм-каналов показало, что объявления о покупке и продаже такого товара составляют около трети предложений на теневом рынке.

Злоумышленники также активно ищут помощников, способных за вознаграждение слить им ценные данные о своем работодателе. Расценки на услуги инсайдеров зависят от объема, актуальности и уникальности информации и варьируются (PDF) от нескольких тыс. рублей до сотен тыс. долларов.

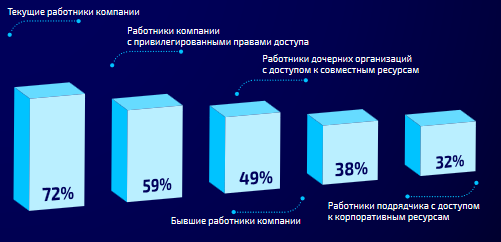
Набольшую опасность как инсайдеры, по итогам опроса, представляют текущий персонал, сотрудники с широкими правами доступа и работники дочерних компаний.


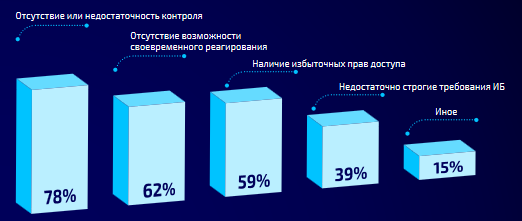
Как оказалось, инсайдерские атаки чаще всего происходят по вине самих компаний, которые склонны недооценивать внутренние возможности для злоупотреблений. Так, 43% респондентов признались, что не ужесточают контроль для групп риска — увольняющихся сотрудников, подрядчиков с истекающим сроком договора.


Аналитики различают три типа инсайдеров:

  • те, кто действует по незнанию (смело кликает по ссылкам, скачивает файлы) или просто невнимателен (не проверяет адрес получателя при отправке информации);
  • нелояльные сотрудники (хотят отомстить, так как недовольны зарплатой или должностью);
  • те, кто хочет извлечь личную выгоду из слива.

Ход инсайдерской атаки обычно выглядит следующим образом:

  • рекрутинг / поиск способов продажи данных;
  • разведка и сбор данных (изучение доступных систем и общих ресурсов);
  • реализация атаки (кража и вывод данных);
  • попытка сокрытия следов (на этом этапе выявить атаку проще всего).

В этом году от действий инсайдеров пострадали «Яндекс», Apple, Microsoft.

«Публичные инциденты, произошедшие в 2022 году и первой половине 2023 года, хорошо иллюстрируют актуальность инсайдерских угроз, — отметила Елена Агеева, ведущий консультант по ИБ в «Инфосистемы Джет». — Утечки данных могут нанести серьезный ущерб компаниям как в финансовом, так и в репутационном плане, поэтому особенно важно внедрять меры контроля на каждом этапе работы с данными, начиная от доступа к ним и заканчивая мониторингом активности пользователей».

В комментарии для «Известий» эксперт подчеркнула, что выявить подозрительную активность можно на любом этапе инсайдерской атаки, однако лучше это сделать это до ее совершения. Помочь в этом могут специализированные системы — UEBA, DCAP/DAG, DLP, SIEM, DAM, PIM/PAM. Важно также работать с персоналом: повышать лояльность сотрудников, выстраивать благоприятный микроклимат в компании.

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru