



За год число инсайдерских атак в России возросло в полтора раза

За год число инсайдерских атак в России возросло в полтора раза

За год число инсайдерских атак в России возросло в полтора раза

Согласно результатам опроса, проведенного «Инфосистемы Джет», за последний год с утечками по вине инсайдеров столкнулись три четверти российских компаний. С начала 2023 года количество таких инцидентов, по оценке экспертов, увеличилось в 1,5 раза.

Возрос также спрос на инсайдерскую информацию (на 25%). Изучение форумов и телеграм-каналов показало, что объявления о покупке и продаже такого товара составляют около трети предложений на теневом рынке.

Злоумышленники также активно ищут помощников, способных за вознаграждение слить им ценные данные о своем работодателе. Расценки на услуги инсайдеров зависят от объема, актуальности и уникальности информации и варьируются (PDF) от нескольких тыс. рублей до сотен тыс. долларов.

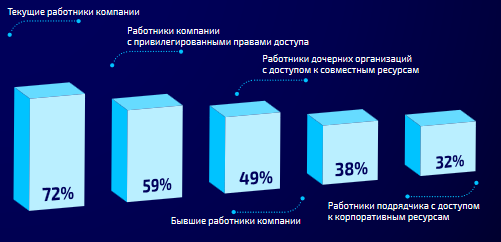
Набольшую опасность как инсайдеры, по итогам опроса, представляют текущий персонал, сотрудники с широкими правами доступа и работники дочерних компаний.


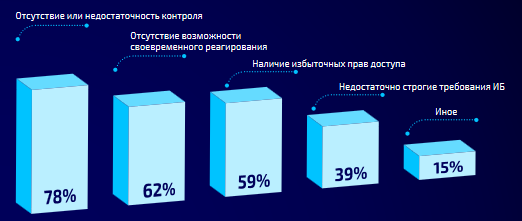
Как оказалось, инсайдерские атаки чаще всего происходят по вине самих компаний, которые склонны недооценивать внутренние возможности для злоупотреблений. Так, 43% респондентов признались, что не ужесточают контроль для групп риска — увольняющихся сотрудников, подрядчиков с истекающим сроком договора.


Аналитики различают три типа инсайдеров:

  • те, кто действует по незнанию (смело кликает по ссылкам, скачивает файлы) или просто невнимателен (не проверяет адрес получателя при отправке информации);
  • нелояльные сотрудники (хотят отомстить, так как недовольны зарплатой или должностью);
  • те, кто хочет извлечь личную выгоду из слива.

Ход инсайдерской атаки обычно выглядит следующим образом:

  • рекрутинг / поиск способов продажи данных;
  • разведка и сбор данных (изучение доступных систем и общих ресурсов);
  • реализация атаки (кража и вывод данных);
  • попытка сокрытия следов (на этом этапе выявить атаку проще всего).

В этом году от действий инсайдеров пострадали «Яндекс», Apple, Microsoft.

«Публичные инциденты, произошедшие в 2022 году и первой половине 2023 года, хорошо иллюстрируют актуальность инсайдерских угроз, — отметила Елена Агеева, ведущий консультант по ИБ в «Инфосистемы Джет». — Утечки данных могут нанести серьезный ущерб компаниям как в финансовом, так и в репутационном плане, поэтому особенно важно внедрять меры контроля на каждом этапе работы с данными, начиная от доступа к ним и заканчивая мониторингом активности пользователей».

В комментарии для «Известий» эксперт подчеркнула, что выявить подозрительную активность можно на любом этапе инсайдерской атаки, однако лучше это сделать это до ее совершения. Помочь в этом могут специализированные системы — UEBA, DCAP/DAG, DLP, SIEM, DAM, PIM/PAM. Важно также работать с персоналом: повышать лояльность сотрудников, выстраивать благоприятный микроклимат в компании.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru