



Группировка RedGolf подключила кастомный бэкдор для Windows и Linux

Группировка RedGolf подключила кастомный бэкдор для Windows и Linux

Группировка RedGolf подключила кастомный бэкдор для Windows и Linux

Киберпреступная группировка RedGolf, которую связывают с китайскими властями, запустила кампанию, основным инструментом в которой выступает кастомный бэкдор KEYPLUG. Вредонос способен атаковать как Windows, так и Linux.

По словам специалистов, RedGolf уже давно орудует в цифровом пространстве, а её целями становятся организации из самых разных отраслей по всему миру. Группировка ранее уже демонстрировала способность оперативно задействовать эксплойты для новых уязвимостей (примером могут выступить Log4Shell и ProxyLogon).

RedGolf также имеет репутацию хорошо подготовленной группы, которая разрабатывает и использует собственные вредоносные программы под разные цели.

Бэкдор KEYPLUG впервые попался исследователям в марте 2022 года. Тогда его выловили в атаках на государственные сети США. В октябре 2022-го Malwarebytes сообщила о новой волне атак зловреда, тогда пострадал госсектор Шри-Ланки.

Тем не менее использование KEYPLUG на тот момент приписывали группировке Winnti (она же — APT41, Barium, Bronze Atlas и Wicked Panda). Однако исследование Recorded Future показало, что атаки KEYPLUG тесно связаны с RedGolf.

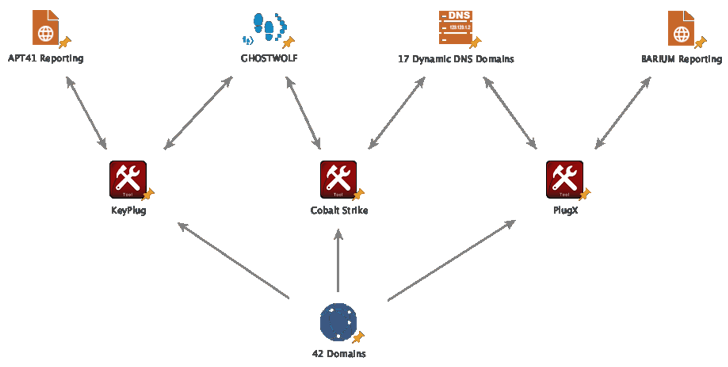
Специалисты обозначили кодовым именем GhostWolf образцы и вредоносную инфраструктуру кибергруппы. Есть также предположение, что эти же преступники задействуют в атаках Cobalt Strike и PlugX.


Инфраструктура GhostWolf состоит из 42 IP-адресов, которые вместе обеспечивают бэкдор KEYPLUG командным центром (C2). Участники RedGolf не будут сбавлять темп в ближайшее время, считают специалисты.

Подпишитесь на новости

Сколько на самом деле стоят Claude и GPT российскому бизнесу

Подключить нейросеть оказалось проще, чем разобраться, сколько она на самом деле стоит компании. К цене токенов добавляются комиссии, курс посредника и налоги, а оплачиваемые рассуждения модели могут заметно раздуть расход. Короткий ответ ИИ ещё не означает короткий счёт.

Основатель сервиса Heli Виталий Нагай разобрал расходы и организационные риски доступа к зарубежным моделям для российских компаний. Автор сам работает на этом рынке и прямо обозначает свою заинтересованность.

В приведённом им примере отдел поддержки отправляет 20 тысяч запросов в месяц. Если учитывать только видимый ответ, получается $240. Если добавить токены рассуждений — уже $480. Дальше итог меняют условия оплаты и посредника.

Для сравнения поставщиков автор предлагает считать фактически заложенный курс: разделить рублёвое списание за запрос на его стоимость по долларовому прайсу разработчика модели. Внутренние кредиты и красивые тарифные таблицы при таком подходе перестают скрывать переплату.

Отдельная проблема — контроль. Личная подписка сотрудника оставляет компании вопросы о документах, рабочих данных и доступе к истории. Российский посредник может упростить расчёты, но сам по себе не отменяет ограничений зарубежного провайдера.

Перед закупкой автор советует проверять детализацию списаний, документы, условия хранения данных и возврата остатка. И выдавать отдельные ключи с лимитами: зацикленный скрипт тоже умеет осваивать бюджет.

RSS: Новости на портале Anti-Malware.ru