


Банковские трояны для Android сменили вывеску и спрятались в дропперах

Банковские трояны для Android сменили вывеску и спрятались в дропперах

Банковские трояны для Android сменили вывеску и спрятались в дропперах

Число атак на Android снизилось, но расслабляться рано: операторы банковских троянов просто сменили упаковку. Теперь они всё чаще прячут начинку в приложениях-дропперах, которые выглядят прилично, проходят первичную проверку, а уже после установки подтягивают зловред.

Во втором квартале 2026 года решения «Лаборатории Касперского» заблокировали 1,99 млн атак с использованием зловредов, рекламных и потенциально нежелательных программ.

Кварталом ранее их было 2,68 млн. Однако снижение не означает, что охотники за банковскими счетами ушли в отпуск.

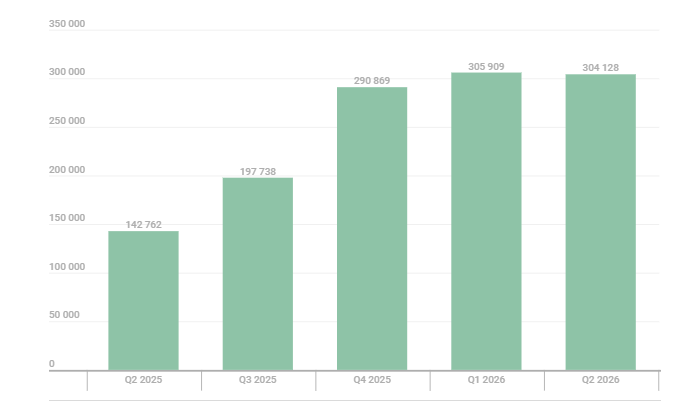
За квартал специалисты обнаружили 304 тыс. вредоносных установочных пакетов для Android, включая 93,6 тыс. образцов банковских троянов и 570 шифровальщиков. Банковские трояны остались крупнейшей категорией с долей 30,77%, но активность дропперов резко выросла.


Заражение происходит так: пользователь устанавливает безобидную на вид утилиту, а та позднее загружает банковский троян. Например, размещённая в Google Play программа для чтения PDF показывала поддельное предложение обновиться, после чего устанавливала Anatsa. Проверка магазина видит читалку, жертва — привычное обновление, а банковский счёт получает незваного гостя.

Дроппер в приложении Cleanova действовал хитрее. Он отправлял на управляющий сервер сведения об источнике установки и получал полезную нагрузку только при подходящем сценарии. Если программа оказывалась у исследователей или в автоматической песочнице, зловред мог не подавать признаков жизни.

Доля пользователей, атакованных Trojan-Dropper.AndroidOS.Banker.dd, подскочила с 0,01% в первом квартале до 2,16% во втором. Продолжили расти и семейства Mamont и Creduz: разработчики штампуют новые сборки, испытывают способы доставки и обхода детектирования.

Подпишитесь на новости

Ростелеком планирует подземные ЦОДы для защиты от внешних угроз

Серверы предлагают защищать не только резервными копиями, но и толщей грунта. «Ростелеком» работает над созданием подземных дата-центров и, по данным источников, обсуждает такой проект с «Норникелем». Причина — необходимость учитывать более серьёзные внешние угрозы.

О планах рассказали «Ведомости» со ссылкой на топ-менеджера оператора и собеседников, знакомых с переговорами.

Подземное размещение — третий уровень предлагаемой защиты. Первый предполагает резервную площадку с копиями данных, второй — распределение мощностей и сервисов между географически разнесёнными объектами. То есть просто закопать серверную и выдохнуть не получится.

Партнёрство с «Норникелем» может быть интересно и с энергетической стороны: у компании есть собственная генерация и свободные мощности, отмечают эксперты.

За дополнительную защищённость придётся доплатить. По оценке iKS-Consulting, заглублённый ЦОД может оказаться на 30-40% дороже сопоставимого наземного.

Потребуются гидроизоляция, вентиляция, газоконтроль, специальные системы пожаротушения и эвакуации, а также доставка оборудования под землю.

Конкретные сроки, площадки и параметры проекта с «Норникелем» в исходном материале не названы.

RSS: Новости на портале Anti-Malware.ru