


Группировка RedGolf подключила кастомный бэкдор для Windows и Linux

Группировка RedGolf подключила кастомный бэкдор для Windows и Linux

Группировка RedGolf подключила кастомный бэкдор для Windows и Linux

Киберпреступная группировка RedGolf, которую связывают с китайскими властями, запустила кампанию, основным инструментом в которой выступает кастомный бэкдор KEYPLUG. Вредонос способен атаковать как Windows, так и Linux.

По словам специалистов, RedGolf уже давно орудует в цифровом пространстве, а её целями становятся организации из самых разных отраслей по всему миру. Группировка ранее уже демонстрировала способность оперативно задействовать эксплойты для новых уязвимостей (примером могут выступить Log4Shell и ProxyLogon).

RedGolf также имеет репутацию хорошо подготовленной группы, которая разрабатывает и использует собственные вредоносные программы под разные цели.

Бэкдор KEYPLUG впервые попался исследователям в марте 2022 года. Тогда его выловили в атаках на государственные сети США. В октябре 2022-го Malwarebytes сообщила о новой волне атак зловреда, тогда пострадал госсектор Шри-Ланки.

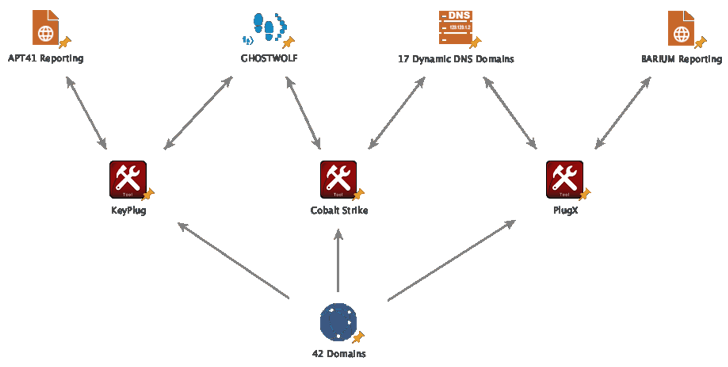
Тем не менее использование KEYPLUG на тот момент приписывали группировке Winnti (она же — APT41, Barium, Bronze Atlas и Wicked Panda). Однако исследование Recorded Future показало, что атаки KEYPLUG тесно связаны с RedGolf.

Специалисты обозначили кодовым именем GhostWolf образцы и вредоносную инфраструктуру кибергруппы. Есть также предположение, что эти же преступники задействуют в атаках Cobalt Strike и PlugX.


Инфраструктура GhostWolf состоит из 42 IP-адресов, которые вместе обеспечивают бэкдор KEYPLUG командным центром (C2). Участники RedGolf не будут сбавлять темп в ближайшее время, считают специалисты.

Подпишитесь на новости

OpenSSL 4.1 получил начальную поддержку Эльбруса и протокол DTLS 1.3

В OpenSSL 4.1.0 добавили начальную поддержку архитектуры «Эльбрус» — e2k. Популярная криптографическая библиотека сделала шаг навстречу российским процессорам, но понятие начальная здесь ключевое: оно ещё не означает полной оптимизации под платформу.

Разработчики перечислили изменения и ограничения в описании релиза OpenSSL 4.1.0.

Другая крупная новинка — поддержка DTLS 1.3. Этот протокол защищает обмен данными в приложениях, использующих датаграммы, в том числе UDP.

Также появилась поддержка GREASE. Механизм помогает проверять, умеют ли участники соединения корректно обращаться с незнакомыми параметрами протокола. Это нужно, чтобы будущие обновления не ломались о программы, которые слишком привыкли к сегодняшним настройкам.

Впрочем, релиз вышел со списком известных проблем в реализации DTLS. Среди них, например, встречаются сбои при отдельных сценариях установления соединения, повторной передачи сообщений и обработки ошибок. Патчи пока в работе.

RSS: Новости на портале Anti-Malware.ru