



Троянов Raccoon и Vidar три года раздают с помощью TDS и сотни варез-сайтов

Троянов Raccoon и Vidar три года раздают с помощью TDS и сотни варез-сайтов

Троянов Raccoon и Vidar три года раздают с помощью TDS и сотни варез-сайтов

Эксперты французской ИБ-компании SEKOIA выявили обширную и гибкую инфраструктуру, которую операторы Raccoon и Vidar используют с начала 2020 года. Безымянная TDS-сеть (traffic distribution system, система распределения трафика) охватывает более 250 доменов; около сотни таких сайтов задействованы в распространении инфостилеров.

Все площадки, предоставленные злоумышленникам в рамках TDS-сервиса, имитируют источник пиратского софта и продвигаются через поисковики с помощью Google Ads или черного SEO. Поддельный сайт содержит ссылки для загрузки, по которым через пять редиректов можно попасть на целевую страницу с инструкциями, паролем и сокращенным URL, который предлагается скопировать в новую вкладку браузера.

По указанному адресу на машину с GitHub загружается запароленный RAR-архив. При его распаковке запускается установщик Raccoon или Vidar (чаще всего файл именуется Setup.exe).

Исследователи собрали более 120 образцов инфостилеров, распространяемых подобным образом. Имена вредоносных архивов обычно включают пароль (1234 или более новый — 2022) и ключевое слово — Application, Complete, File, Release, Version. Все используемые в рамках данной кампании RAR-файлы в основном хостятся на GitHub; выявлены два десятка специально созданных аккаунтов.

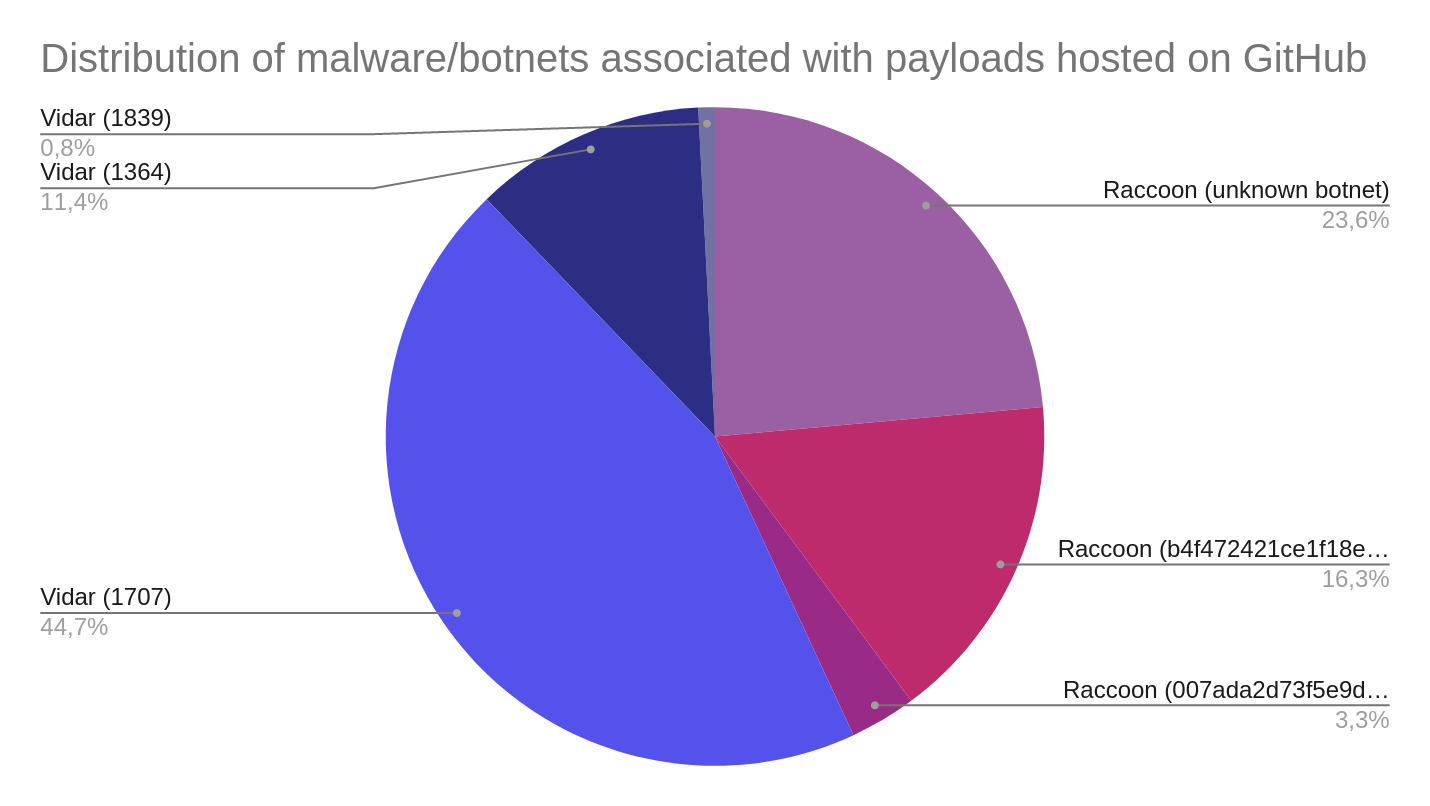
Поскольку Raccoon и Vidar предоставляются в пользование как услуга (Malware-as-a-Service, MaaS), аналитики смогли разделить свои находки на группы (ботнеты) на основании ID, найденных в семплах.

Подпишитесь на новости

Невидимое СМС смерти обрывает звонки на Android, даже в экстренные службы

Для сбоя Android иногда достаточно сообщения, которое пользователь даже не увидит. Исследователь Марк Блащик показал атаку через специально сформированное СМС: оно аварийно завершает телефонную службу и обрывает текущий звонок, включая вызов экстренных служб. Открывать сообщение или нажимать ссылку не требуется.

Подробности исследователь опубликовал на отдельном сайте проекта SMS of Death.

Проблема находится в обработчике служебных WAP пуш-сообщений. Некорректные данные вызывают необработанное исключение, после чего телефонная служба перезапускается. В обычной переписке такое СМС не появляется, искать подозрительную ссылку тут бесполезно.

По результатам тестов автора, серия примерно из 20 сообщений способна надолго сделать устройство непригодным для использования. Ситуацию усугубляет повторная доставка: оператор снова отправляет неподтверждённое сообщение, а смартфон снова падает. В отдельных случаях возникает цикл перезагрузок, для выхода из которого нужен компьютер.

Исследователь воспроизвёл сбой на Pixel и Samsung Galaxy. По его данным, патч вошёл в октябрьский набор 2026 года для версий 14-17. Старые устройства, оставшиеся без поддержки, могут его не получить.

RSS: Новости на портале Anti-Malware.ru