



Троянов Raccoon и Vidar три года раздают с помощью TDS и сотни варез-сайтов

Троянов Raccoon и Vidar три года раздают с помощью TDS и сотни варез-сайтов

Троянов Raccoon и Vidar три года раздают с помощью TDS и сотни варез-сайтов

Эксперты французской ИБ-компании SEKOIA выявили обширную и гибкую инфраструктуру, которую операторы Raccoon и Vidar используют с начала 2020 года. Безымянная TDS-сеть (traffic distribution system, система распределения трафика) охватывает более 250 доменов; около сотни таких сайтов задействованы в распространении инфостилеров.

Все площадки, предоставленные злоумышленникам в рамках TDS-сервиса, имитируют источник пиратского софта и продвигаются через поисковики с помощью Google Ads или черного SEO. Поддельный сайт содержит ссылки для загрузки, по которым через пять редиректов можно попасть на целевую страницу с инструкциями, паролем и сокращенным URL, который предлагается скопировать в новую вкладку браузера.

По указанному адресу на машину с GitHub загружается запароленный RAR-архив. При его распаковке запускается установщик Raccoon или Vidar (чаще всего файл именуется Setup.exe).

Исследователи собрали более 120 образцов инфостилеров, распространяемых подобным образом. Имена вредоносных архивов обычно включают пароль (1234 или более новый — 2022) и ключевое слово — Application, Complete, File, Release, Version. Все используемые в рамках данной кампании RAR-файлы в основном хостятся на GitHub; выявлены два десятка специально созданных аккаунтов.

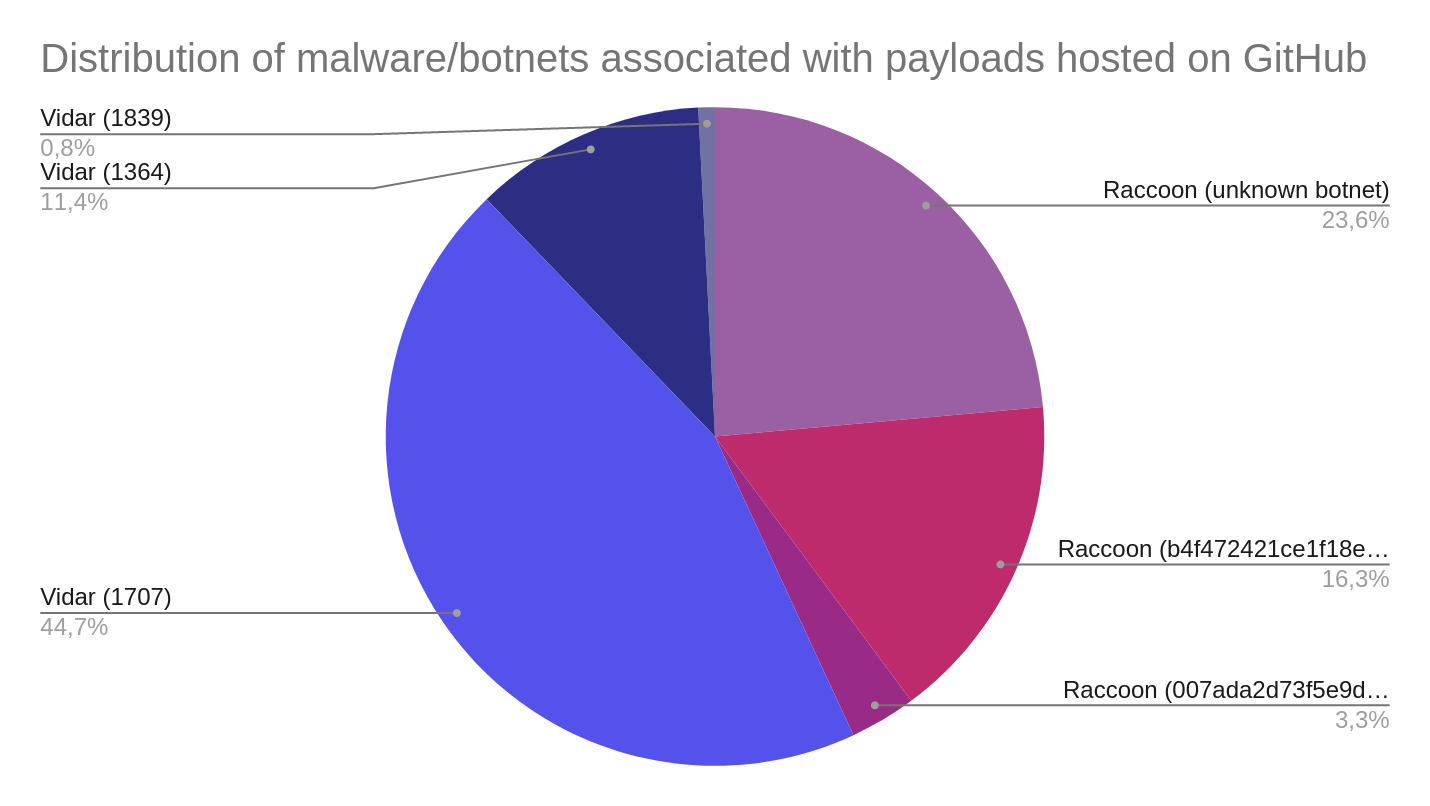
Поскольку Raccoon и Vidar предоставляются в пользование как услуга (Malware-as-a-Service, MaaS), аналитики смогли разделить свои находки на группы (ботнеты) на основании ID, найденных в семплах.

Подпишитесь на новости

Claude обошёл защиту Linux и добился удалённого выполнения команд с root

Исследовательская модель Claude после первоначальной постановки задачи написала эксплойт, позволивший удалённо выполнять команды с правами root на Linux-сервере. Без пароля и действий пользователя, но в конкретной конфигурации с многопутевым TCP, или MPTCP.

О результатах Anthropic рассказала в техническом отчёте. Для работы использовали внутреннюю, ещё не выпущенную модель, повторить эксперимент обычным запросом в чат корпорация не обещает.

Эксплойт задействует CVE-2026-98432 — уязвимость использования памяти после освобождения в сетевом стеке ядра. Во время параллельной обработки TCP-запросов одна часть кода может освободить данные, пока другая продолжает с ними работать.

В демонстрации атака состояла из двух этапов. Сначала эксплойт обошёл KASLR — механизм случайного размещения ядра в памяти. На получение нужного адреса ушло 48 минут. Ещё около пяти минут потребовалось для перехвата управления и запуска команды с правами root.

Оценки риска различаются: команда Linux присвоила ошибке 9,8 балла по CVSS, Red Hat — 5,9, указав на сложность эксплуатации. Патч уже внесён в основную ветку Linux и поддерживаемые стабильные ветки, однако наличие обновления нужно проверять у поставщика дистрибутива.

RSS: Новости на портале Anti-Malware.ru