



Троянов Raccoon и Vidar три года раздают с помощью TDS и сотни варез-сайтов

Троянов Raccoon и Vidar три года раздают с помощью TDS и сотни варез-сайтов

Троянов Raccoon и Vidar три года раздают с помощью TDS и сотни варез-сайтов

Эксперты французской ИБ-компании SEKOIA выявили обширную и гибкую инфраструктуру, которую операторы Raccoon и Vidar используют с начала 2020 года. Безымянная TDS-сеть (traffic distribution system, система распределения трафика) охватывает более 250 доменов; около сотни таких сайтов задействованы в распространении инфостилеров.

Все площадки, предоставленные злоумышленникам в рамках TDS-сервиса, имитируют источник пиратского софта и продвигаются через поисковики с помощью Google Ads или черного SEO. Поддельный сайт содержит ссылки для загрузки, по которым через пять редиректов можно попасть на целевую страницу с инструкциями, паролем и сокращенным URL, который предлагается скопировать в новую вкладку браузера.

По указанному адресу на машину с GitHub загружается запароленный RAR-архив. При его распаковке запускается установщик Raccoon или Vidar (чаще всего файл именуется Setup.exe).

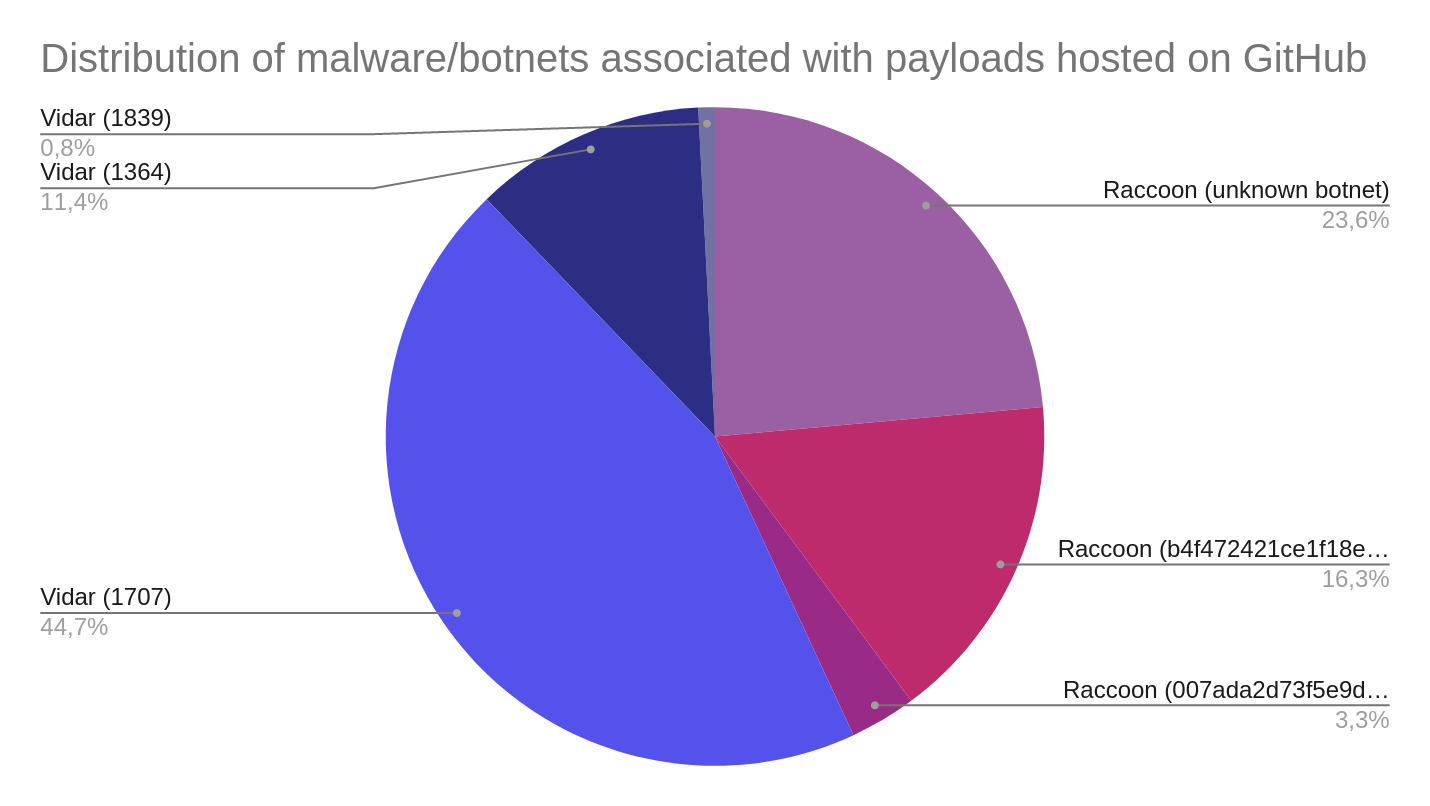
Исследователи собрали более 120 образцов инфостилеров, распространяемых подобным образом. Имена вредоносных архивов обычно включают пароль (1234 или более новый — 2022) и ключевое слово — Application, Complete, File, Release, Version. Все используемые в рамках данной кампании RAR-файлы в основном хостятся на GitHub; выявлены два десятка специально созданных аккаунтов.

Поскольку Raccoon и Vidar предоставляются в пользование как услуга (Malware-as-a-Service, MaaS), аналитики смогли разделить свои находки на группы (ботнеты) на основании ID, найденных в семплах.

Подпишитесь на новости

Поддельные инструменты для запуска игр PS5 заражают компьютер вредоносом

На GitHub обнаружили поддельные репозитории, выдающие себя за инструменты запуска игр PlayStation 5 на компьютерах. Вместо игрового эксперимента пользователю предлагают многоступенчатое заражение с отключением части антивирусной проверки.

О кампании специалисты NordVPN рассказали Tom’s Hardware, передав изданию результаты исследования. Злоумышленники используют названия AnyPS5 и Kyttyps5.

Посетителю предлагают ZIP-архив с исполняемым файлом Windows. После запуска загрузчик проверяет окружение: объём памяти, признаки виртуальной машины или облачного сервера, наличие физической видеокарты. При подозрении на исследовательскую среду он прекращает работу.

На подходящем компьютере программа добавляет исключения в Microsoft Defender, затем расшифровывает и запускает основную нагрузку. Исследователи предполагают, что это инфостилер для кражи паролей и других конфиденциальных данных. Точное семейство не названо.

В цепочке также обнаружен скрипт удаления файлов, срабатывающий примерно через две минуты. Но удаление компонентов не означает, что заражение невозможно обнаружить.

Перед запуском подобных утилит стоит проверять владельца репозитория и происхождение загрузок. Если подозрительный файл уже запускался, исследователи рекомендуют отключить компьютер от сети, проверить его антивирусом и сменить пароли с другого устройства.

RSS: Новости на портале Anti-Malware.ru