



Троянов Raccoon и Vidar три года раздают с помощью TDS и сотни варез-сайтов

Троянов Raccoon и Vidar три года раздают с помощью TDS и сотни варез-сайтов

Троянов Raccoon и Vidar три года раздают с помощью TDS и сотни варез-сайтов

Эксперты французской ИБ-компании SEKOIA выявили обширную и гибкую инфраструктуру, которую операторы Raccoon и Vidar используют с начала 2020 года. Безымянная TDS-сеть (traffic distribution system, система распределения трафика) охватывает более 250 доменов; около сотни таких сайтов задействованы в распространении инфостилеров.

Все площадки, предоставленные злоумышленникам в рамках TDS-сервиса, имитируют источник пиратского софта и продвигаются через поисковики с помощью Google Ads или черного SEO. Поддельный сайт содержит ссылки для загрузки, по которым через пять редиректов можно попасть на целевую страницу с инструкциями, паролем и сокращенным URL, который предлагается скопировать в новую вкладку браузера.

По указанному адресу на машину с GitHub загружается запароленный RAR-архив. При его распаковке запускается установщик Raccoon или Vidar (чаще всего файл именуется Setup.exe).

Исследователи собрали более 120 образцов инфостилеров, распространяемых подобным образом. Имена вредоносных архивов обычно включают пароль (1234 или более новый — 2022) и ключевое слово — Application, Complete, File, Release, Version. Все используемые в рамках данной кампании RAR-файлы в основном хостятся на GitHub; выявлены два десятка специально созданных аккаунтов.

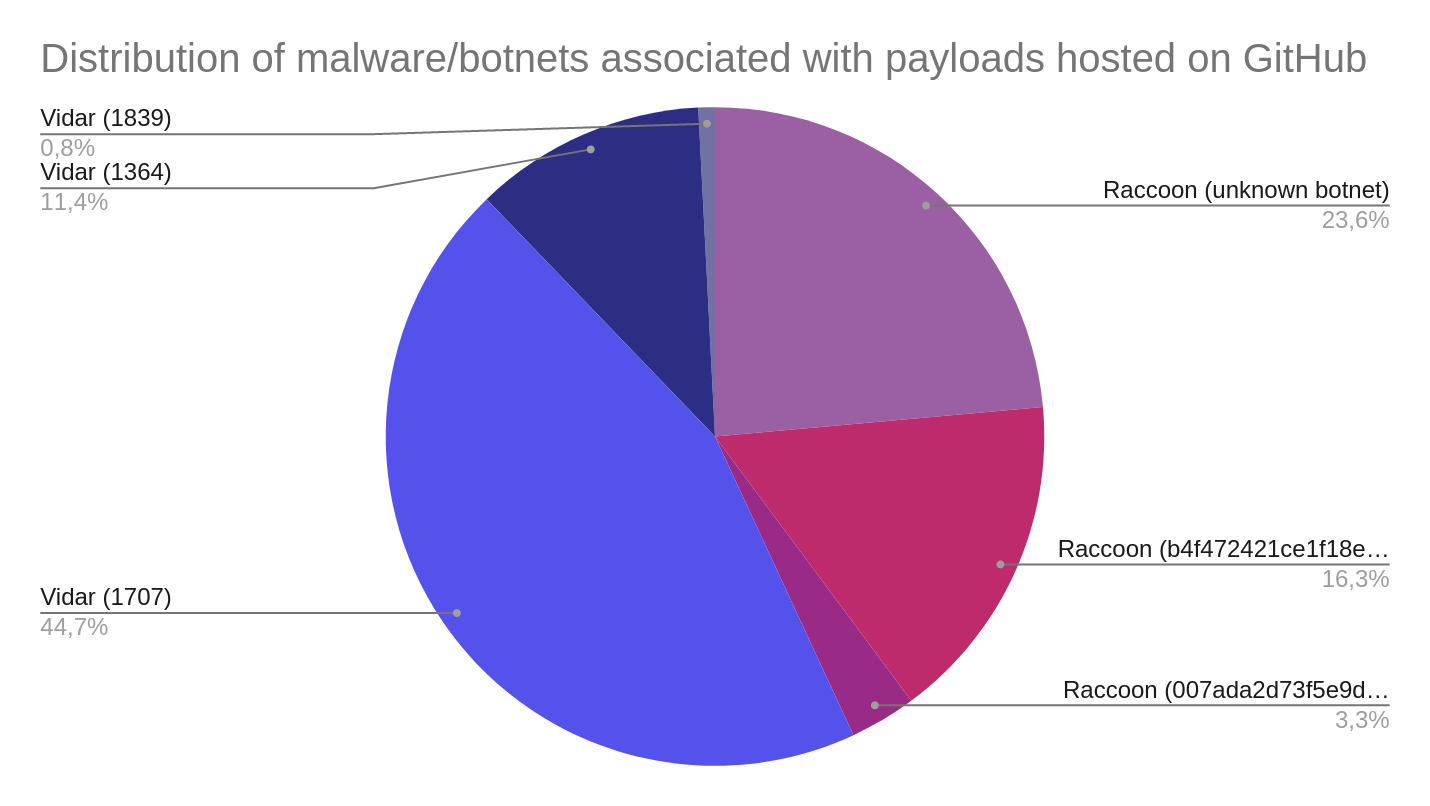
Поскольку Raccoon и Vidar предоставляются в пользование как услуга (Malware-as-a-Service, MaaS), аналитики смогли разделить свои находки на группы (ботнеты) на основании ID, найденных в семплах.

Подпишитесь на новости

Binance остановила ввод и вывод средств после взлома на $6,3 млрд

Криптобиржа Binance приостановила пополнение счетов и вывод средств после крупного инцидента в безопасности. По предварительной версии биржи, атакующий проник в инфраструктуру через скомпрометированный ноутбук DevOps-инженера. Оценка затронутых активов — около $6,3 млрд.

Подробности Binance раскрыла в официальном сообщении. Компрометация устройства могла дать злоумышленнику доступ к сервисному контейнеру и позволить отправлять несанкционированные транзакции на вывод. Признаков утечки закрытых ключей кошельков компания пока не обнаружила.

Совместно с партнёрами удалось заморозить около $3 млрд в блокчейне. Биржа отозвала аутентификацию соответствующего адреса, подключила правоохранителей и специалистов по блокчейн-аналитике. Ввод и вывод временно остановлены на время проверок безопасности.

Binance обещает покрыть все потери из фонда SAFU и собственных средств, а после устранения последствий — опубликовать обновлённое подтверждение резервов. Заявление о безопасности пользовательских средств пока исходит от самой компании.

Расследование продолжается: версия с ноутбуком предварительная. Подробный технический разбор биржа обещает после проверки фактов. Пока главный вопрос — как доступ к одному устройству превратился в возможность инициировать вывод такого масштаба.

RSS: Новости на портале Anti-Malware.ru