



Взломщики сетей находят нужную уязвимость менее чем за 10 часов

Взломщики сетей находят нужную уязвимость менее чем за 10 часов

Взломщики сетей находят нужную уязвимость менее чем за 10 часов

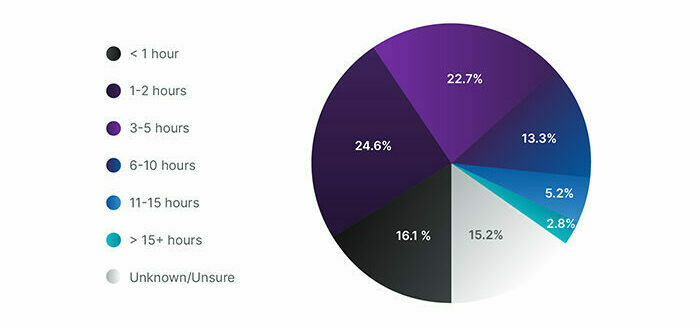
Проведенный недавно опрос показал, что современный злоумышленник находит уязвимость, помогающую обойти защиту сетевого периметра, менее чем за десять часов. После эксплойта выход за пределы взломанной системы в половине случаев занимает менее пяти часов.

Анкетирование, позволяющее оценить время, за которое организации могут выявить и пресечь хакерскую атаку, провели американский институт по исследованиям и совершенствованию специалистов в области ИБ (SANS) и ИБ-провайдер Bishop Fox. В опросе приняли участие более 300 этичных хакеров из разных стран.

Почти две трети респондентов имеют опыт работы по профилю (сетевая безопасность, пентест, безопасность приложений и т. п.) от одного года до шести, порядка 30% — от семи до 20 лет. Лучшие результаты по получению доступа к целевой сети показали специалисты по проверке защищенности облачных сред.

Чаще всего хакеры с этой целью используют уязвимые настройки, ошибки разработчиков софта и плохо защищенные веб-службы. Почти две трети опрошенных отметили, что после проникновения во внутреннюю сеть они могу собрать данные и вывести их за пять часов, а 41% — за два часа или менее.


«Пять или шесть часов на взлом — не сюрприз для меня, я сам этичный хакер, — заявил в комментарии для Dark Reading Том Эстон (Tom Eston), заместитель вице-президента Bishop Fox по консалтингу. — Результаты соответствуют тому, что мы наблюдаем в реальных хакерских атаках, использующих социальную инженерию, фишинг и другие векторы».

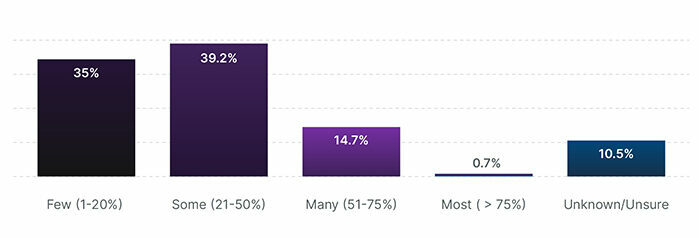
Почти три четверти участников опроса полагают, что у многих организаций отсутствуют средства обнаружения и реагирования, способные остановить атаку и тем самым ограничить размеры ущерба.


Самыми рентабельными векторами хакерских атак, по мнению респондентов, являются социальный инжиниринг и фишинг (49% ответов). Четверть опрошенных по тем же соображениям отдали предпочтение атакам на веб-приложения, взлому паролей и вымогательским программам.

Полную версию отчета с результатами опроса можно скачать на сайте Bishop Fox (в обмен на свои данные). Мероприятие вбросило новые данные в копилку ИБ-экспертов, поставивших цель помочь бизнесу отбивать хакерские атаки с наименьшими потерями.

Так, недавно команда CrowdStrike выяснила, что среднестатистическому хакеру нужно менее полутора часов, чтобы покинуть точку входа и напасть на другие системы в корпоративной сети. Результаты, полученные год назад Positive Technologies, скромнее — в среднем два дня, при ранее установленном нижнем пределе в полчаса. А шифровальщики обычно запускаются в сеть через три дня после взлома.

Подпишитесь на новости

Новые запреты Claude: российским компаниям не поможет переезд сотрудников

Anthropic уточнила правила доступа к Claude: для российских компаний переезд сотрудника за границу сам по себе ничего не решает. Ограничения учитывают местонахождение пользователя, регистрацию организации и то, кто её контролирует. Обновлённая политика действует с 12 ноября и распространяется в том числе на доступ через облачных партнёров.

В официальной политике Anthropic перечислены три основания для запрета. Первое — пользователь физически находится в неподдерживаемом регионе.

России в списке поддерживаемых стран нет. Поэтому даже сотрудник зарубежной компании, приехавший в РФ в командировку, подпадает под ограничение.

Второе — организация зарегистрирована или имеет штаб-квартиру в неподдерживаемой стране. Её сотрудники не получают права пользоваться Claude, просто оказавшись в США или Европе.

Третье — компания прямо или косвенно находится в преимущественном владении либо под контролем лиц или организаций из неподдерживаемых регионов. Таким образом, значение имеет и структура контроля.

Правила охватывают Claude.ai, Claude Code, Cowork, API, а также модели через облачные платформы и аутентифицированных реселлеров. Облачный посредник исключения не даёт. При этом отдельного запрета по российскому гражданству документ не устанавливает.

Сама Anthropic описывает обновление как уточнение применения региональных ограничений. Ограничивать доступ зарубежных компаний с владельцами из неподдерживаемых стран она начала ещё в прошлом году, а массовые блокировки российских аккаунтов были замечены в мае.

Напомним, в этом месяце российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

RSS: Новости на портале Anti-Malware.ru