



Госдеп США предлагает $10 млн за информацию о ключевых операторах Conti

Госдеп США предлагает $10 млн за информацию о ключевых операторах Conti

Госдеп США предлагает $10 млн за информацию о ключевых операторах Conti

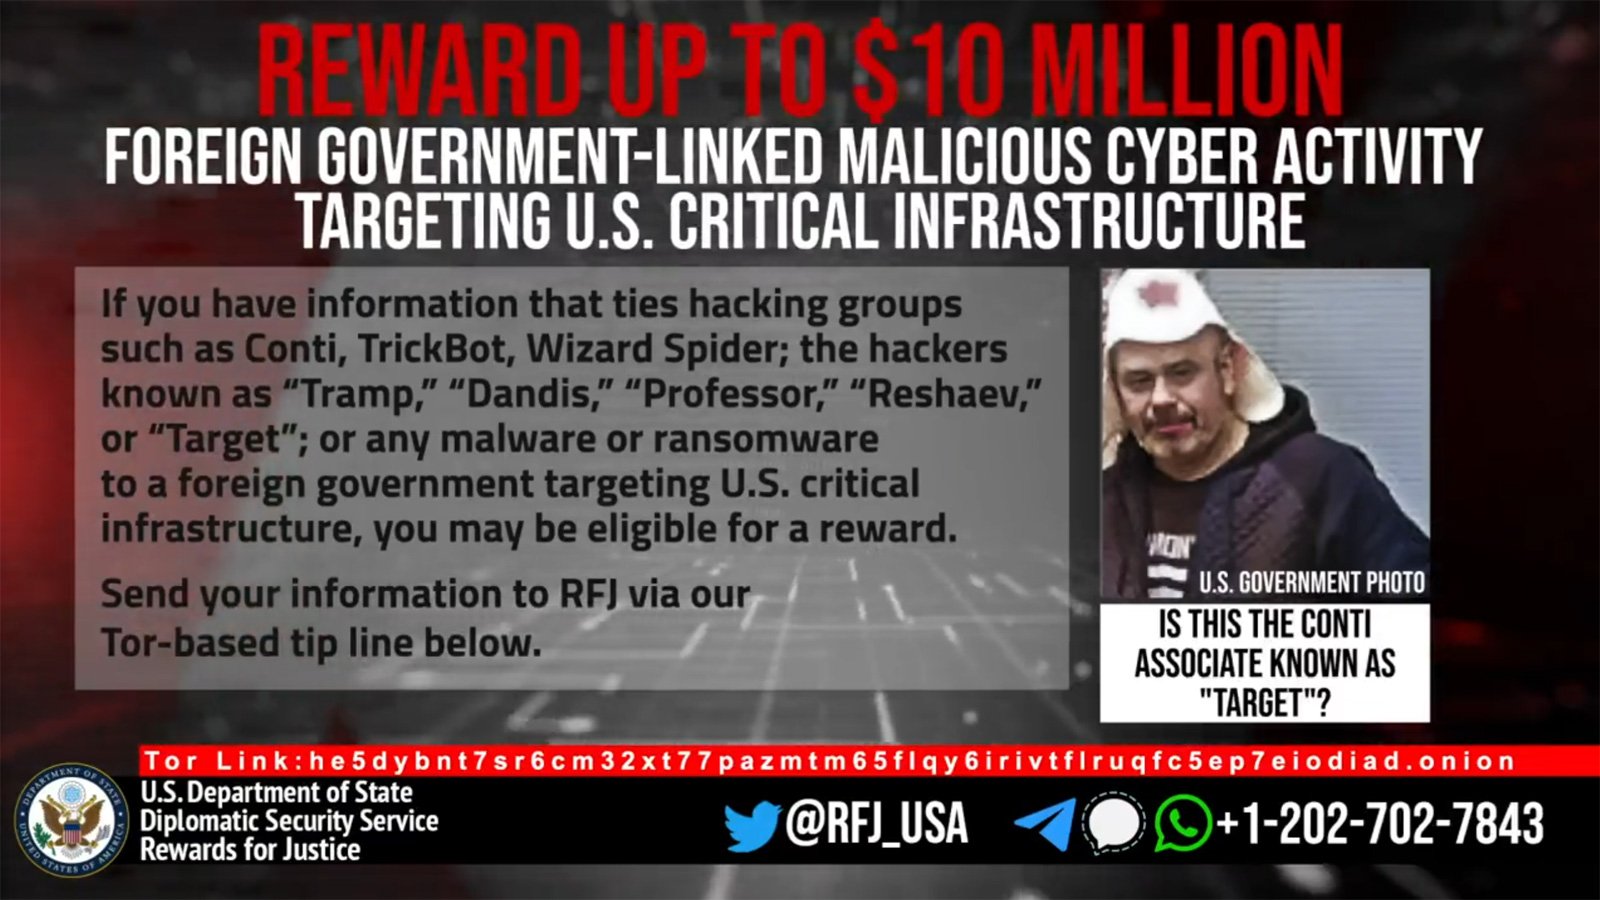
Государственный департамент США объявил о вознаграждении в десять миллионов долларов, которые могут достаться тому, кто предоставит информацию хотя бы об одном из пяти ключевых участников кибергруппировки, распространявшей программу-вымогатель Conti.

Всё это в рамках программы «Награды справедливости», которую Госдеп организовал с целью выявления членов киберпреступных групп, угрожающих национальной безопасности США.

Одновременно с объявлением о вознаграждении Госдеп впервые раскрыл лицо одного из операторов Conti, действующего под псевдонимом “Target“. Другие четверо киберпреступников проходят под кличками “Tramp“, “Dandis“, “Professor“ и “Reshaev“.


Виталий Кремец, глава AdvIntel, немного подробнее рассказал изданию BleepingComputer о тех ролях, которые играют разыскиваемые члены группировки:

  • Tramp — главный в операциях шифровальщика BlackBasta и один из главных в группе Conti. Помимо этого, он выполняет роль владельца и администратора инфраструктуры командного центра знаменитого Qbot.
  • Dandis — технарь, отвечающий за пентест и управление операциями вымогателя.
  • Professor — один из лидеров банды, распространявшей Ryuk, отвечает за тактику атак Conti.
  • Reshaev — ключевой разработчик в операциях Ryuk / Conti, создавший веб-билдер для пейлоада. Также обеспечивает поддержку фронтенда и бэкенда для кампаний шифровальщика.
  • Target — некий офис-менеджер с опытом юриста.
Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru