



Госдеп США предлагает $10 млн за информацию о ключевых операторах Conti

Госдеп США предлагает $10 млн за информацию о ключевых операторах Conti

Госдеп США предлагает $10 млн за информацию о ключевых операторах Conti

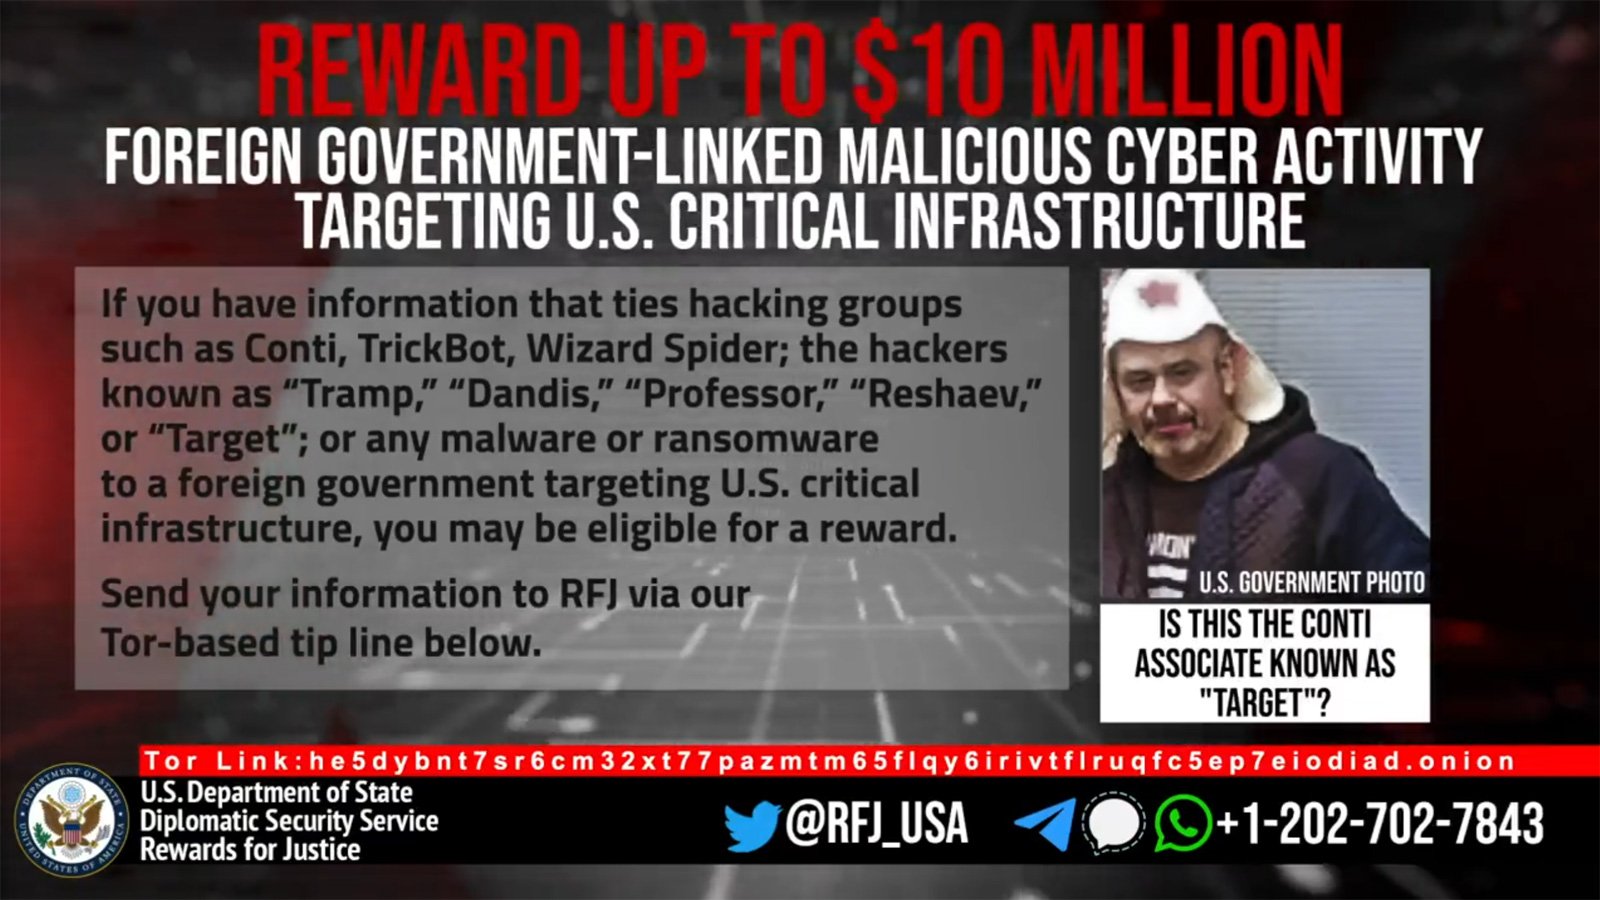
Государственный департамент США объявил о вознаграждении в десять миллионов долларов, которые могут достаться тому, кто предоставит информацию хотя бы об одном из пяти ключевых участников кибергруппировки, распространявшей программу-вымогатель Conti.

Всё это в рамках программы «Награды справедливости», которую Госдеп организовал с целью выявления членов киберпреступных групп, угрожающих национальной безопасности США.

Одновременно с объявлением о вознаграждении Госдеп впервые раскрыл лицо одного из операторов Conti, действующего под псевдонимом “Target“. Другие четверо киберпреступников проходят под кличками “Tramp“, “Dandis“, “Professor“ и “Reshaev“.


Виталий Кремец, глава AdvIntel, немного подробнее рассказал изданию BleepingComputer о тех ролях, которые играют разыскиваемые члены группировки:

  • Tramp — главный в операциях шифровальщика BlackBasta и один из главных в группе Conti. Помимо этого, он выполняет роль владельца и администратора инфраструктуры командного центра знаменитого Qbot.
  • Dandis — технарь, отвечающий за пентест и управление операциями вымогателя.
  • Professor — один из лидеров банды, распространявшей Ryuk, отвечает за тактику атак Conti.
  • Reshaev — ключевой разработчик в операциях Ryuk / Conti, создавший веб-билдер для пейлоада. Также обеспечивает поддержку фронтенда и бэкенда для кампаний шифровальщика.
  • Target — некий офис-менеджер с опытом юриста.
Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru