



Госдеп США предлагает $10 млн за информацию о ключевых операторах Conti

Госдеп США предлагает $10 млн за информацию о ключевых операторах Conti

Госдеп США предлагает $10 млн за информацию о ключевых операторах Conti

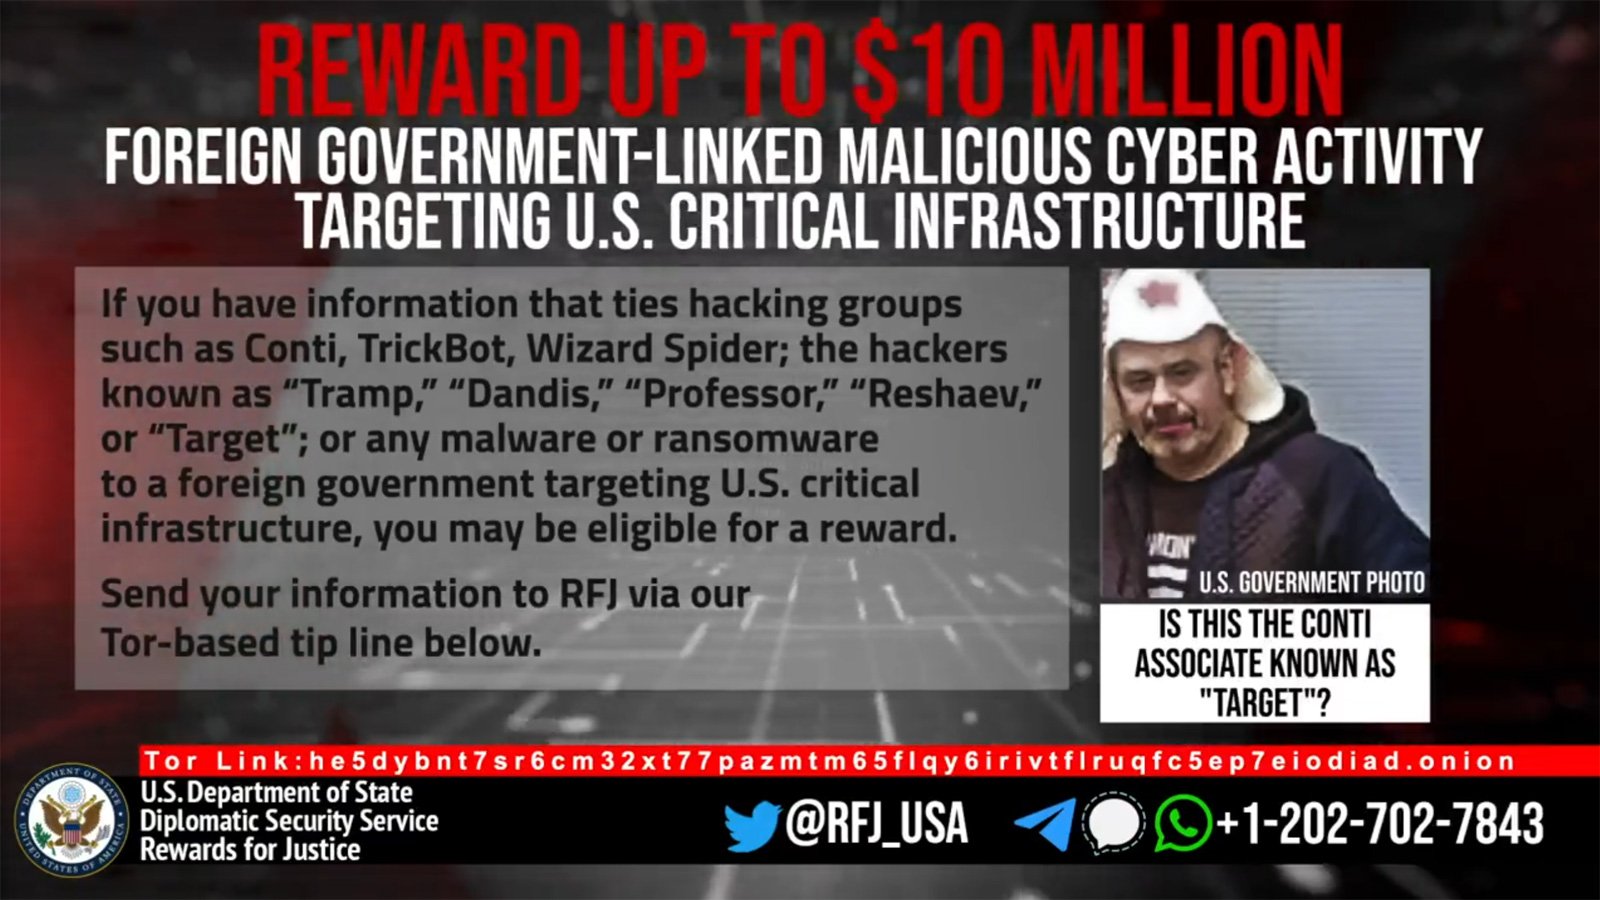
Государственный департамент США объявил о вознаграждении в десять миллионов долларов, которые могут достаться тому, кто предоставит информацию хотя бы об одном из пяти ключевых участников кибергруппировки, распространявшей программу-вымогатель Conti.

Всё это в рамках программы «Награды справедливости», которую Госдеп организовал с целью выявления членов киберпреступных групп, угрожающих национальной безопасности США.

Одновременно с объявлением о вознаграждении Госдеп впервые раскрыл лицо одного из операторов Conti, действующего под псевдонимом “Target“. Другие четверо киберпреступников проходят под кличками “Tramp“, “Dandis“, “Professor“ и “Reshaev“.


Виталий Кремец, глава AdvIntel, немного подробнее рассказал изданию BleepingComputer о тех ролях, которые играют разыскиваемые члены группировки:

  • Tramp — главный в операциях шифровальщика BlackBasta и один из главных в группе Conti. Помимо этого, он выполняет роль владельца и администратора инфраструктуры командного центра знаменитого Qbot.
  • Dandis — технарь, отвечающий за пентест и управление операциями вымогателя.
  • Professor — один из лидеров банды, распространявшей Ryuk, отвечает за тактику атак Conti.
  • Reshaev — ключевой разработчик в операциях Ryuk / Conti, создавший веб-билдер для пейлоада. Также обеспечивает поддержку фронтенда и бэкенда для кампаний шифровальщика.
  • Target — некий офис-менеджер с опытом юриста.
Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru